


La bomba a orologeria della conformità nel tuo stack di lead cloud
Ogni volta che il tuo team di marketing carica un CSV di duemila potenziali clienti su uno strumento di arricchimento del cloud (Apollo, ZoomInfo, un cloud scraper, un middleware CRM), la tua azienda crea un evento giuridicamente significativo a cui la maggior parte dei leader delle entrate non pensa mai finché un regolatore non richiede i record di elaborazione dei dati. Quel foglio di calcolo contiene nomi di persone reali, titoli di lavoro, e-mail e affiliazioni aziendali. Nel momento in cui quelle righe raggiungono un server di terze parti, la tua azienda diventa un titolare del trattamento dei dati che ha condiviso informazioni personali con un processore che probabilmente non hai controllato, ai sensi di un DPA che probabilmente non hai firmato, in una giurisdizione che probabilmente non puoi nominare.
Per le aziende che operano sotto GDPR in Europa, CCPA in California o qualsiasi normativa sulla privacy in rapida espansione in tutto il mondo, questo non è un rischio teorico. Si tratta di una violazione della conformità in attesa di essere scoperta, con sanzioni a partire dal 4% delle entrate globali annuali. Il team di vendita ha caricato un elenco. Il fornitore dell'arricchimento lo ha archiviato su AWS in Virginia. Lo strumento di verifica della posta elettronica l'ha memorizzato nella cache su un server a Francoforte. None di questi trasferimenti sono stati documentati. None degli interessati hanno acconsentito. E la tua azienda è legalmente responsabile di tutto questo.
Il progetto di un’architettura sovrana di lead generation locale
La maggior parte dei team di vendita non si rende conto di quanti server cloud toccano i loro dati principali in una giornata tipo. Un lead entra tramite un modulo del sito Web che pubblica su un CRM ospitato su un provider. Un flusso di lavoro di arricchimento su Zapier estrae il record ed esegue query su un database esterno. Uno strumento di verifica separato esegue il ping di un server SMTP da un altro data center ancora. Nel momento in cui il lead è pronto per la sensibilizzazione, quattro diversi fornitori di servizi cloud hanno trattato dati personali appartenente ad un individuo che non ha mai acconsentito.
Una pipeline locale basata su EasyClaw elimina ognuno di questi punti di contatto esterni comprimendo tutto su un'unica macchina. Lo scheduler cron attiva una sessione dell'agente. L'agente legge uno script della pipeline: un semplice file Markdown che definisce ogni fase. L'esecuzione utilizza strumenti installati localmente: Browser Strumento per la navigazione nei siti Web, XLSX per scrivere output strutturato e LLM integrato per il punteggio. In nessun momento i dati dei potenziali clienti attraversano una connessione di rete a un server che non possiedi.
Step-by-Step: avvio della tua pipeline privata
Passaggio 1: abilita le competenze di base
Apri il pannello Competenze e attivalo Browser Strumento E XLSX. Browser Strumento controlla il tuo vero Chrome con cookie effettivi, sessioni di accesso e impronte digitali TLS, non con un'istanza senza testa. XLSX crea e formatta localmente cartelle di lavoro Excel. Nessun dato passa attraverso nessuna delle competenze a un server esterno. Entrambi funzionano interamente all'interno del tuo ambiente desktop.
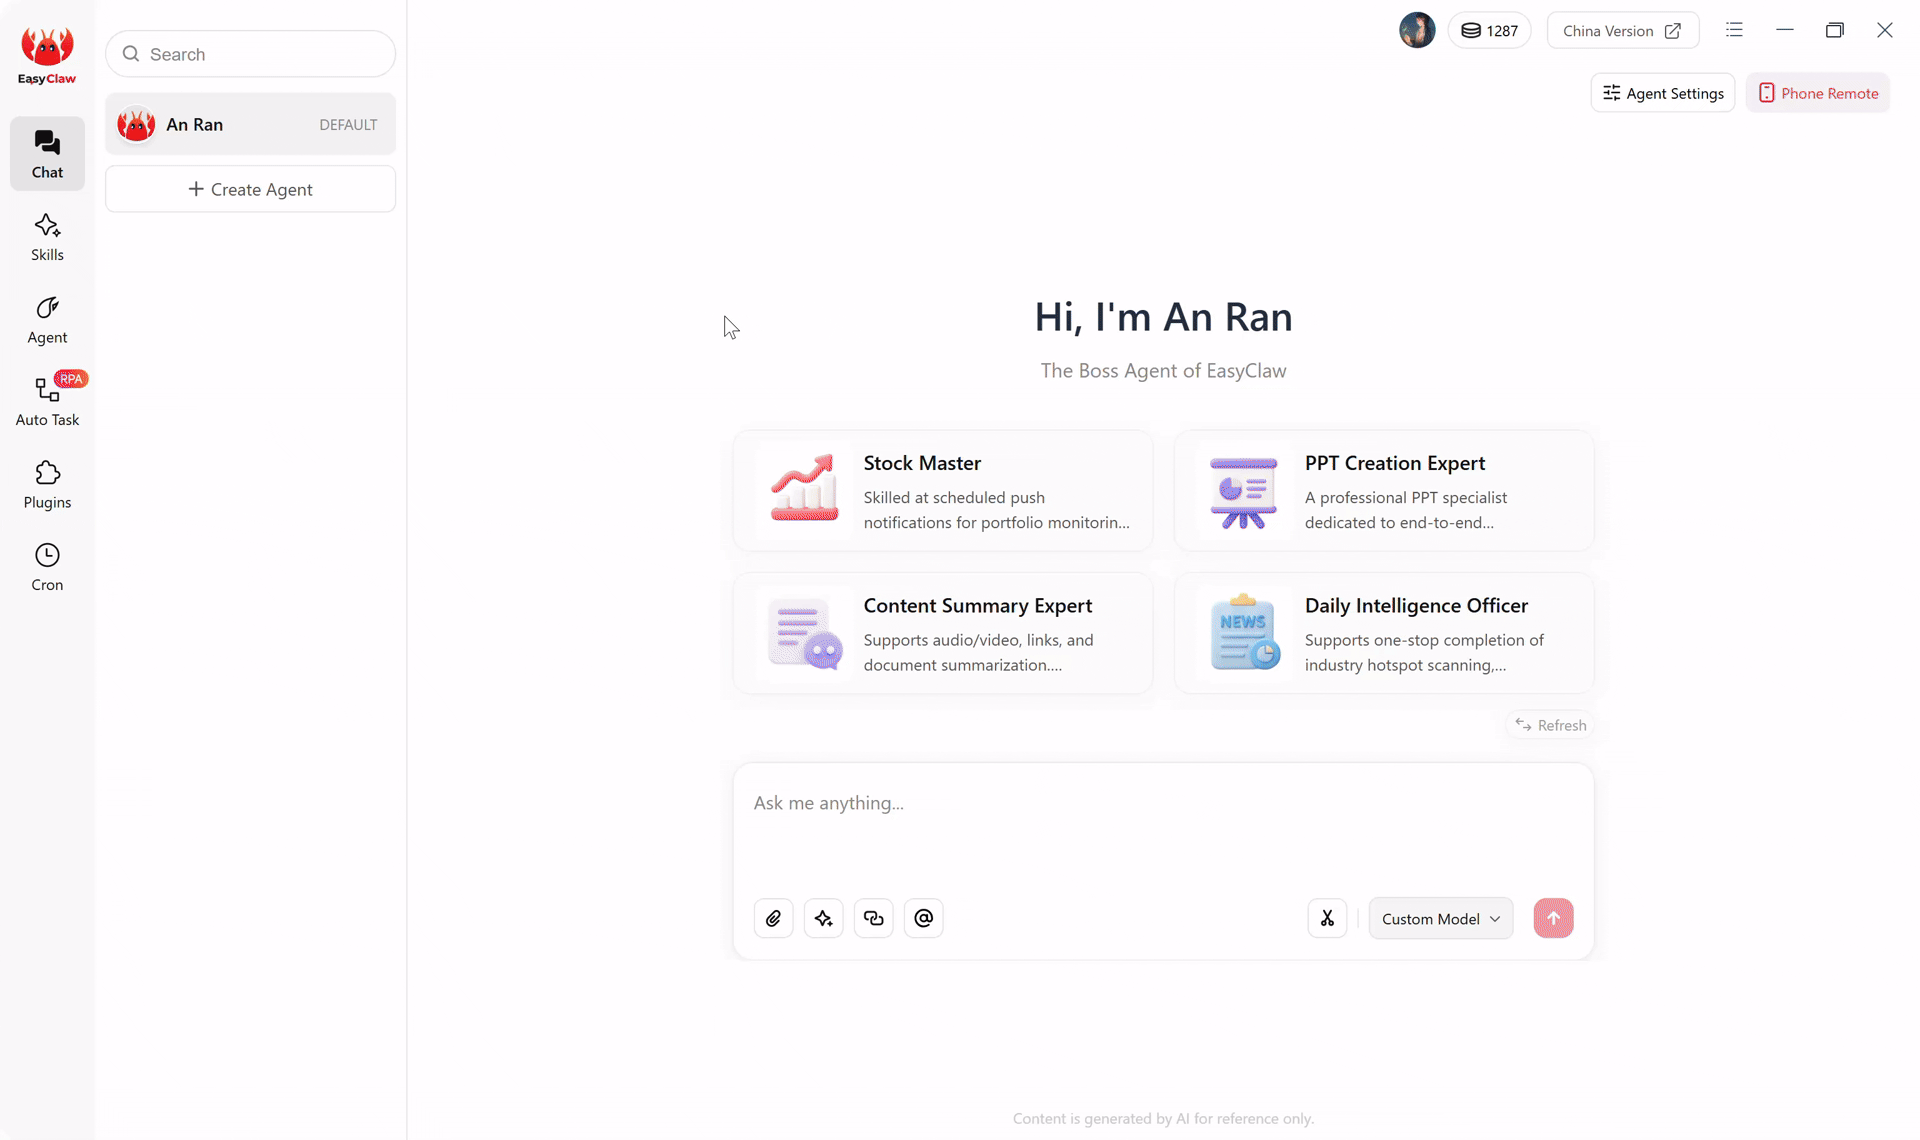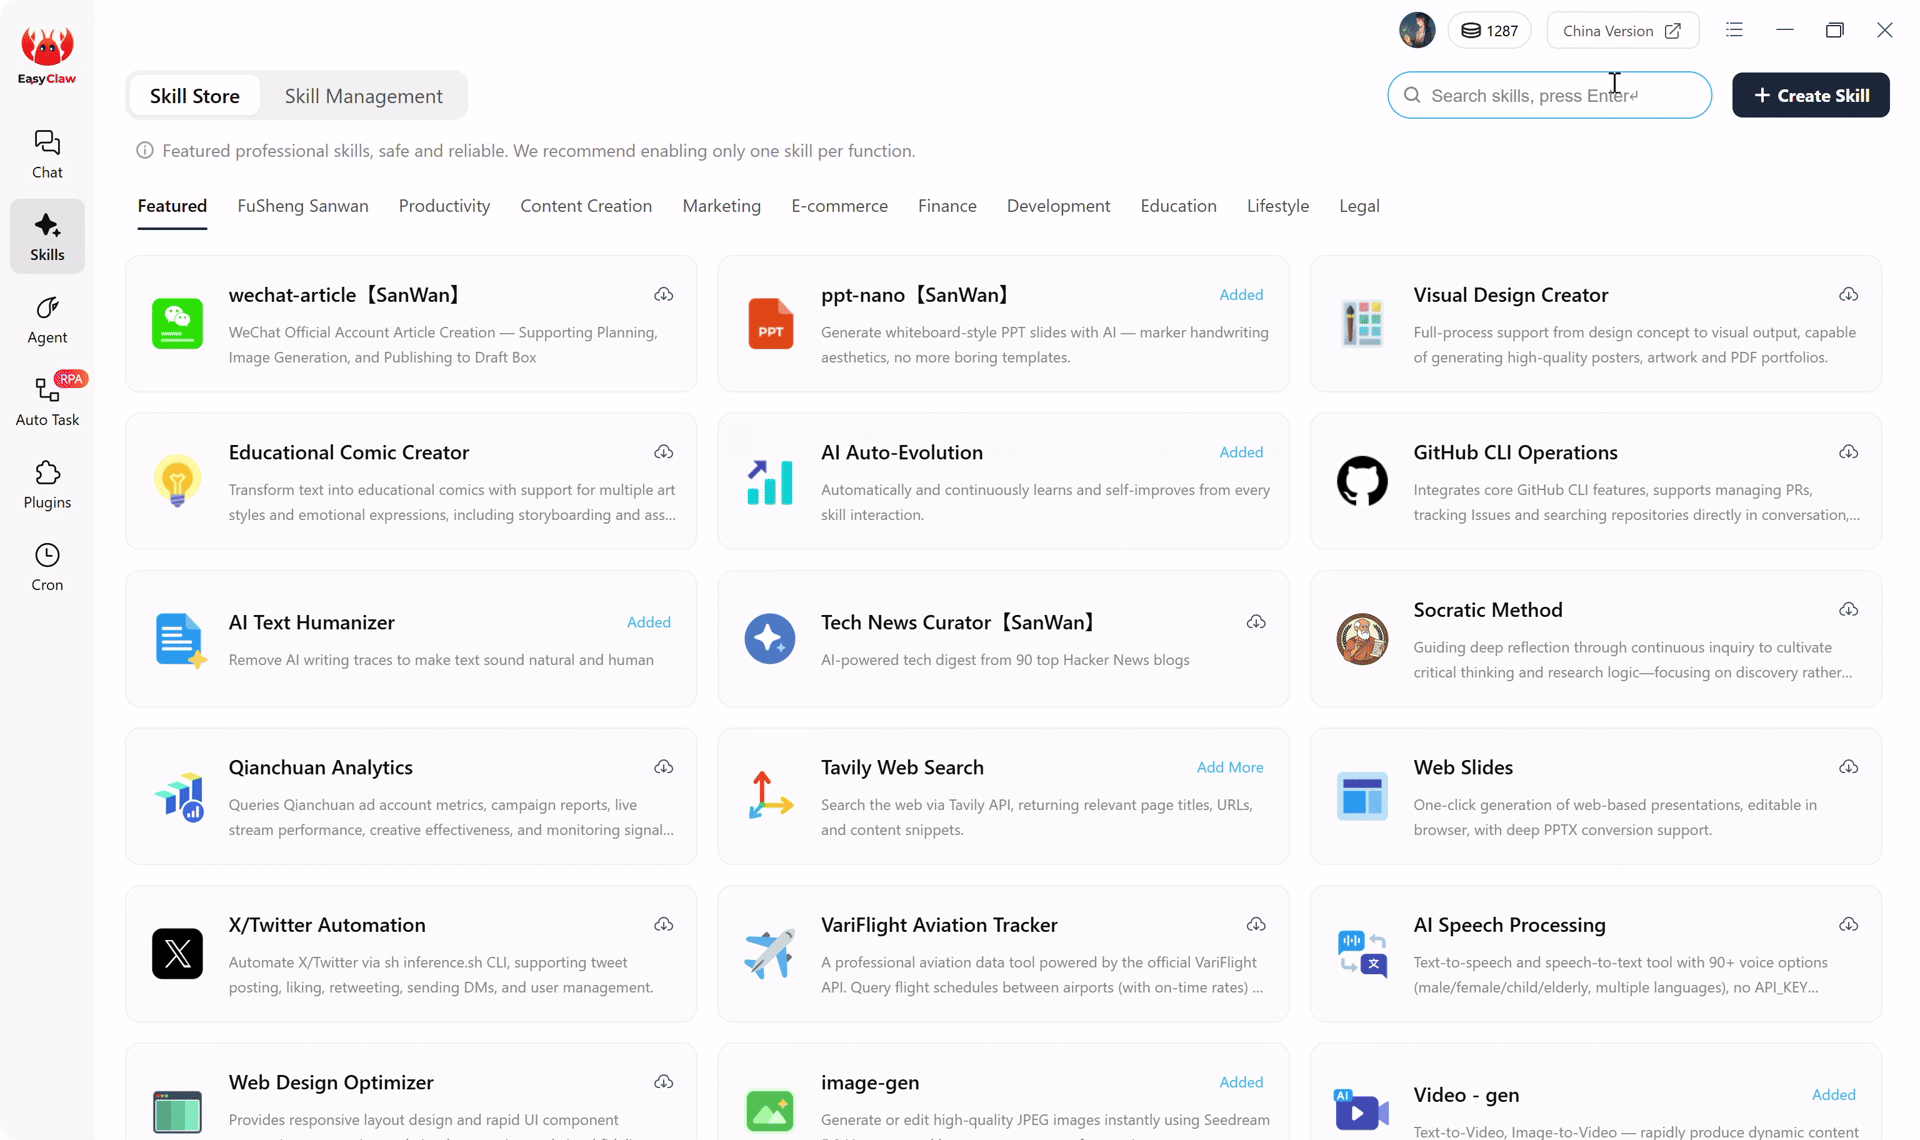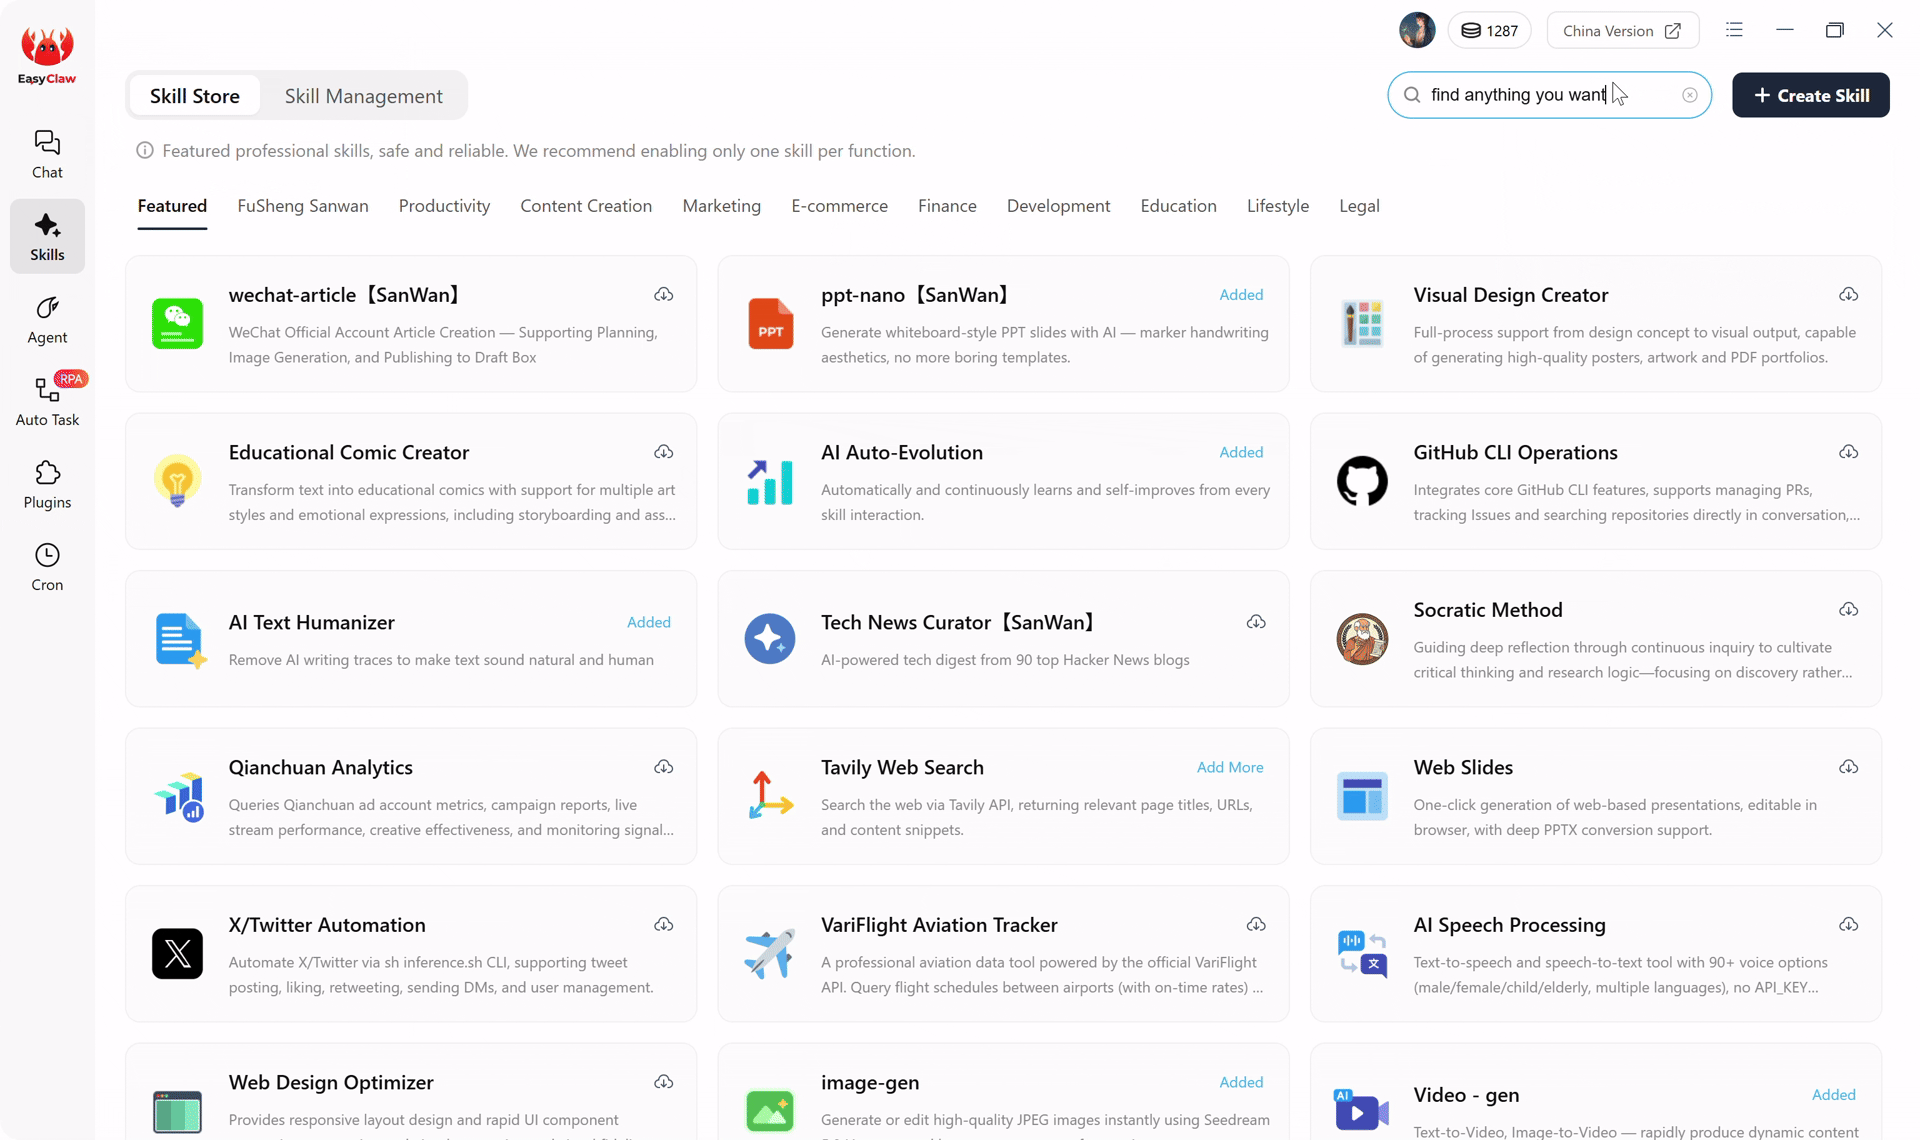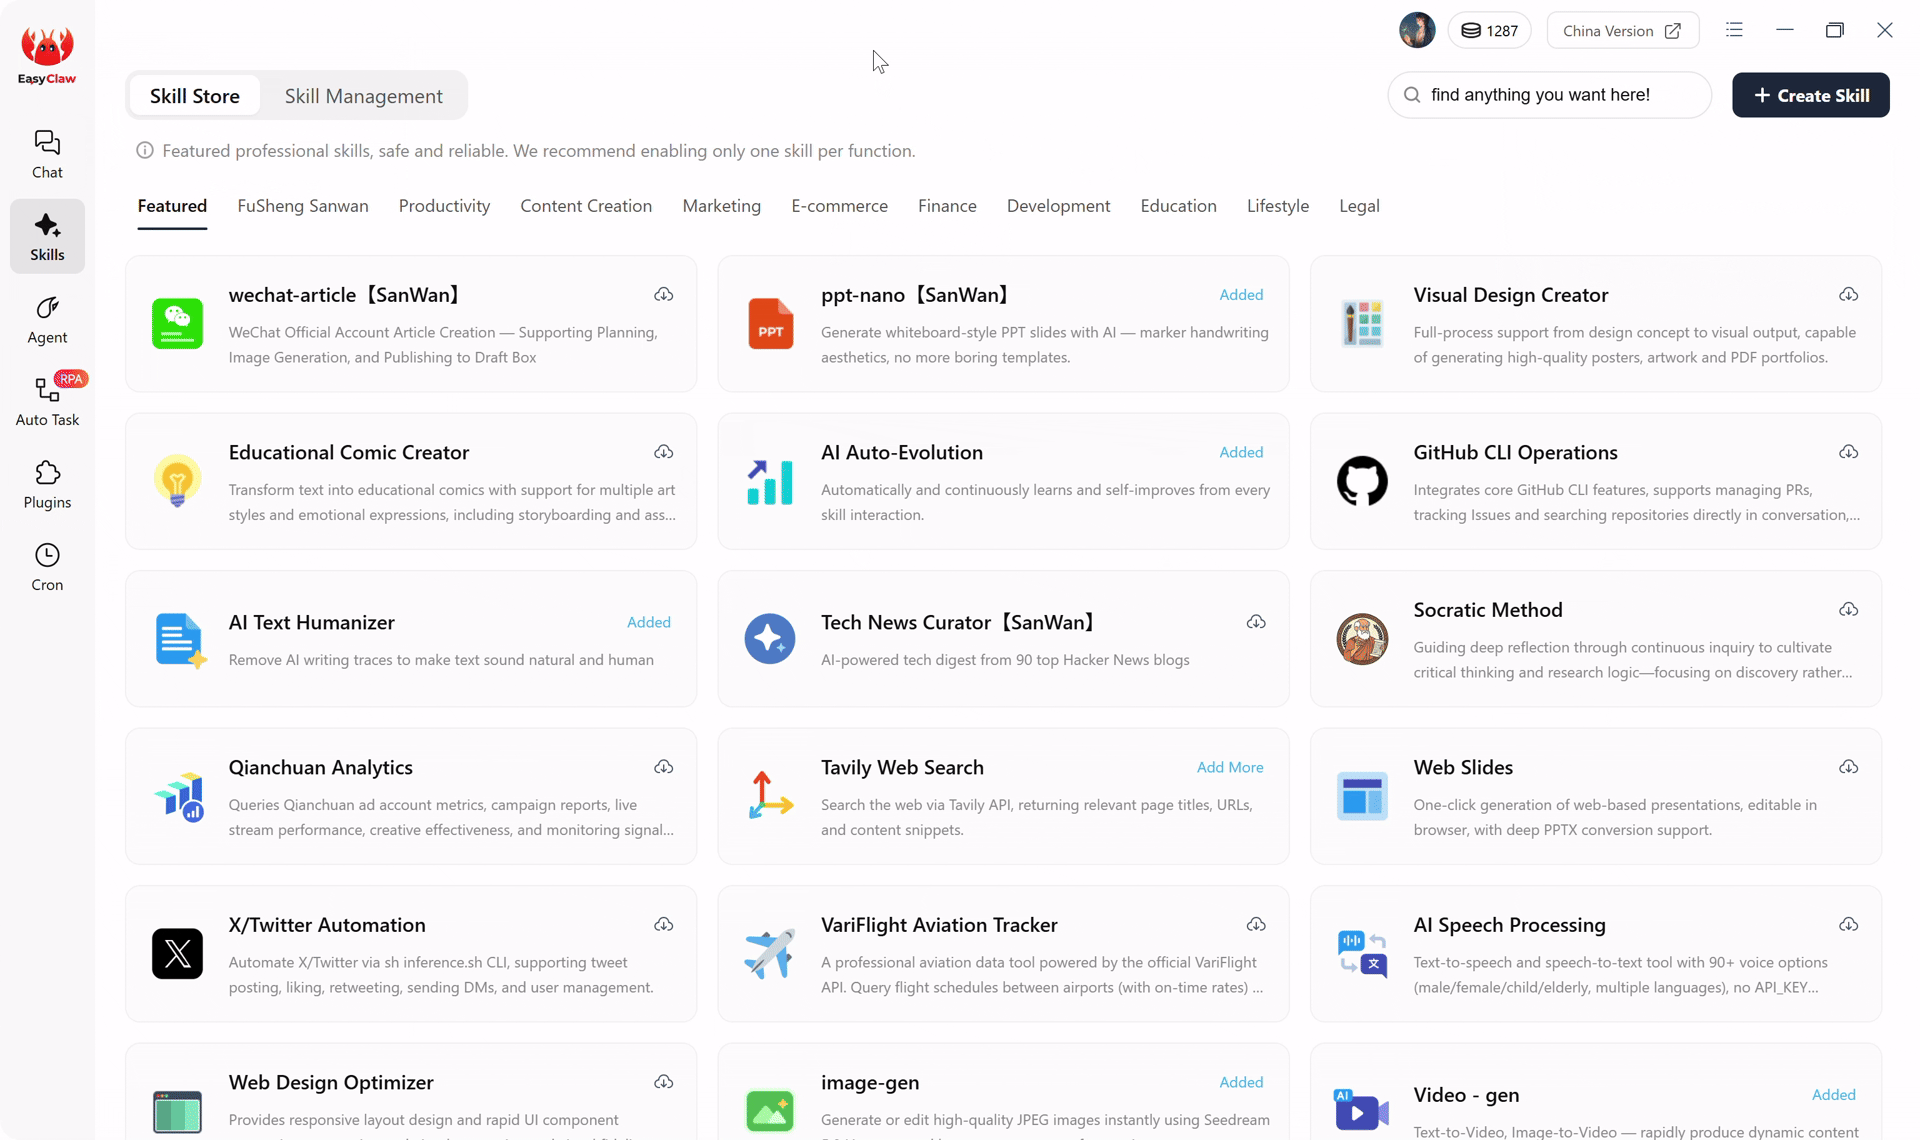
Abilita Browser Strumento e XLSX: entrambi funzionano al 100% localmente. Nessun dato passa attraverso nessuna delle competenze a nessun server esterno.
Passaggio 2: lascia che l'intelligenza artificiale generi il tuo script di pipeline privata
Apri la chat di EasyClaw e descrivi le fonti di scoperta dei lead, le regole di arricchimento, i criteri di punteggio e le preferenze di output. L'istruzione critica: "Questa pipeline non deve mai inviare dati a API esterne, servizi cloud o server di terze parti. Tutte le operazioni di estrazione, arricchimento, punteggio e archiviazione devono avvenire localmente su questa macchina." L'intelligenza artificiale genera uno script che rispetta il vincolo solo locale in ogni fase: scoperta tramite il browser, arricchimento tramite il browser, punteggio sul computer, archiviazione sul disco rigido.
Passaggio 3: pianifica la pipeline privata
Crea un lavoro Cron denominato "Private Lead Pipeline" secondo la tua pianificazione preferita. Richiesta: "Leggi ed esegui private-pipeline.md nel mio spazio di lavoro." Prima della pianificazione, verificare manualmente il comportamento solo locale della pipeline controllando il file di registro. Conferma che ogni azione sia un'operazione su un file locale o una navigazione nel browser verso un URL elencato. Se vedi qualsiasi connessione a un dominio non riconosciuto, controlla e rafforza le restrizioni.
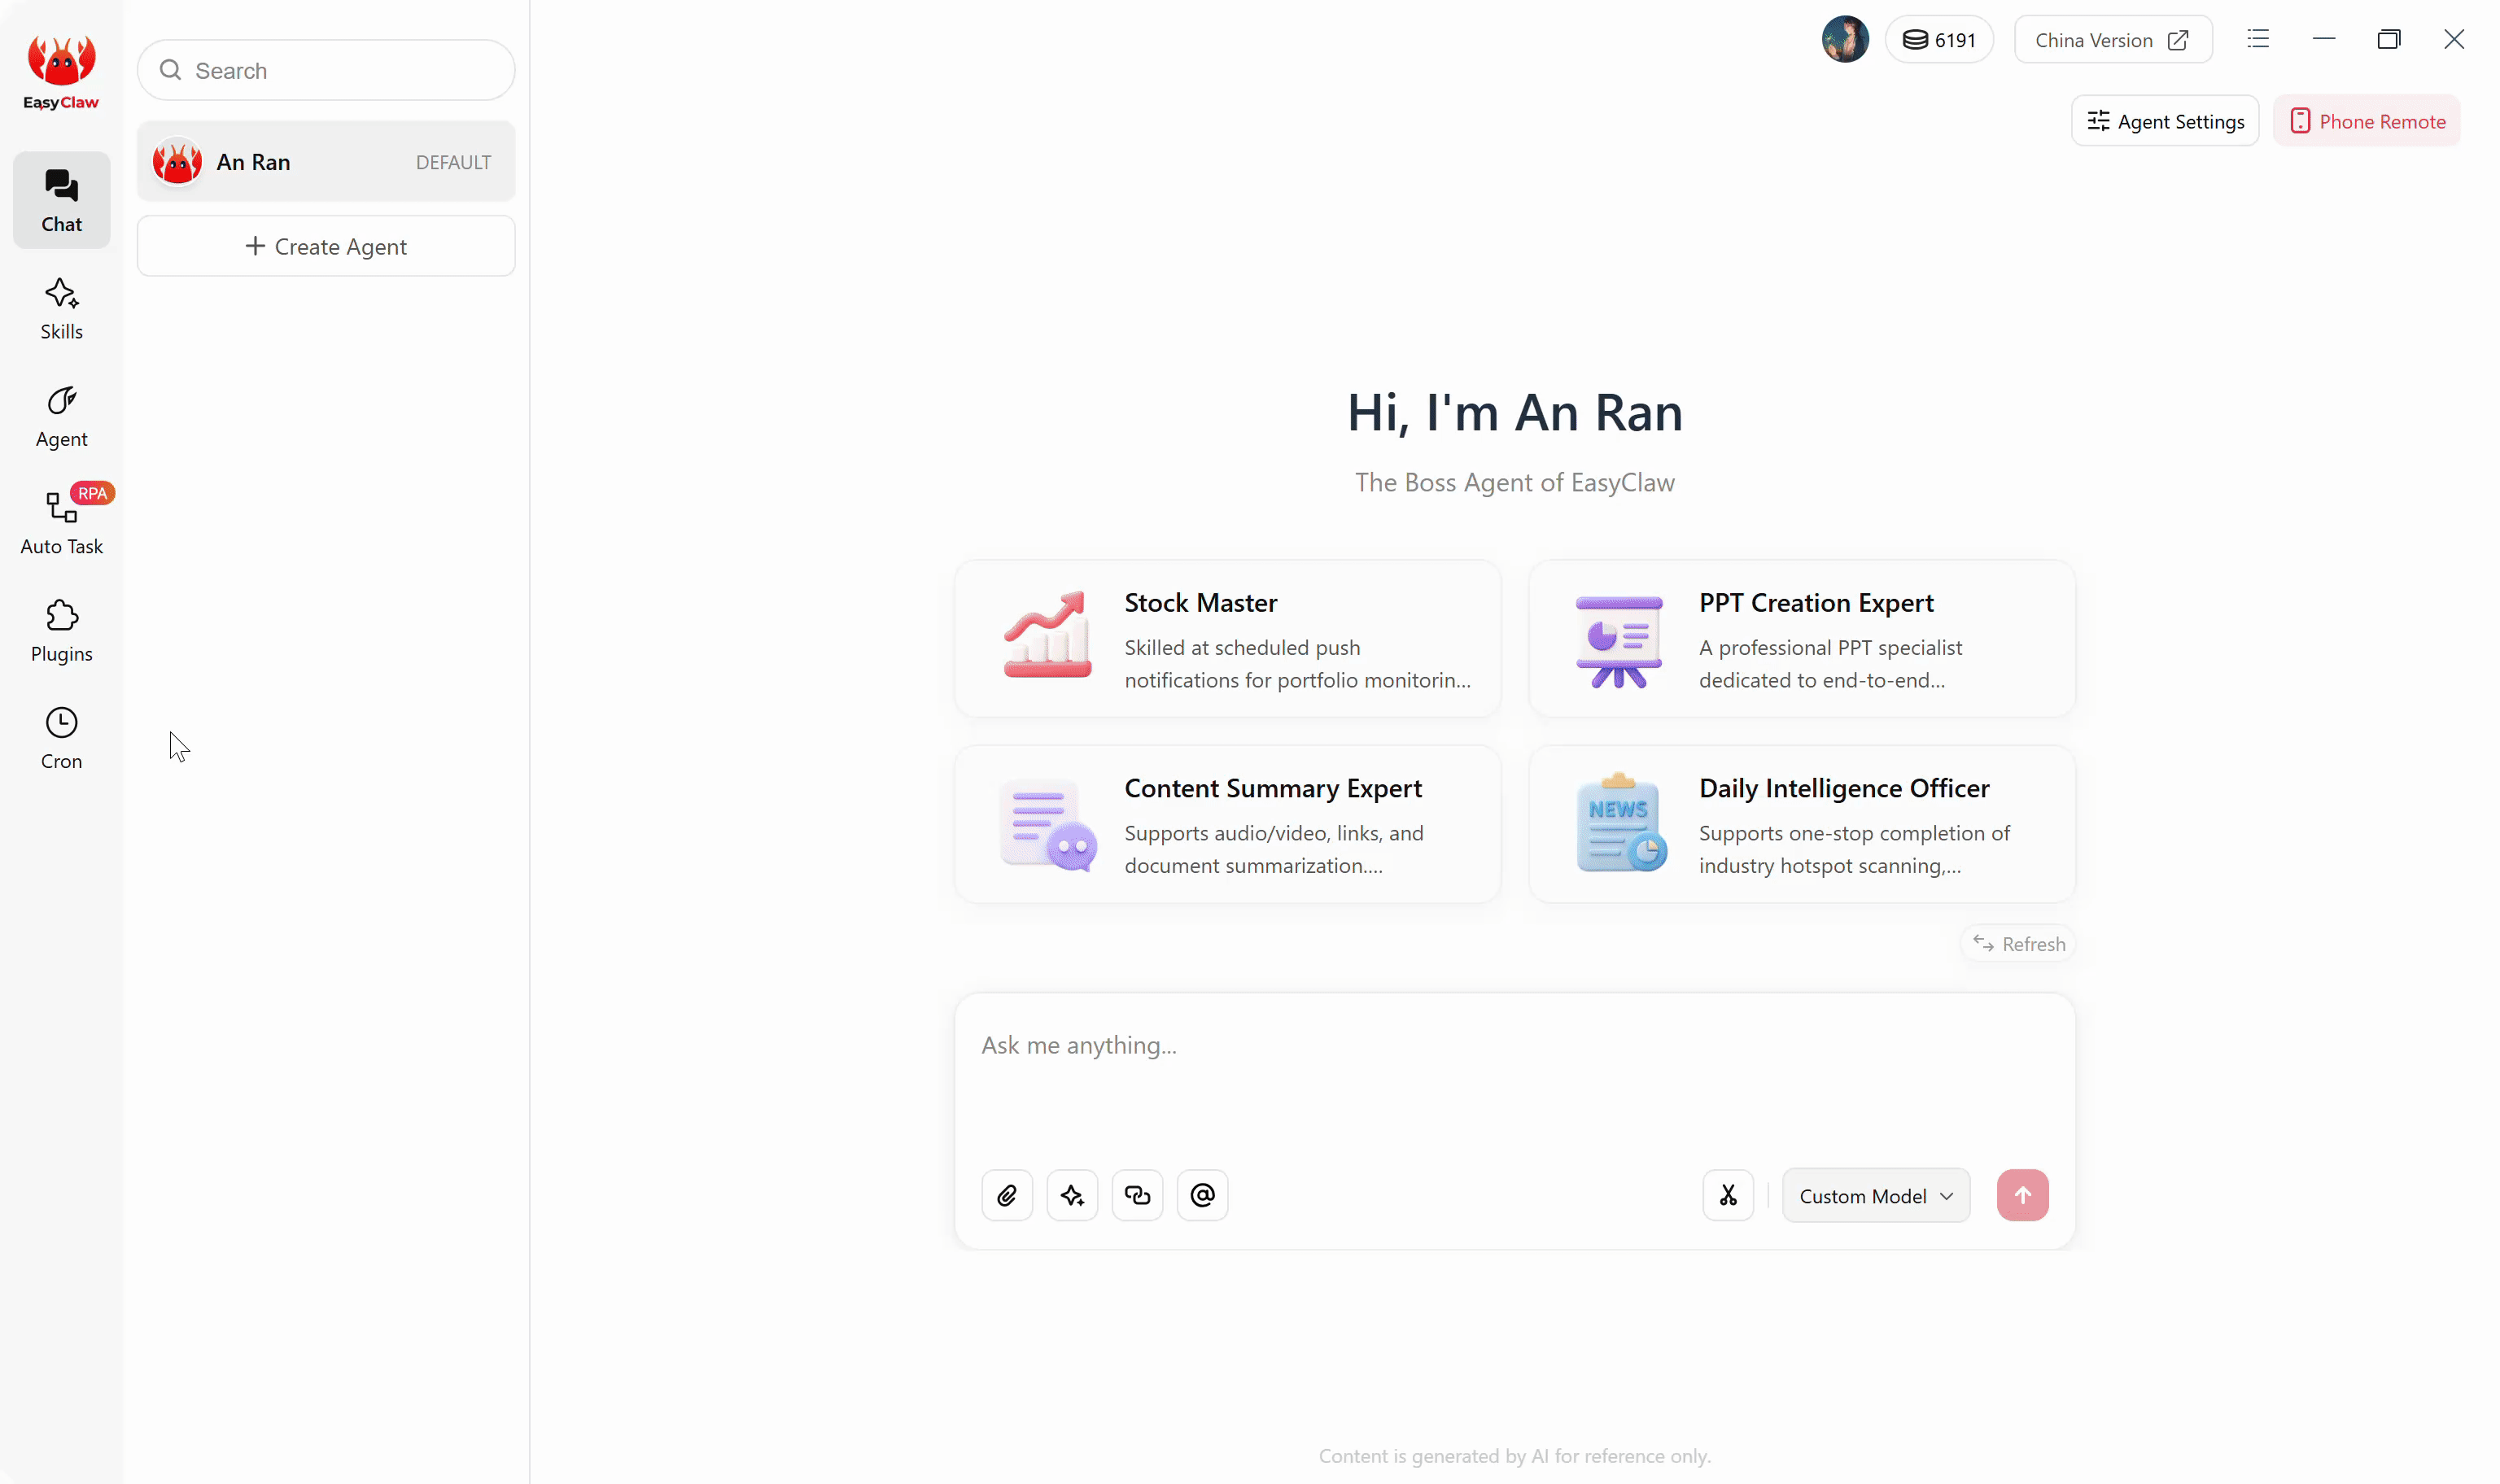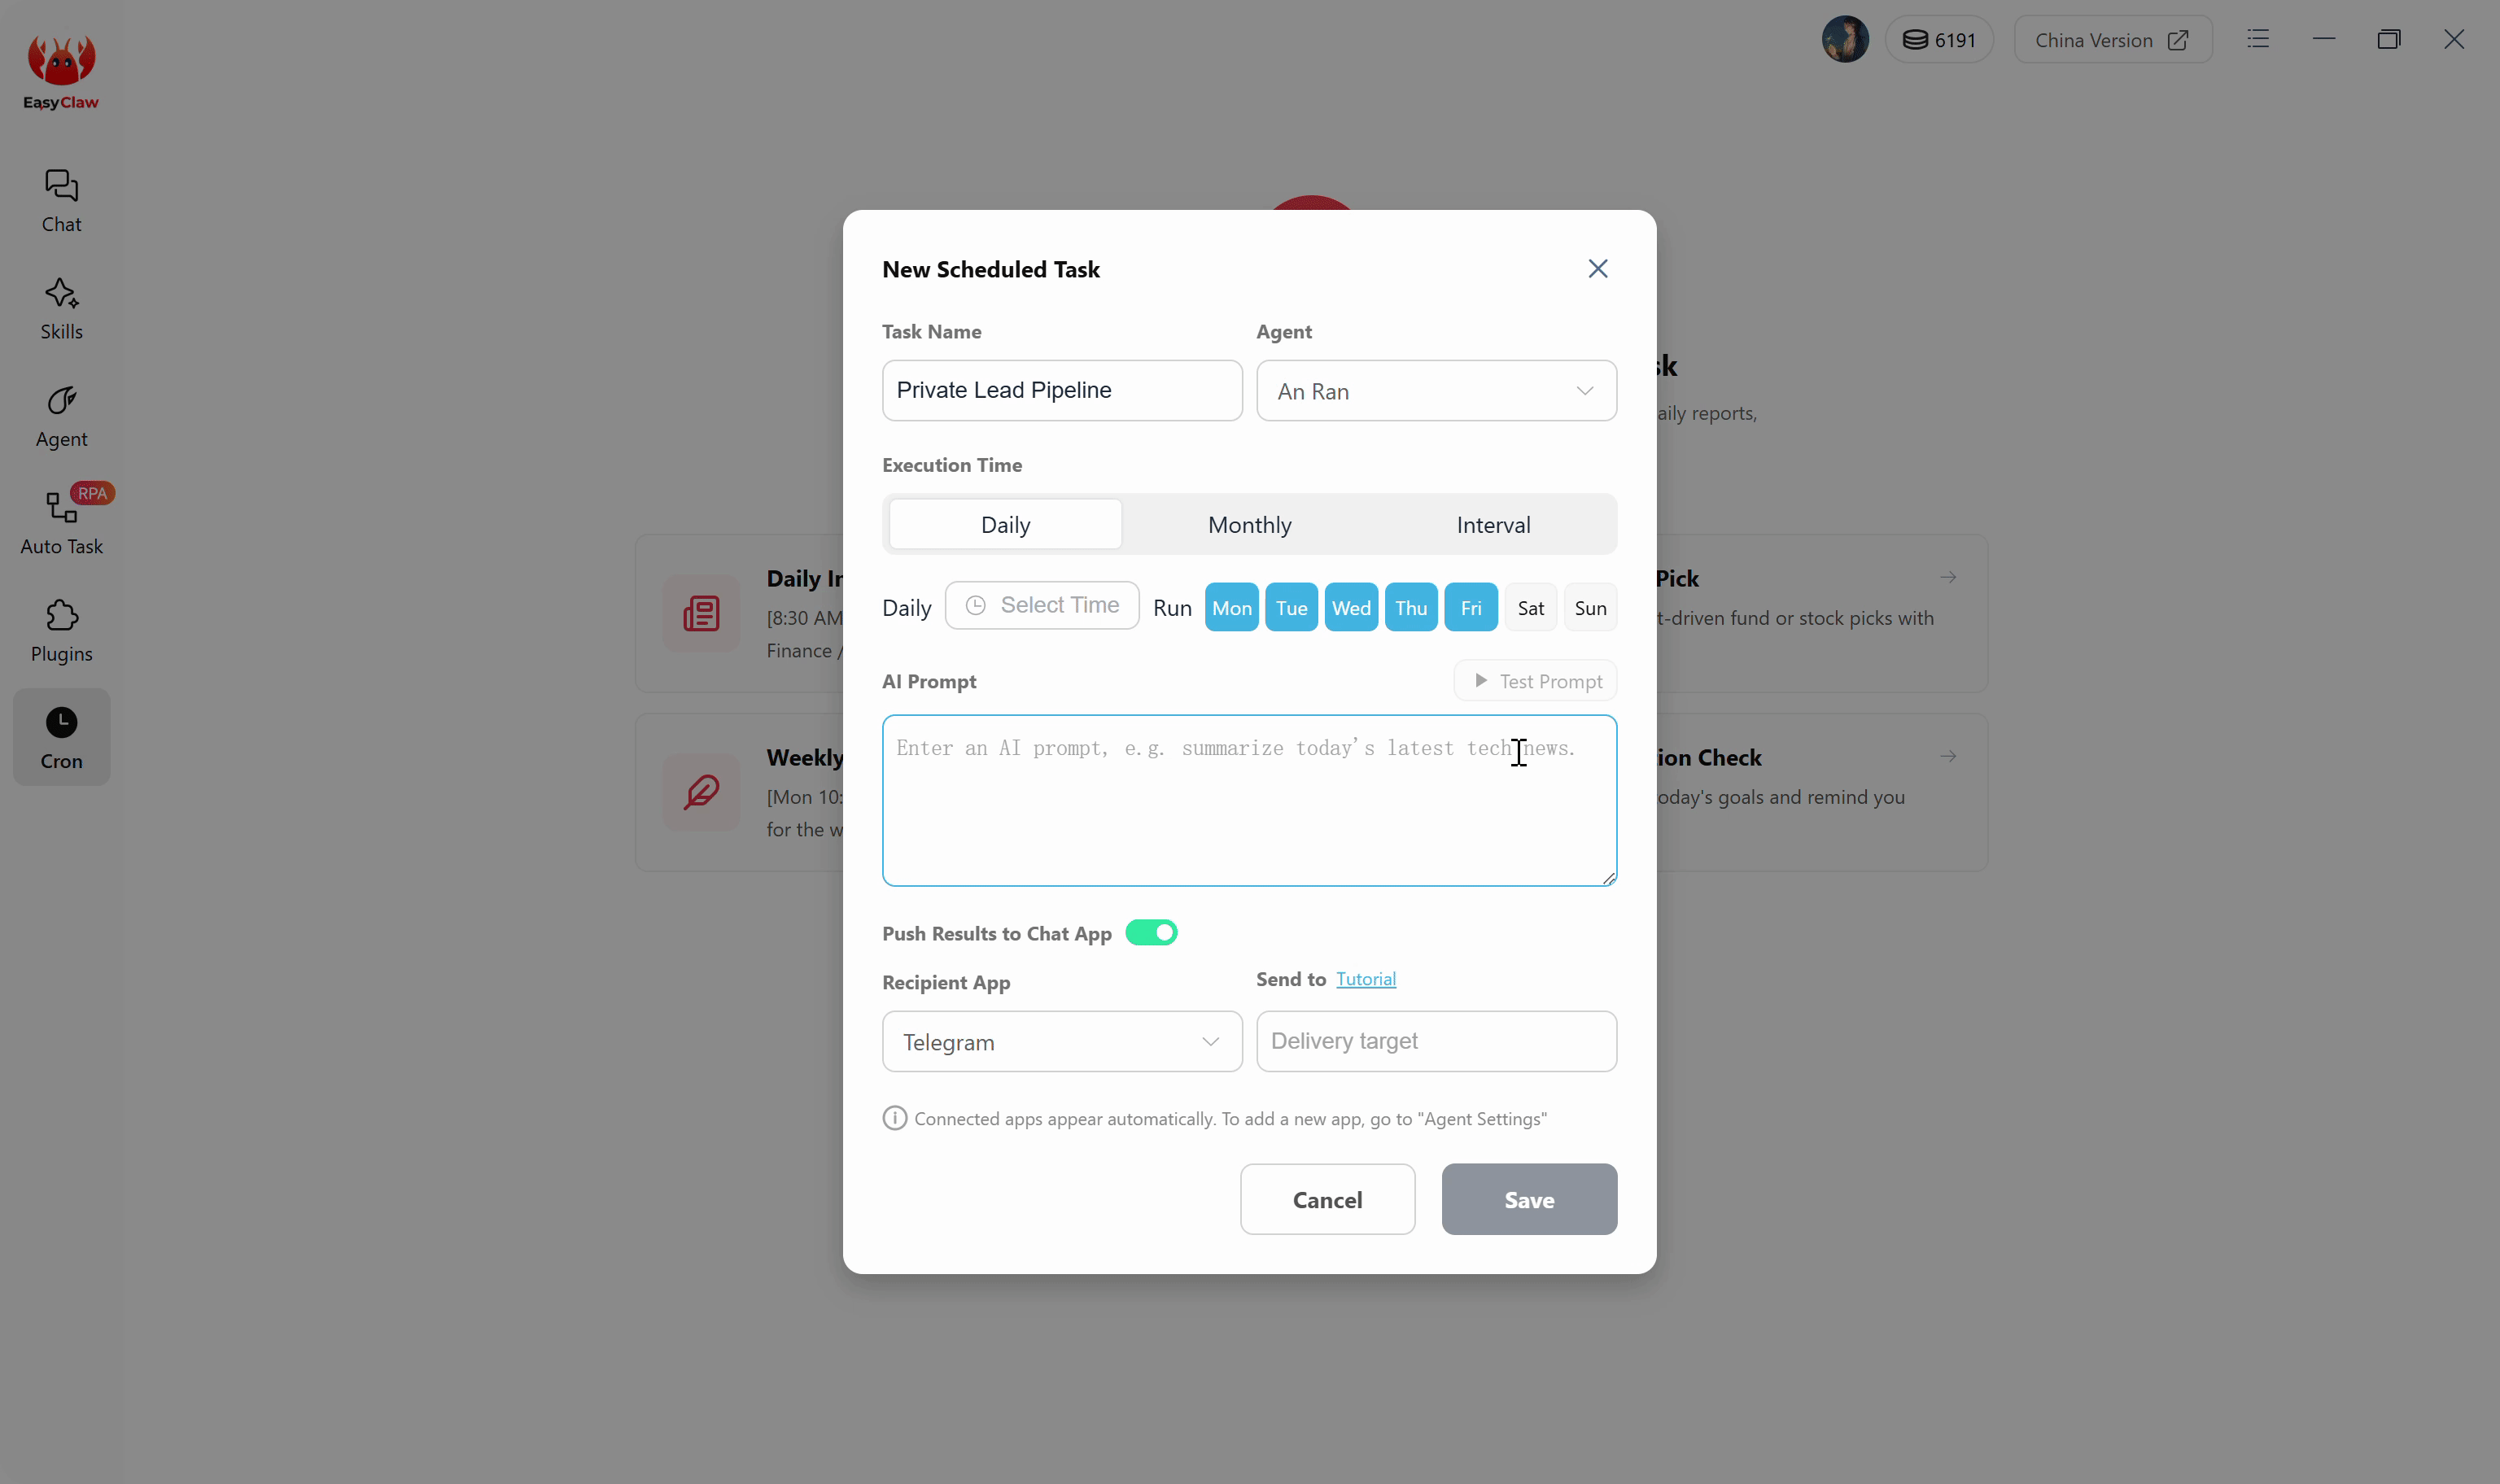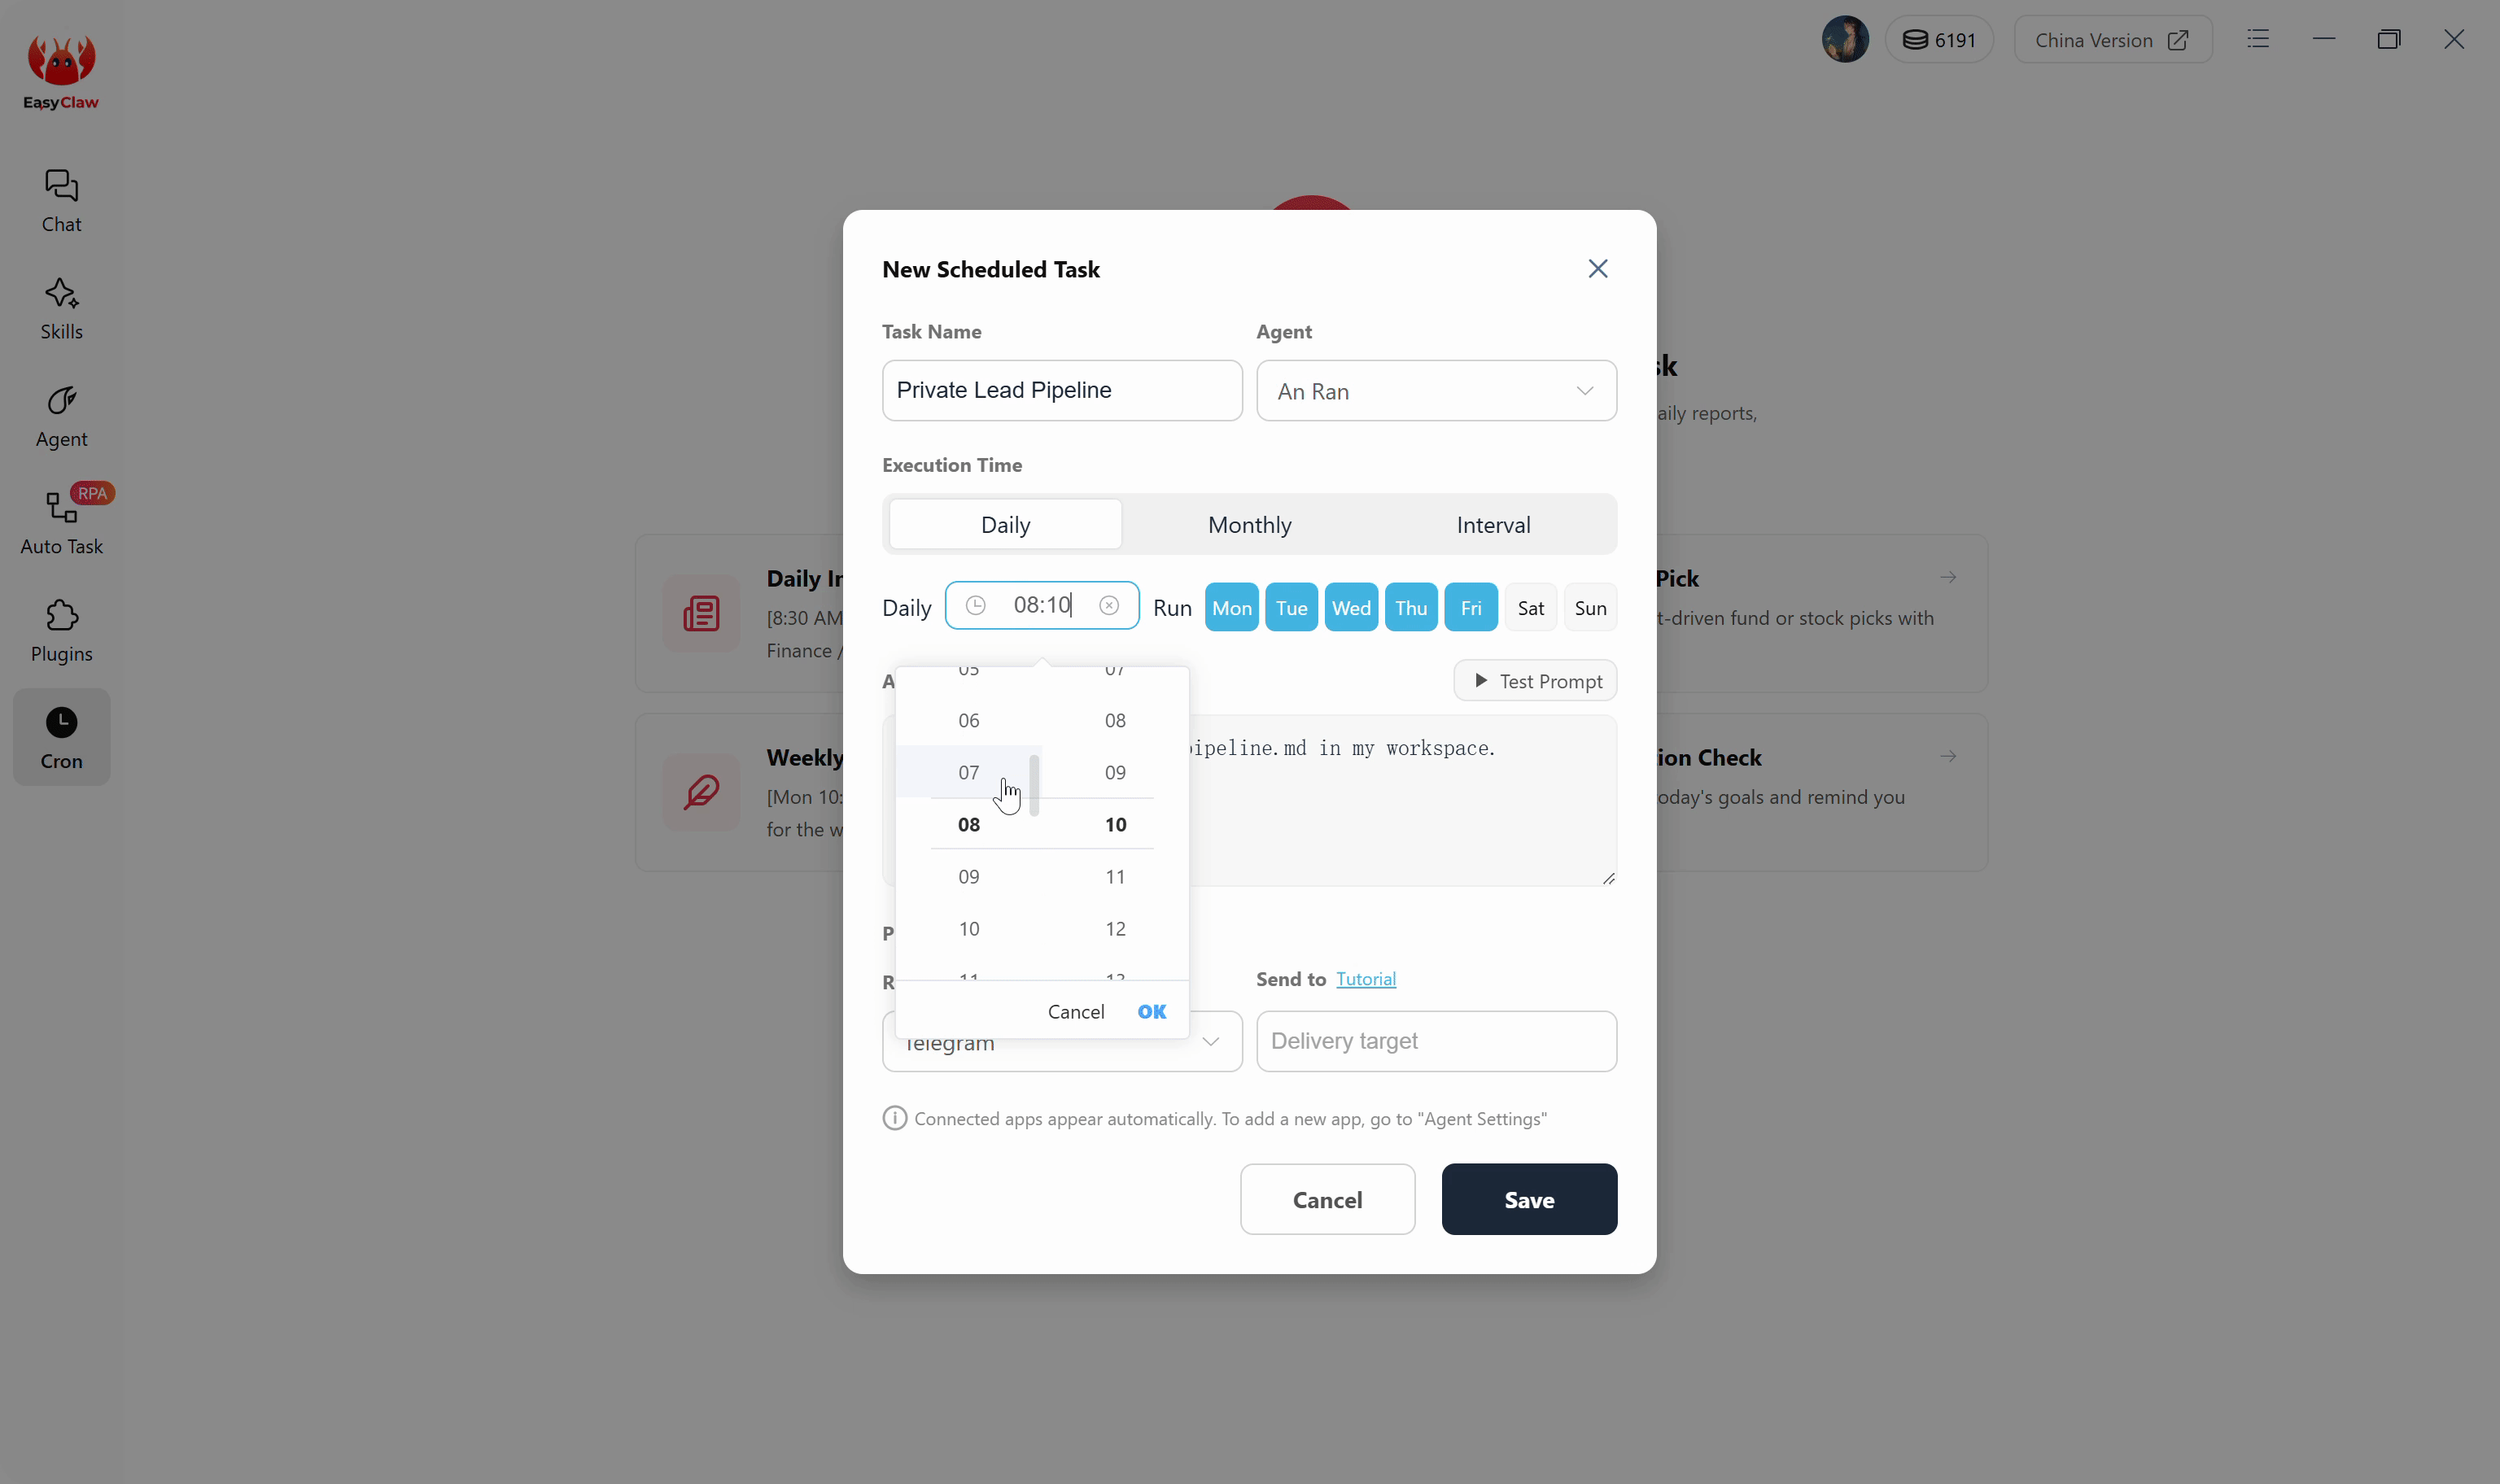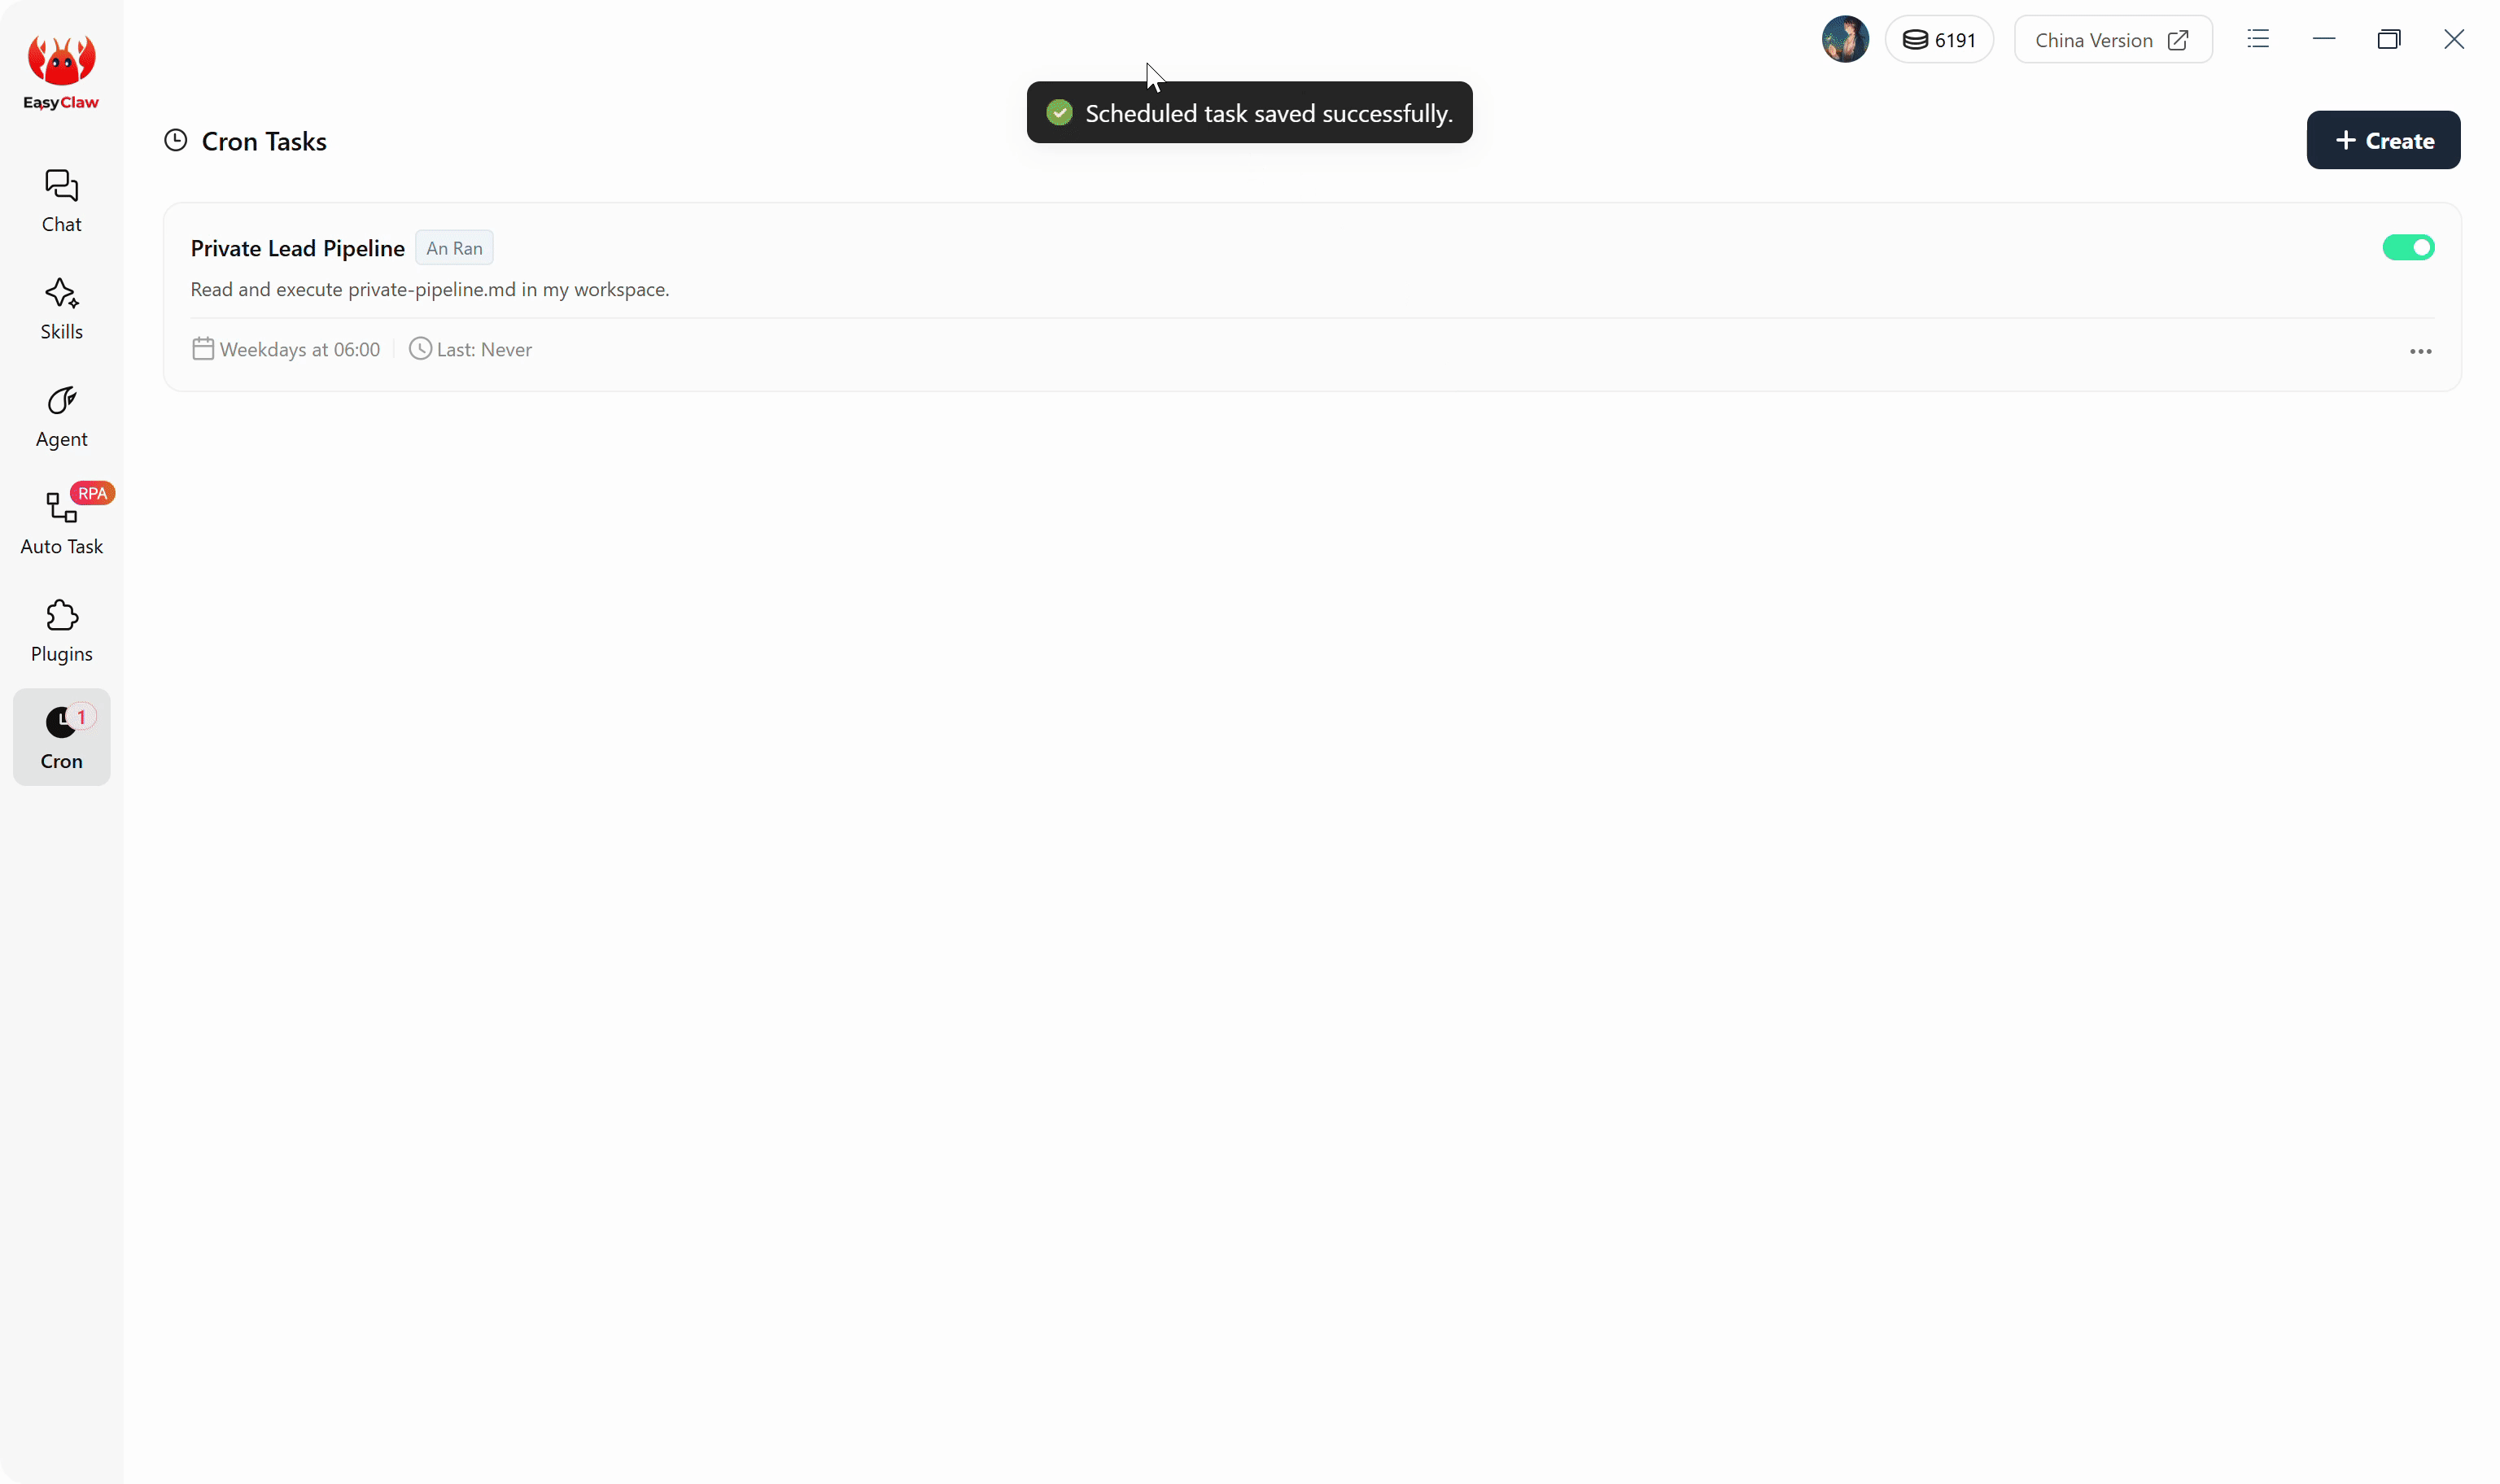
Guarda la tua pipeline privata eseguita interamente localmente: l'agente guida il tuo browser per scoprire, arricchire e assegnare un punteggio ai lead senza che un singolo byte lasci il tuo computer.
Compliance Perks: Perché locale = Safe Harbor legale
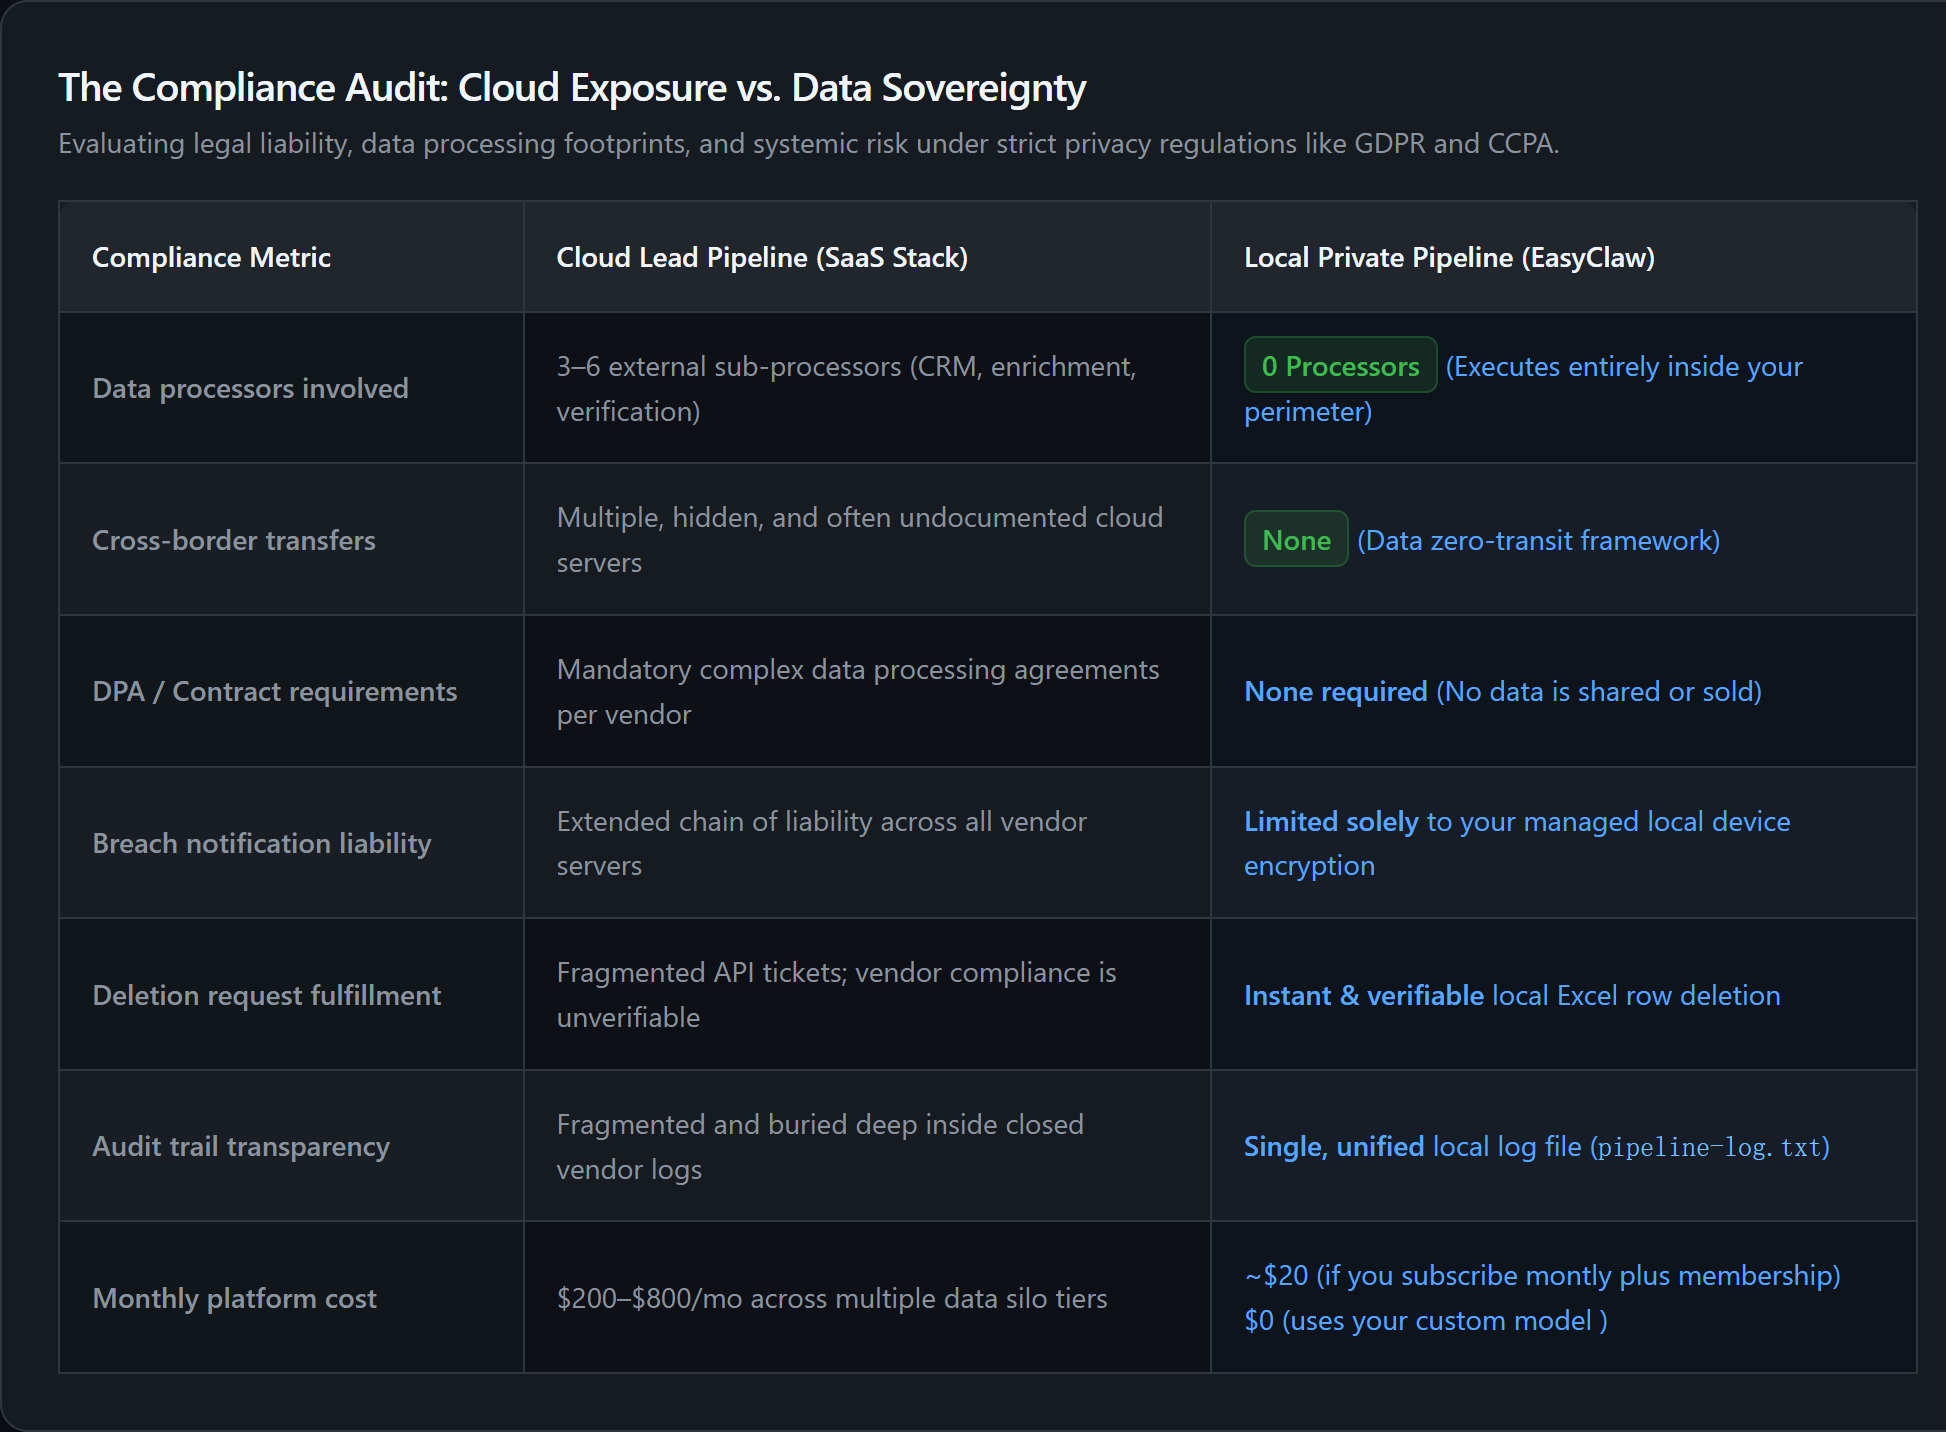
Gli stack di lead del cloud creano trasferimenti di dati non documentati tra giurisdizioni; La pipeline solo locale di EasyClaw elimina la responsabilità GDPR/CCPA mantenendo tutti i dati sul tuo disco rigido.
Il GDPR non vieta la raccolta di informazioni di contatto aziendali da fonti pubbliche. Ciò che regola è ciò che accade dopo la raccolta. Il caricamento su un servizio cloud avvia un trasferimento di dati: sono necessari una base giuridica, un DPA, documentazione nei registri delle attività di trattamento e la verifica della partecipazione al quadro di trasferimento dei dati da parte del responsabile del trattamento. Se il responsabile del trattamento subisce una violazione, è necessario darne comunicazione agli interessati e all'autorità di controllo entro 72 ore.
Un gasdotto locale elude ogni obbligo perché non avviene alcun trasferimento. Non c'è nessun processore con cui stipulare un contratto. Nessun trasferimento transfrontaliero al documento. Nessuna violazione da parte di terzi da segnalare. Quando un potenziale cliente esercita il proprio diritto di accesso, apri un file Excel locale. Quando esercitano la cancellazione, elimini una riga e non c'è più. L'intero ciclo di vita della conformità si riduce alle operazioni sui file locali, che non sono regolamentate dal GDPR perché non comportano che i dati personali escano dal tuo controllo fisico diretto.
| Fattore di conformità | Pipeline basata sul cloud | EasyClaw Pipeline locale |
|---|---|---|
| Data Processors | 3-5 fornitori esterni | Zero: viene eseguito sul tuo hardware |
| DPAs Required | One per vendor | None |
| Cross-Border Transfers | Multiple — spesso privo di documenti | Zero |
| Breach Notification Chain | Complex: dipende dal fornitore | None: non è possibile alcuna violazione da parte di terzi |
| Deletion Request Handling | Ticket to vendor, uncertain purge | Delete local row — istantaneo e completo |
| GDPR Fine Exposure | Up to 4% of global revenue | Negligible: nessun trasferimento regolamentato |
Perché EasyClaw è l'unica architettura di lead generation sicura per il GDPR
Gli strumenti leader basati sul cloud hanno costruito un modello di business su due presupposti: che l'aggregazione centralizzata dei dati pubblici fosse l'unico modo scalabile e che la conformità fosse un sovraccarico gestibile. Both assumptions have collapsed. EasyClaw scopre lead da fonti pubbliche, arricchisce tramite il tuo browser, punteggi sul tuo computer e archivia in un file locale: zero elaboratori di dati, zero trasferimenti transfrontalieri, zero catene di notifica di violazione.
Nessun fornitore di arricchimento, nessuna API di verifica, nessuno spazio di archiviazione nel cloud. Le tue responsabilità di responsabile del trattamento dei dati finiscono sul tuo disco rigido.
Nessun trasferimento transfrontaliero. Nessun DPA da firmare. Nessun processore da controllare. Progettato per lo spazio che il GDPR lascia in pace.
Richiesta di cancellazione dell'interessato = elimina una riga in un file Excel locale. Nessun biglietto del venditore. Nessuno spazio di archiviazione cloud replicato da eliminare.
Quando i dati non lasciano mai il tuo computer, non c'è nessun server di terze parti da violare. Il tuo perimetro di sicurezza è il tuo dispositivo.
Pro
- Conforme al GDPR, al CCPA e alla normativa globale sulla privacy fin dalla progettazione
- Zero DPA del fornitore da gestire
- I dati dei potenziali clienti non toccano mai l'infrastruttura esterna
- La pipeline funziona senza Internet (per le fasi locali)
- Livello gratuito disponibile
Limitazioni
- L'arricchimento basato su browser richiede Internet
- Non adatto per database con milioni di record
Domande frequenti sulle pipeline di generazione di lead private
Quello che hai appena costruito
Gli strumenti di lead generation basati sul cloud hanno costruito un modello di business su due presupposti che non sono più veri. Il primo: aggregare i dati pubblici in un database centralizzato era l’unico modo scalabile per trovare contatti senza un esercito di ricercatori. Il secondo: il rispetto delle norme sulla privacy dei dati era un costo gestibile: una casella di controllo da spuntare, un DPA da firmare, un rischio da accettare.
Both assumptions have collapsed. Gli agenti AI desktop possono aggregare dati pubblici dalle stesse fonti dei database a pagamento, secondo una pianificazione, senza infrastruttura centralizzata. E la conformità non è un costo gestibile quando le multe partono dal 4% delle entrate globali: è un rischio esistenziale mitigato eliminando i trasferimenti di dati che creano responsabilità.
La tua pipeline privata rileva lead da fonti pubbliche, li arricchisce tramite il browser, i punteggi sul tuo computer e li archivia in un file locale. responsabili del trattamento dei dati Zero. Zero trasferimenti transfrontalieri. Zero catene di notifica di violazione. Per i team di conformità, gli uffici legali e i leader del fatturato nei mercati regolamentati dal GDPR in tutta Europa, per le organizzazioni governate dal CCPA in California e per le imprese attente alla privacy a livello globale, questa architettura non è solo più economica dell’alternativa cloud, ma è strutturalmente più sicura. E in un ambiente in cui la responsabilità in materia di privacy dei dati viene misurata in percentuale delle entrate, la sicurezza strutturale è l’unica cosa che conta.