


クラウドのリードスタックにおけるコンプライアンスの時限爆弾
マーケティングチームが2,000件の緊張客のCSVをクラウドエンリッチメントツール (Apollo、ZoomInfo、クラウドスクレーパー、CRMミドルウェア)これは、規制がデータ処理記録を要求するまで、ほとんどの収益リーダーが考えたこともありません。 そのスプレッドシートには、実在の人物の名前、役職、電子メール、所属会社が含まれています。に基づいて、名前を付けることもできない管轄区域で、おそらく精査していない処理業者と個人情報を共有することになります。
に基づいて運営されている企業向け ヨーロッパのGDPR、カリフォルニアのCCPA、または世界中で急速に拡大しているプライバシー規制、これは理論上のリスクではありません。これは発見を待っているコンプライアンス予告であり、世界の年間収益の4%からの罰金が課せられます。営業チームがリストをアップロードしました。エンリッチメントベンダーはそれをバージニア州のAWSに保存しました。電子メール検証ツールは、それをフランクフルトのサーバーにキャッシュしました。これらの転送のなしが文書化されました。データ本体のなしそしてあなたの会社はそのすべてに対して法的責任を負います。
主権のあるローカルリードジェネレーションアーキテクチャの青写真
一部の営業チームは、リードデータが 1 日に何台のクラウド サーバーにアクセスしていると認識していません。 個人顧客は、1 つのプロバイダーでホストされている CRM に投稿する Web サイトのフォーム入力されます。 Zapier のエンリッチメント ワークフローはレコードを取得し、データベースを外部に実行します。リードがアウトリーチの準備が整うまでに、 4 つの異なるクラウドプロバイダーが個人データを処理しました 決して同意していない個人に属するもの。
EasyClaw 上に構築されたローカル パイプラインは、すべてを 1 つのマシンに集中することで、外部タッチポイントをすべて除外します。 cron ジューラはエージェントセッションをトリガーします。エージェントはパイプライン セリフ、つまりすべての段階を定義するプレーンな Markdown ファイルを読み取ります。実行には、ローカルにインストールされたツール (Web サイトの移動にはブラウザ ツール、構造化出力の作成には XLSX、スコアリングには組み込まれている LLM) が使用されます。 見込み客のデータが、所有していないサーバーへのネットワーク接続を通過することは決してありません。
ステップバイステップ: プライベートパイプラインの起動
ステップ1:基礎スキルを有効にする
スキルパネルを開いて有効にします ブラウザツール そして XLSXブラウザ ツールは、ヘッドレスインスタンスではなく、実際の Cookie、ログイン、TLS フィンガープリントを使用して実際の Chrome を制御します。XLSX は、Excel ワークブックをローカルで作成して設定します。どちらのスキルを介して外部サーバーにデータが渡されることもありません。どちらも完全にデスクトップ環境内で動作します。
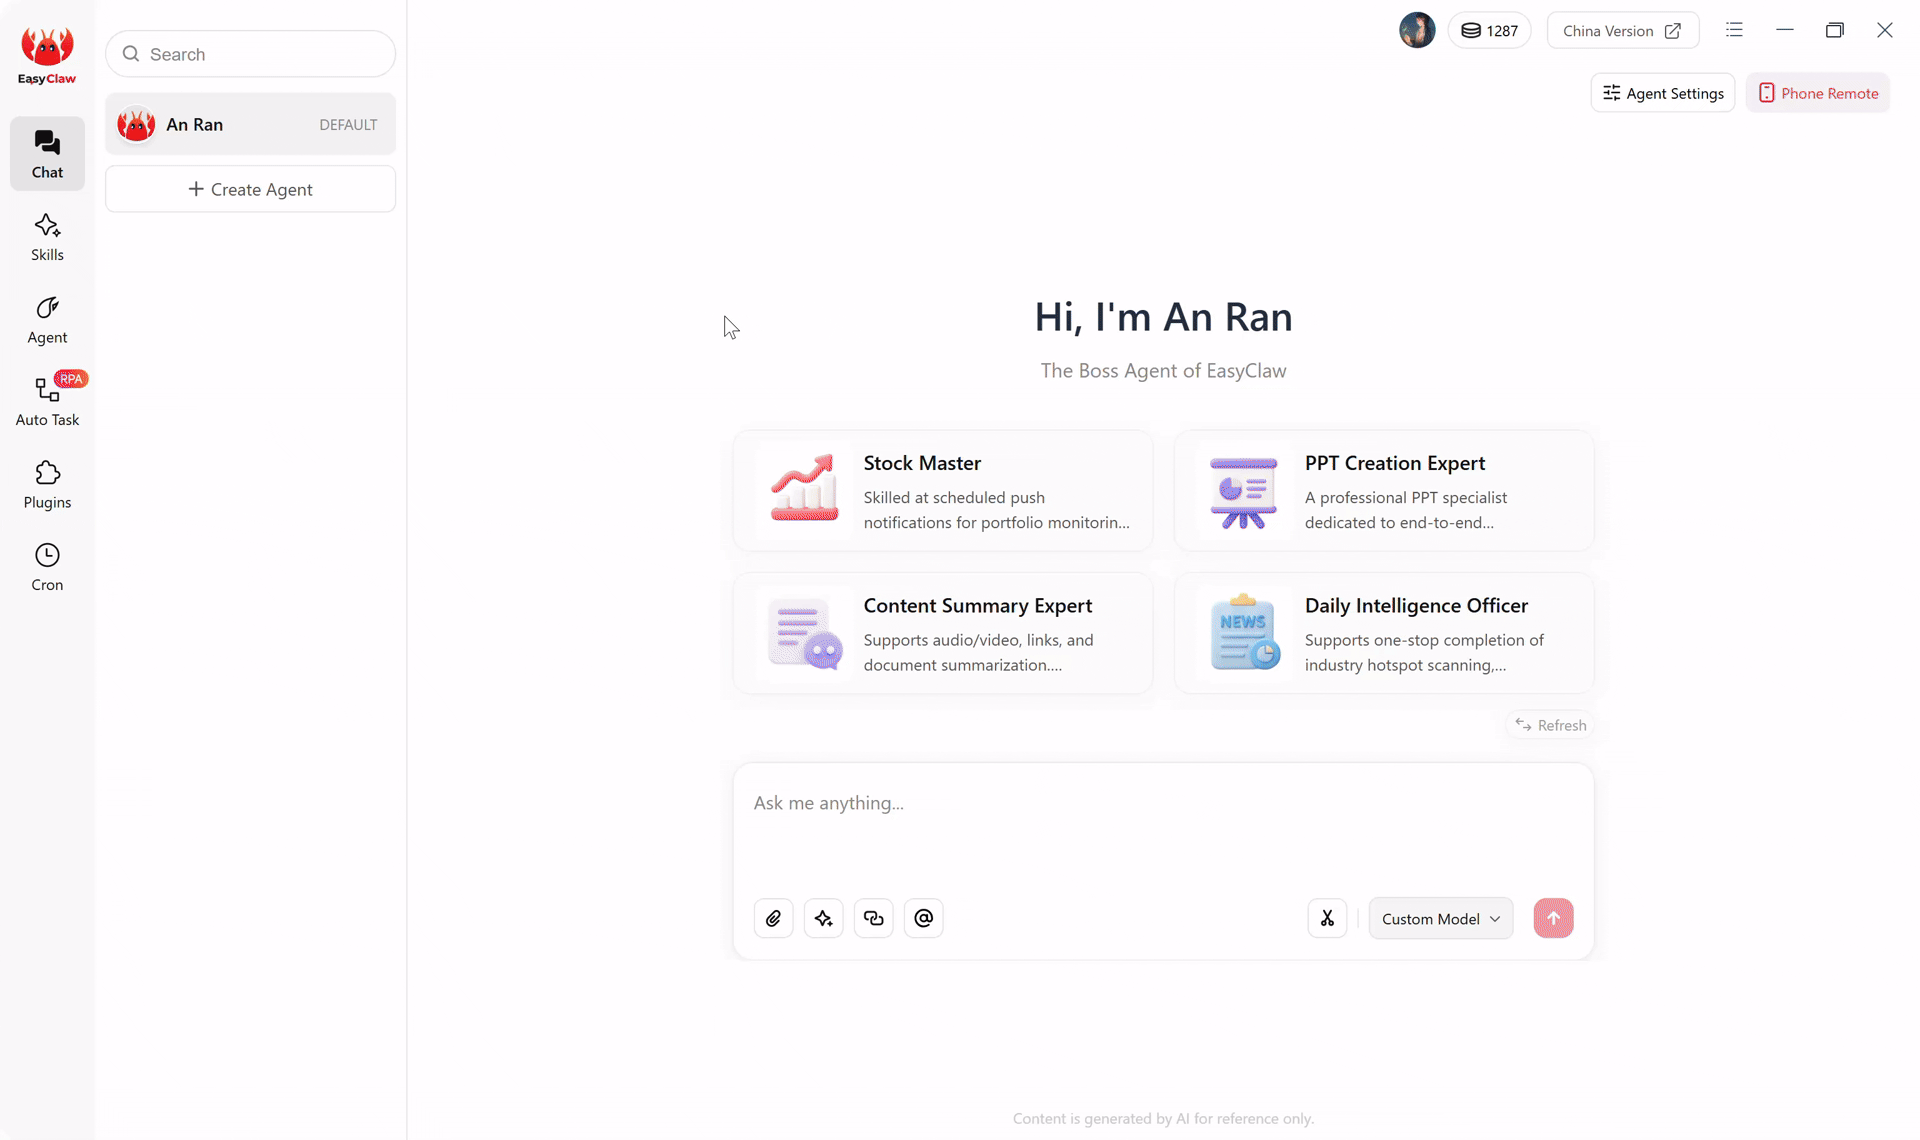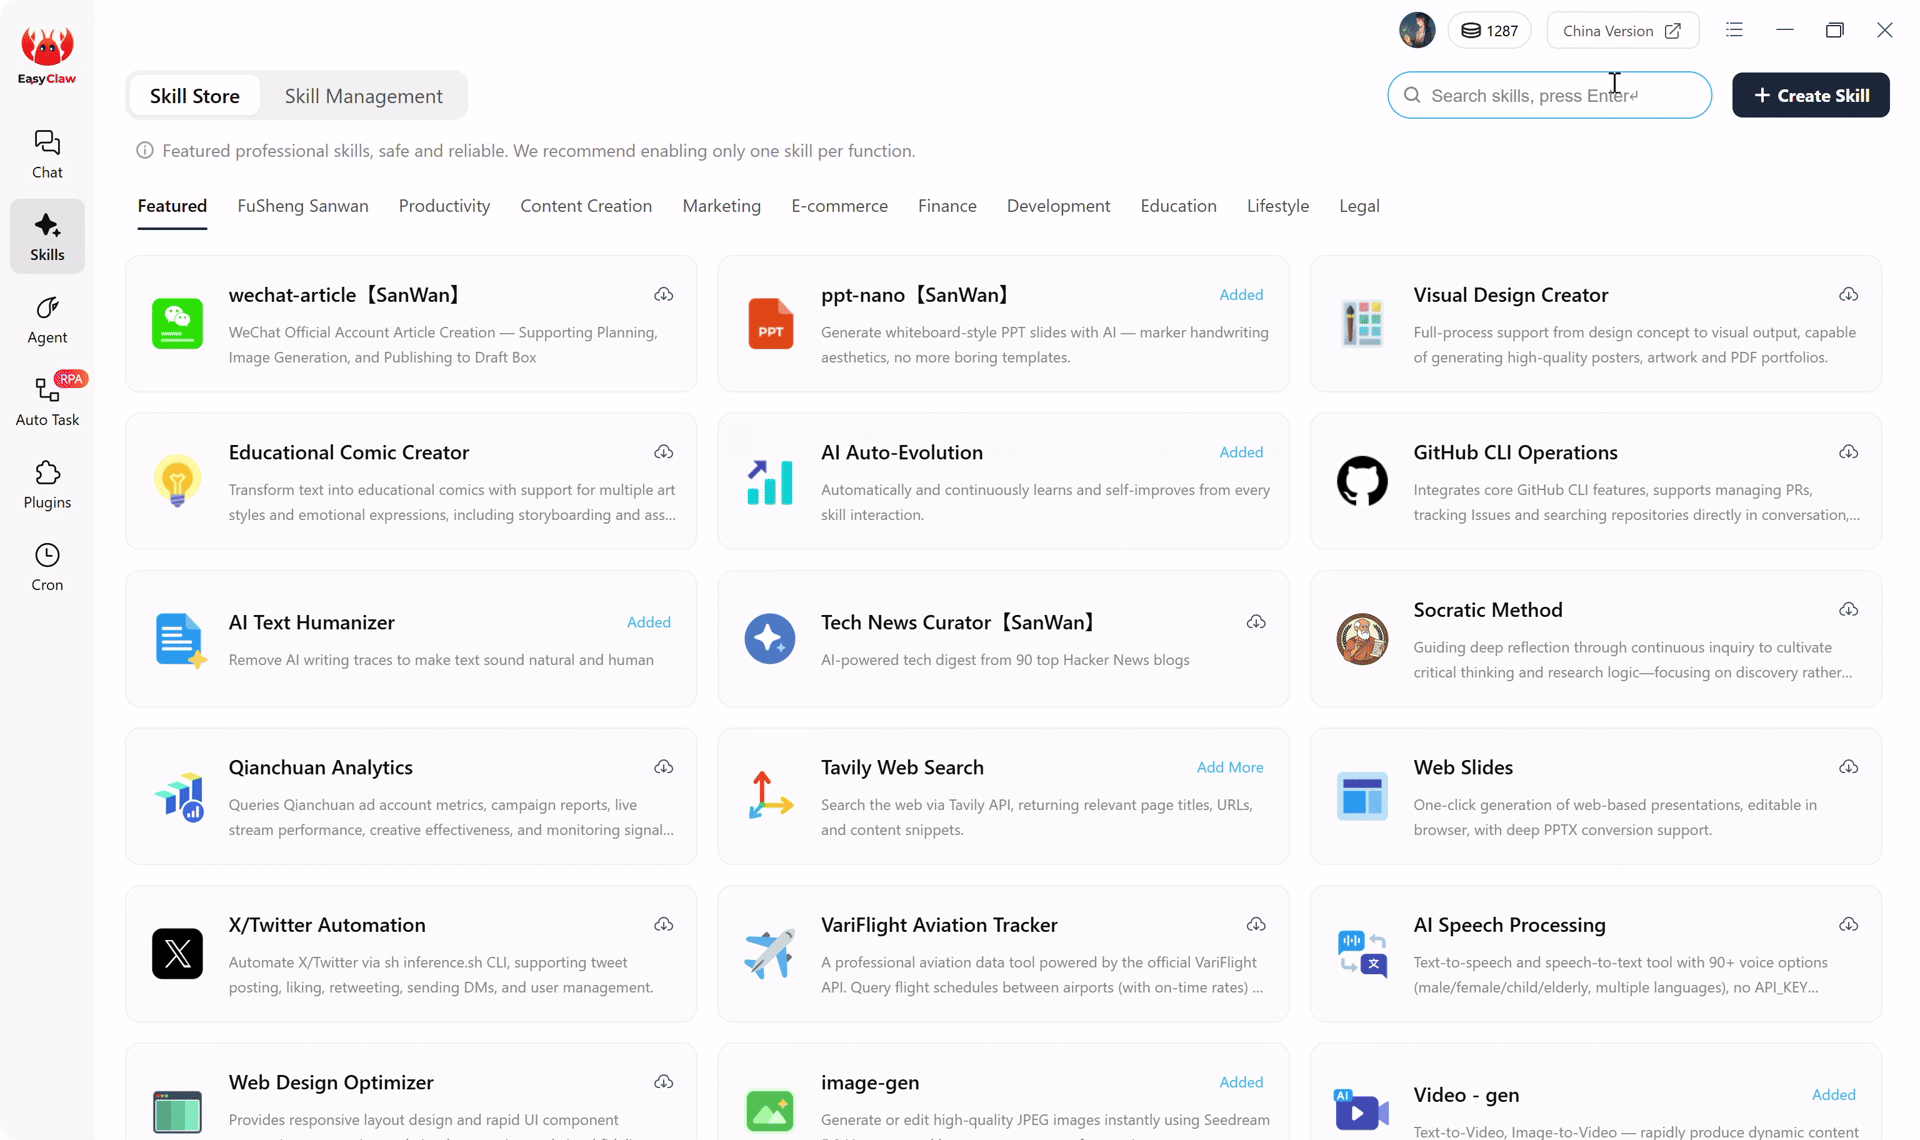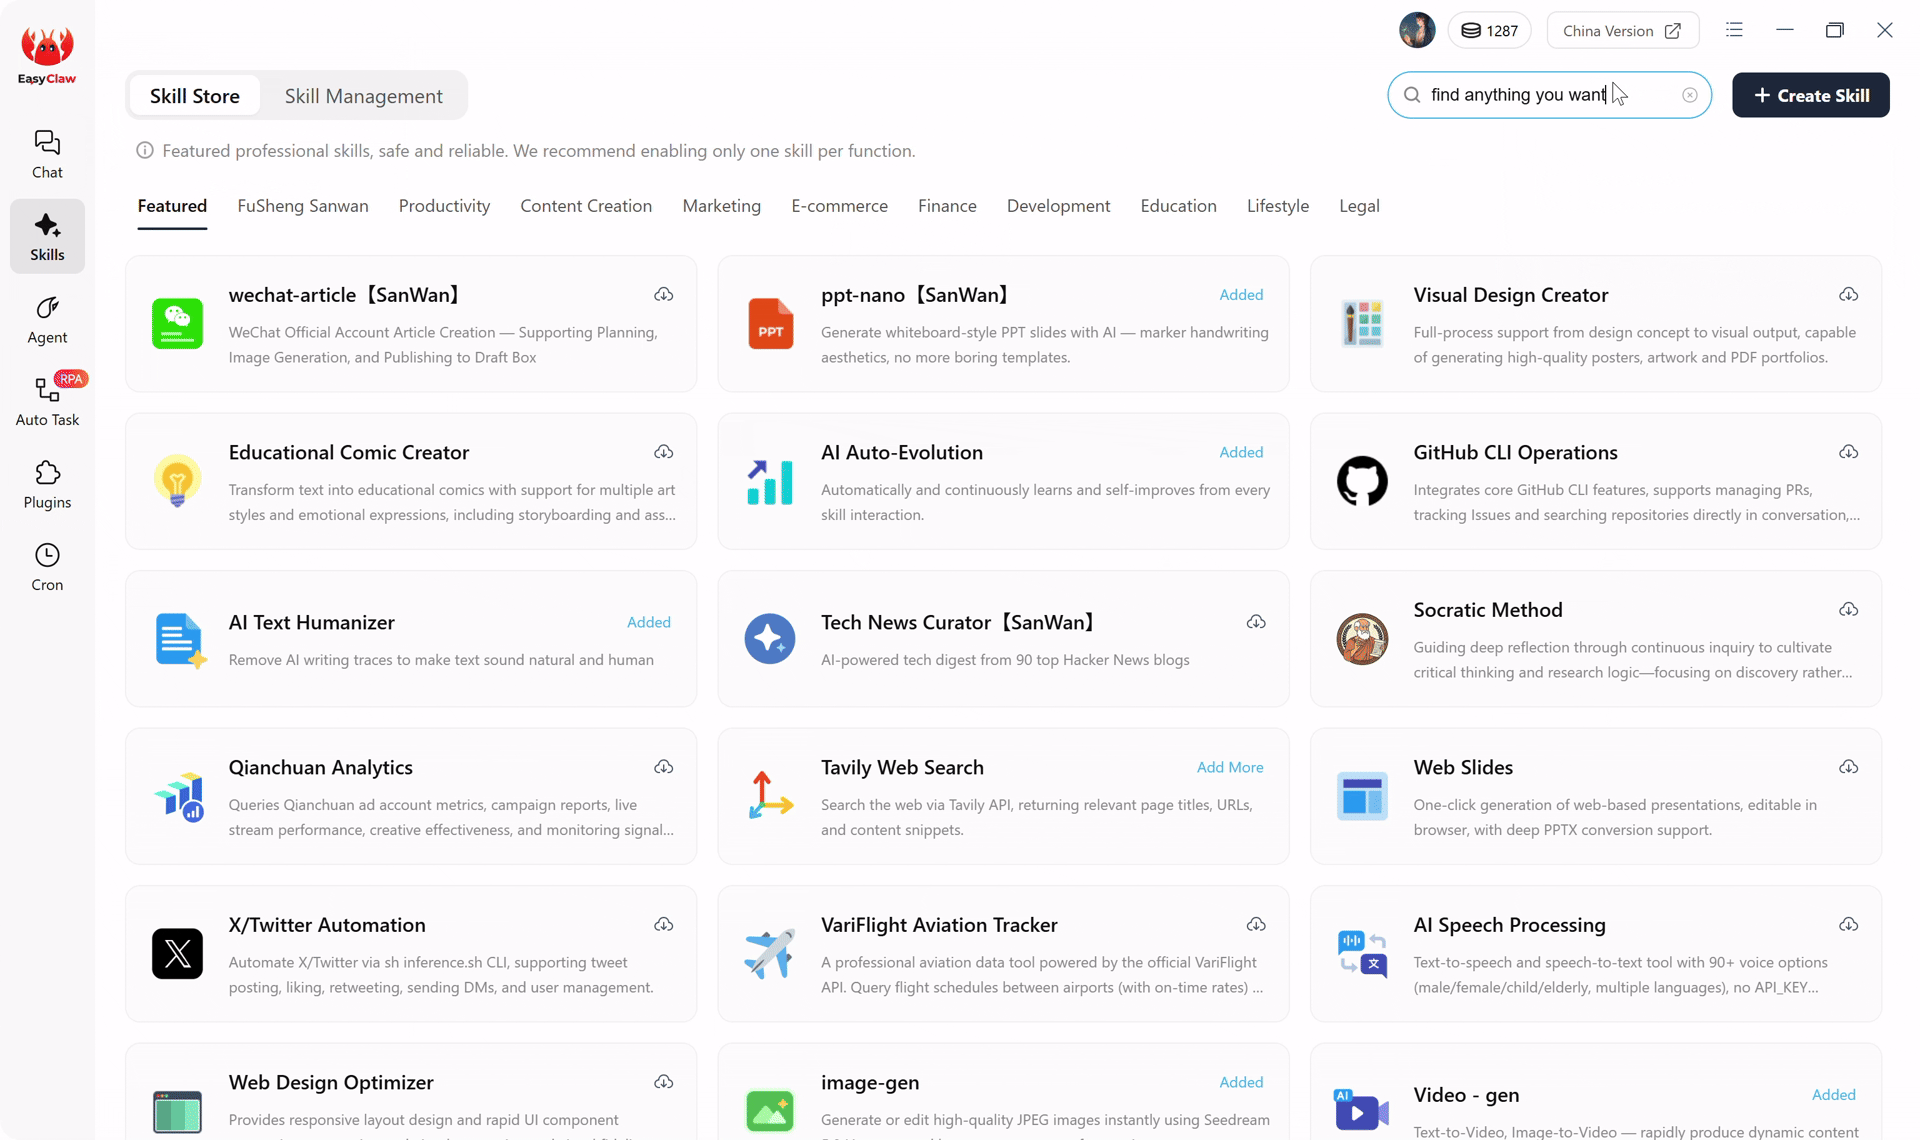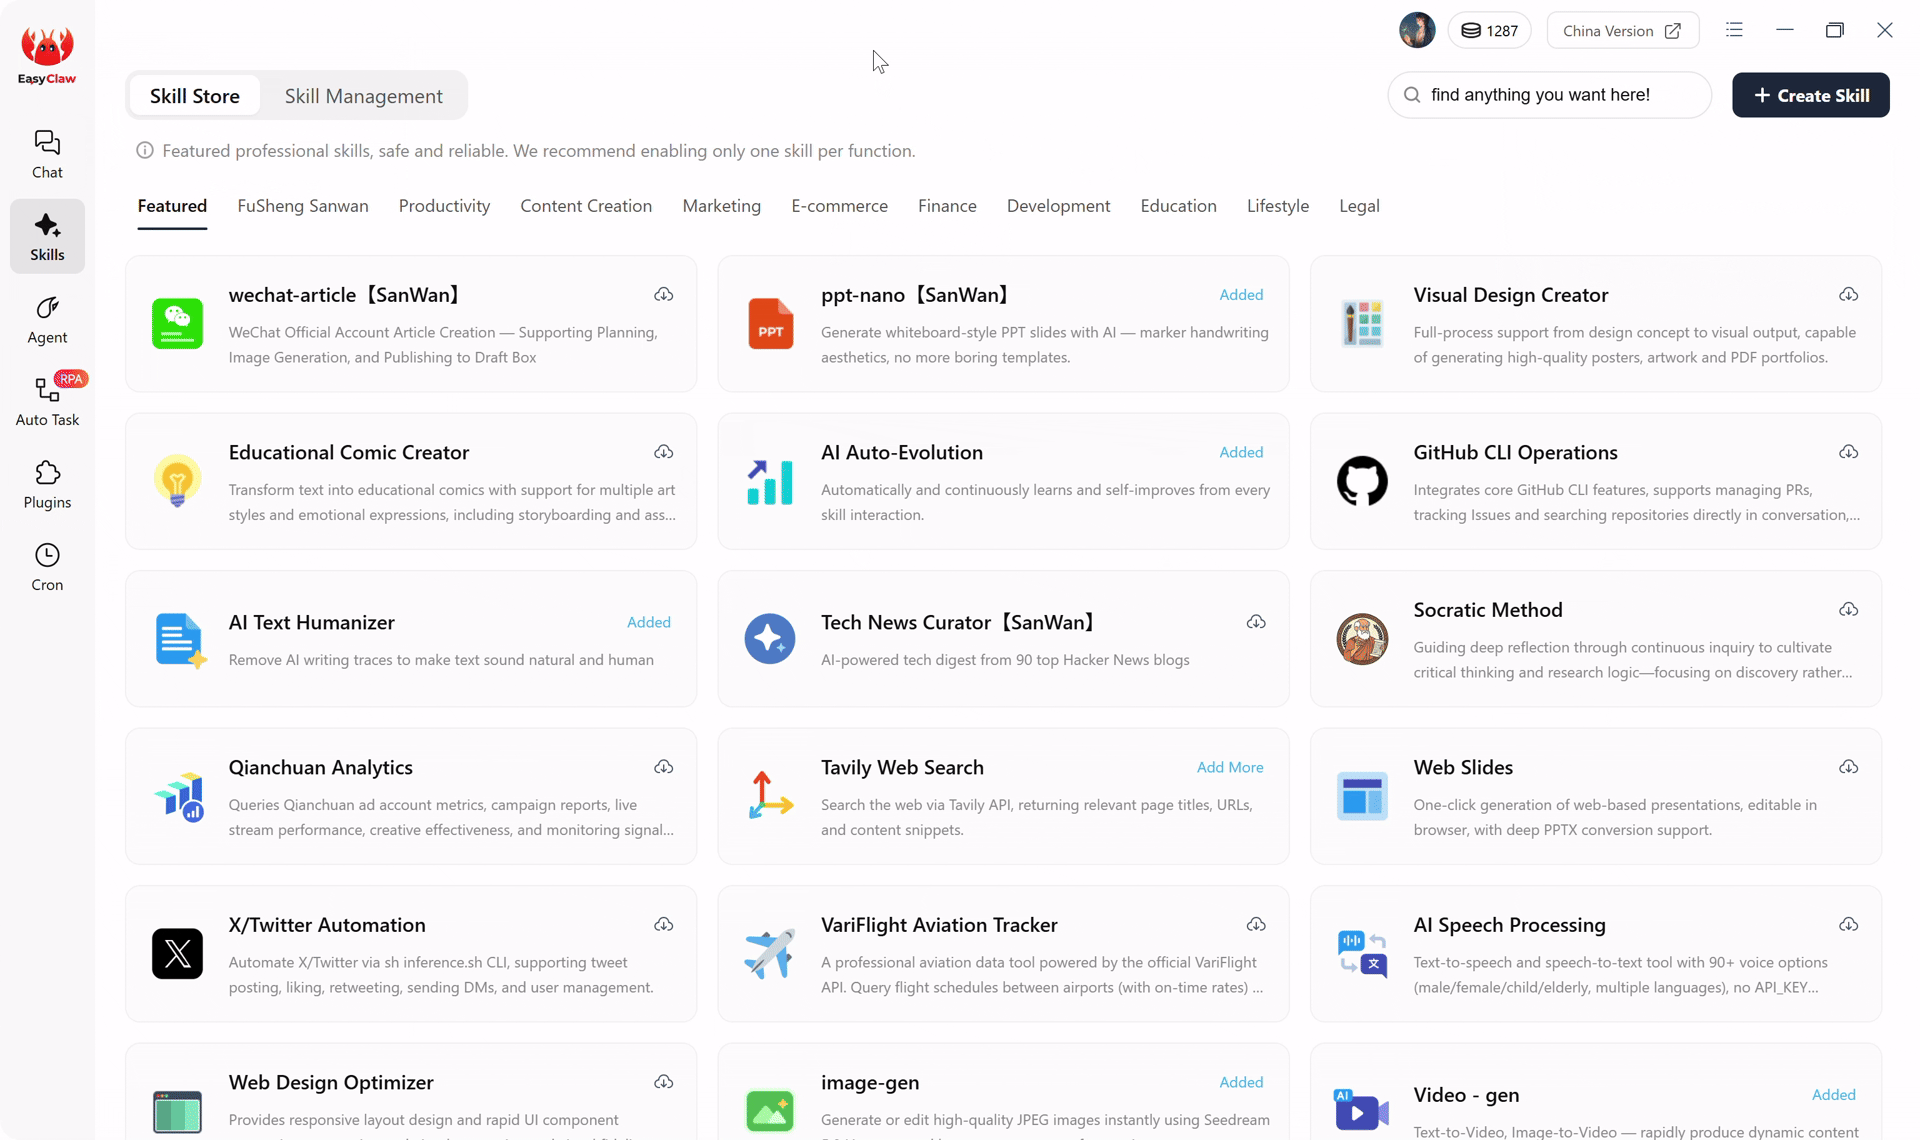
ブラウザ ツールと XLSX は有効にします — 見た目も 100% ローカルで動作します。どちらのスキルを介して外部サーバーにデータが送信されることもありません。
ステップ 2: AI にプライベート パイプライン スクリプトを生成させます
EasyClaw チャットを開き、リード発見ソース、エンリッチメント ルール、スコア基準、出力設定について説明します。重要な指示: 「このパイプラインは、外部 API、クラウド サービス、またはサードパーティ サーバーにデータを送信してはなりません。すべての抽出、強化、スコアリング、および保存は、このマシン上でローカルに行われる必要があります。」 AI は、ブラウザーによる検出、ブラウザーによるエンリッチメント、マシン上のスコアリング、ハード ドライブ上のストレージなど、あらゆる段階でローカルのみの制約を尊重するスクリプトを生成します。
ステップ 3: プライベートパイプラインのスケジュールを設定する
希望のスケジュールで「Private Lead Pipeline」という名前の Cron ジョブを作成します。 プロンプト: 「ワークスペースでprivate-pipeline.mdを読み取って実行します。」 スケジュールを設定する前に、ログファイルをチェックして、パイプラインのローカルのみの動作を手動で確認します。すべてのアクションがローカル ファイル操作であるか、リストした URL へのブラウザ ナビゲーションであることを確認します。認識されていないドメインへの接続が入った場合は、監査して制限を強化します。
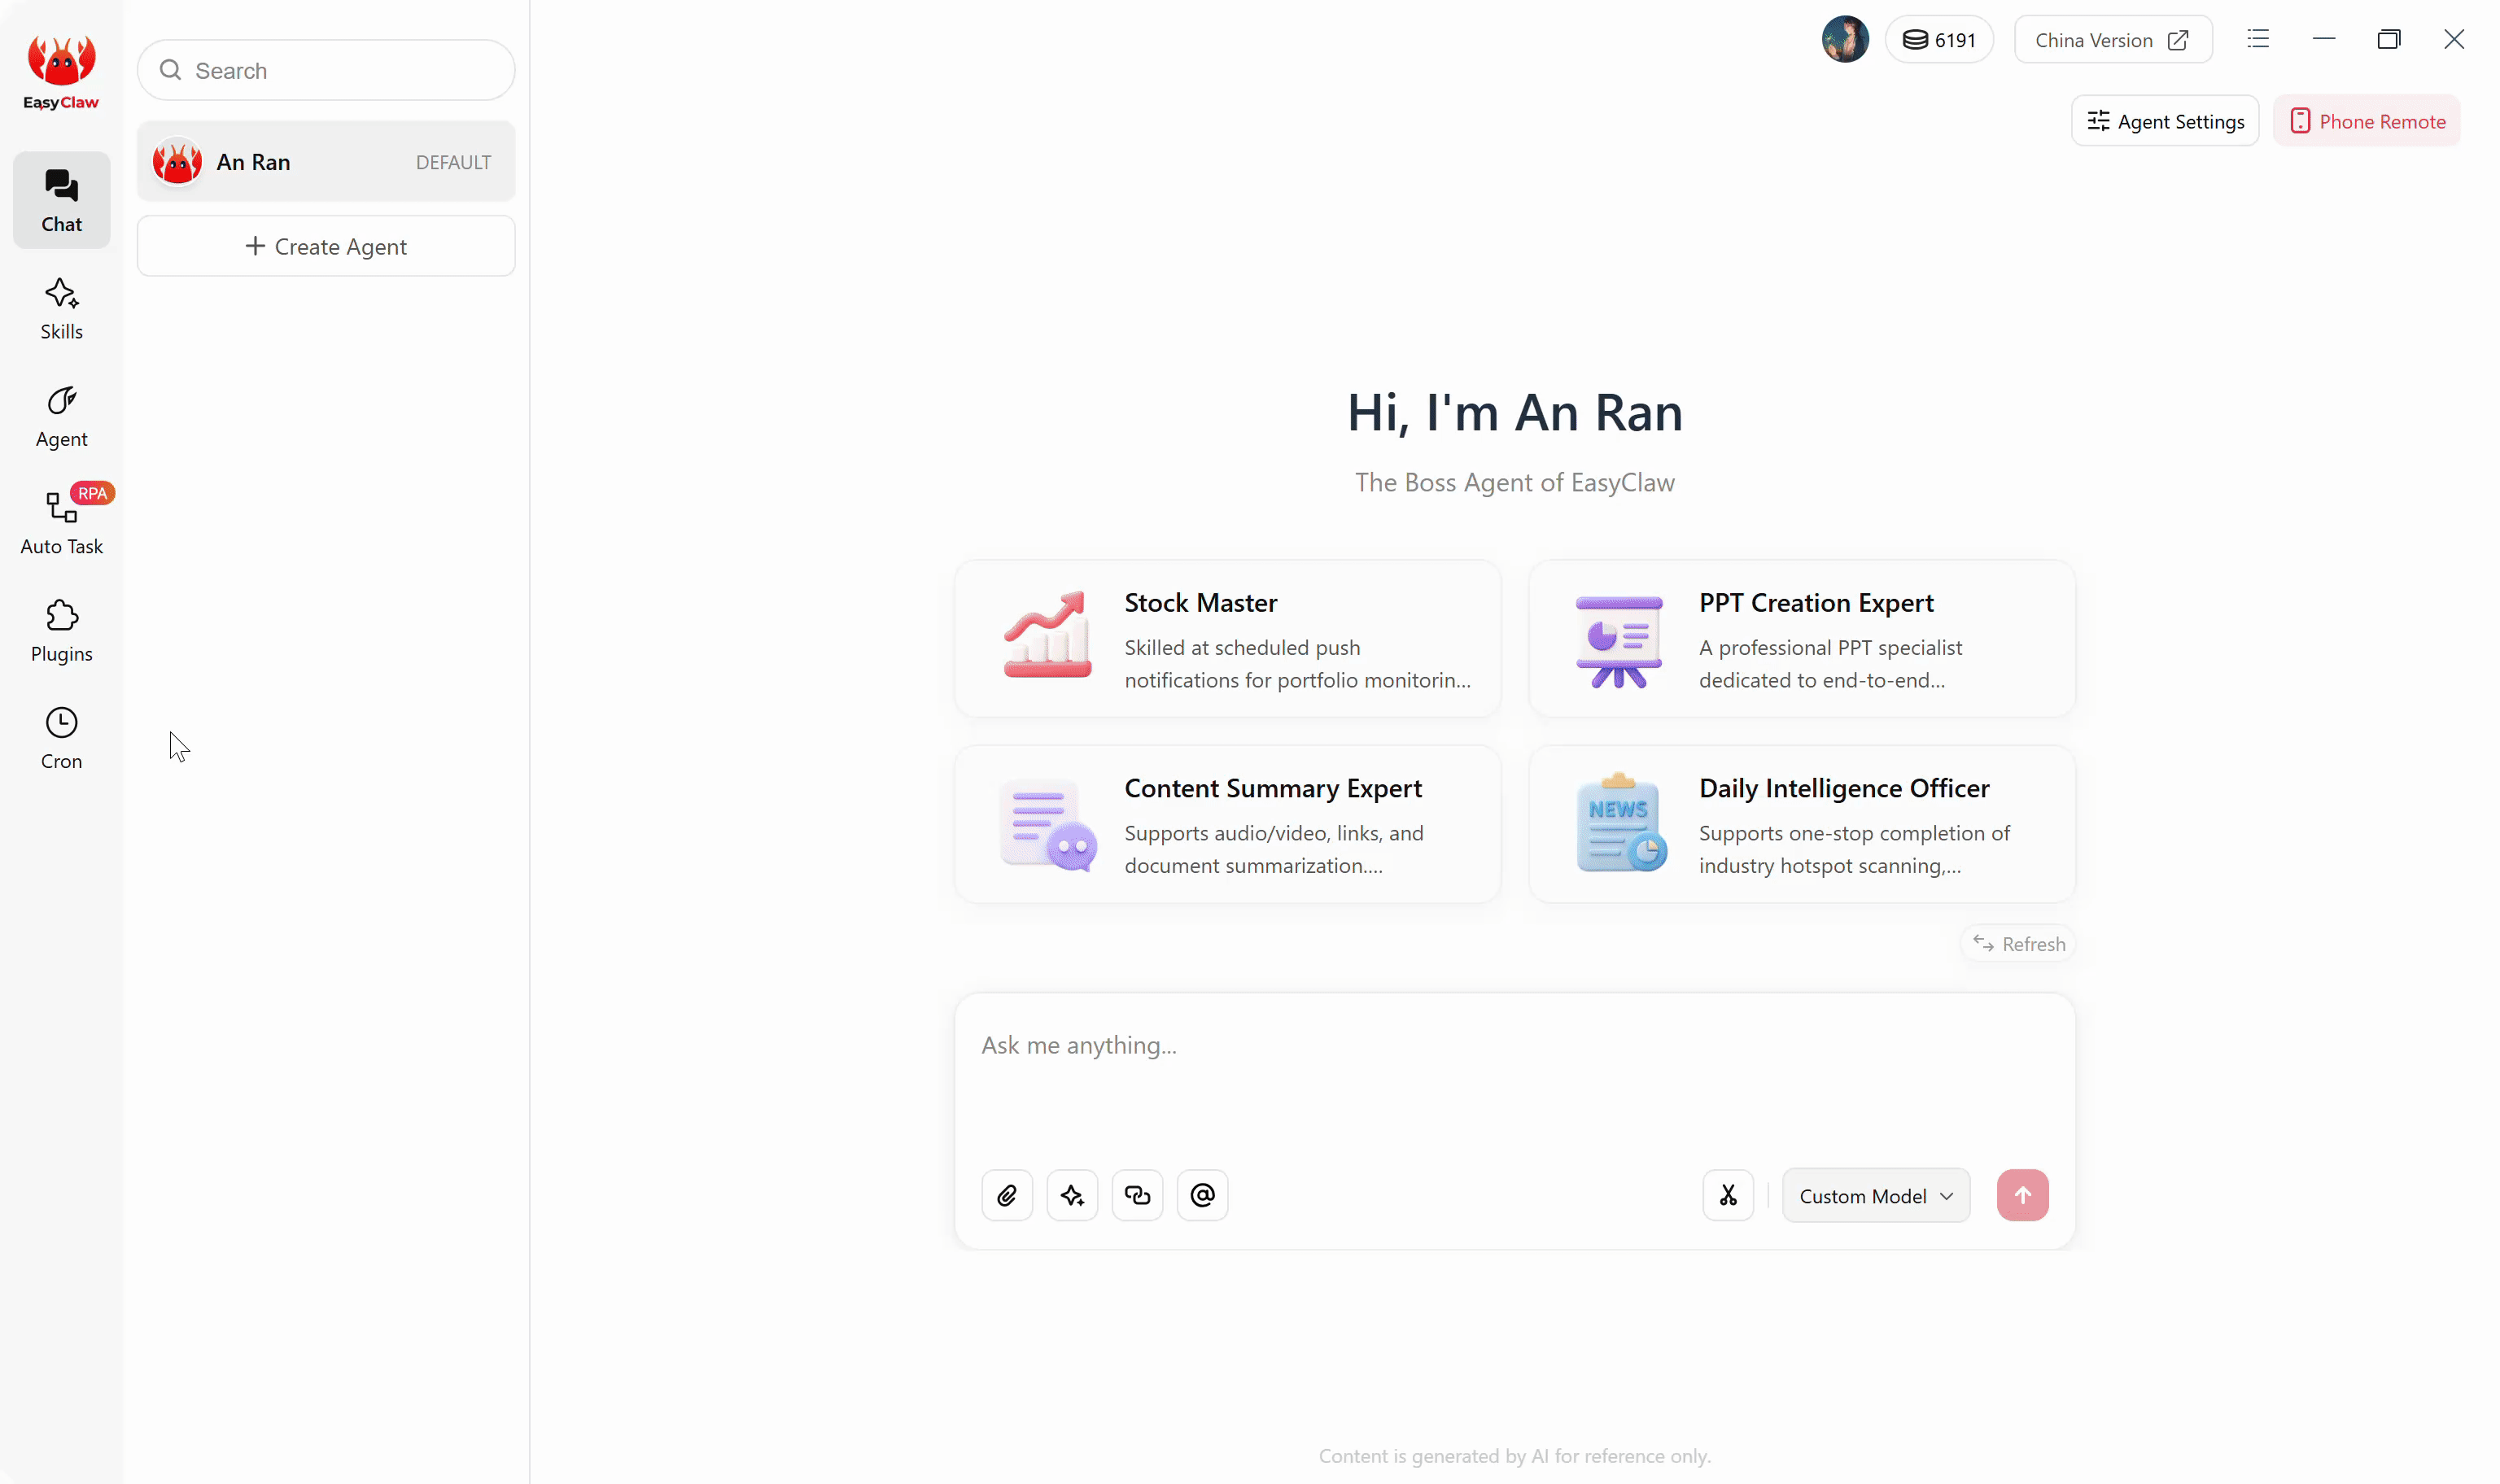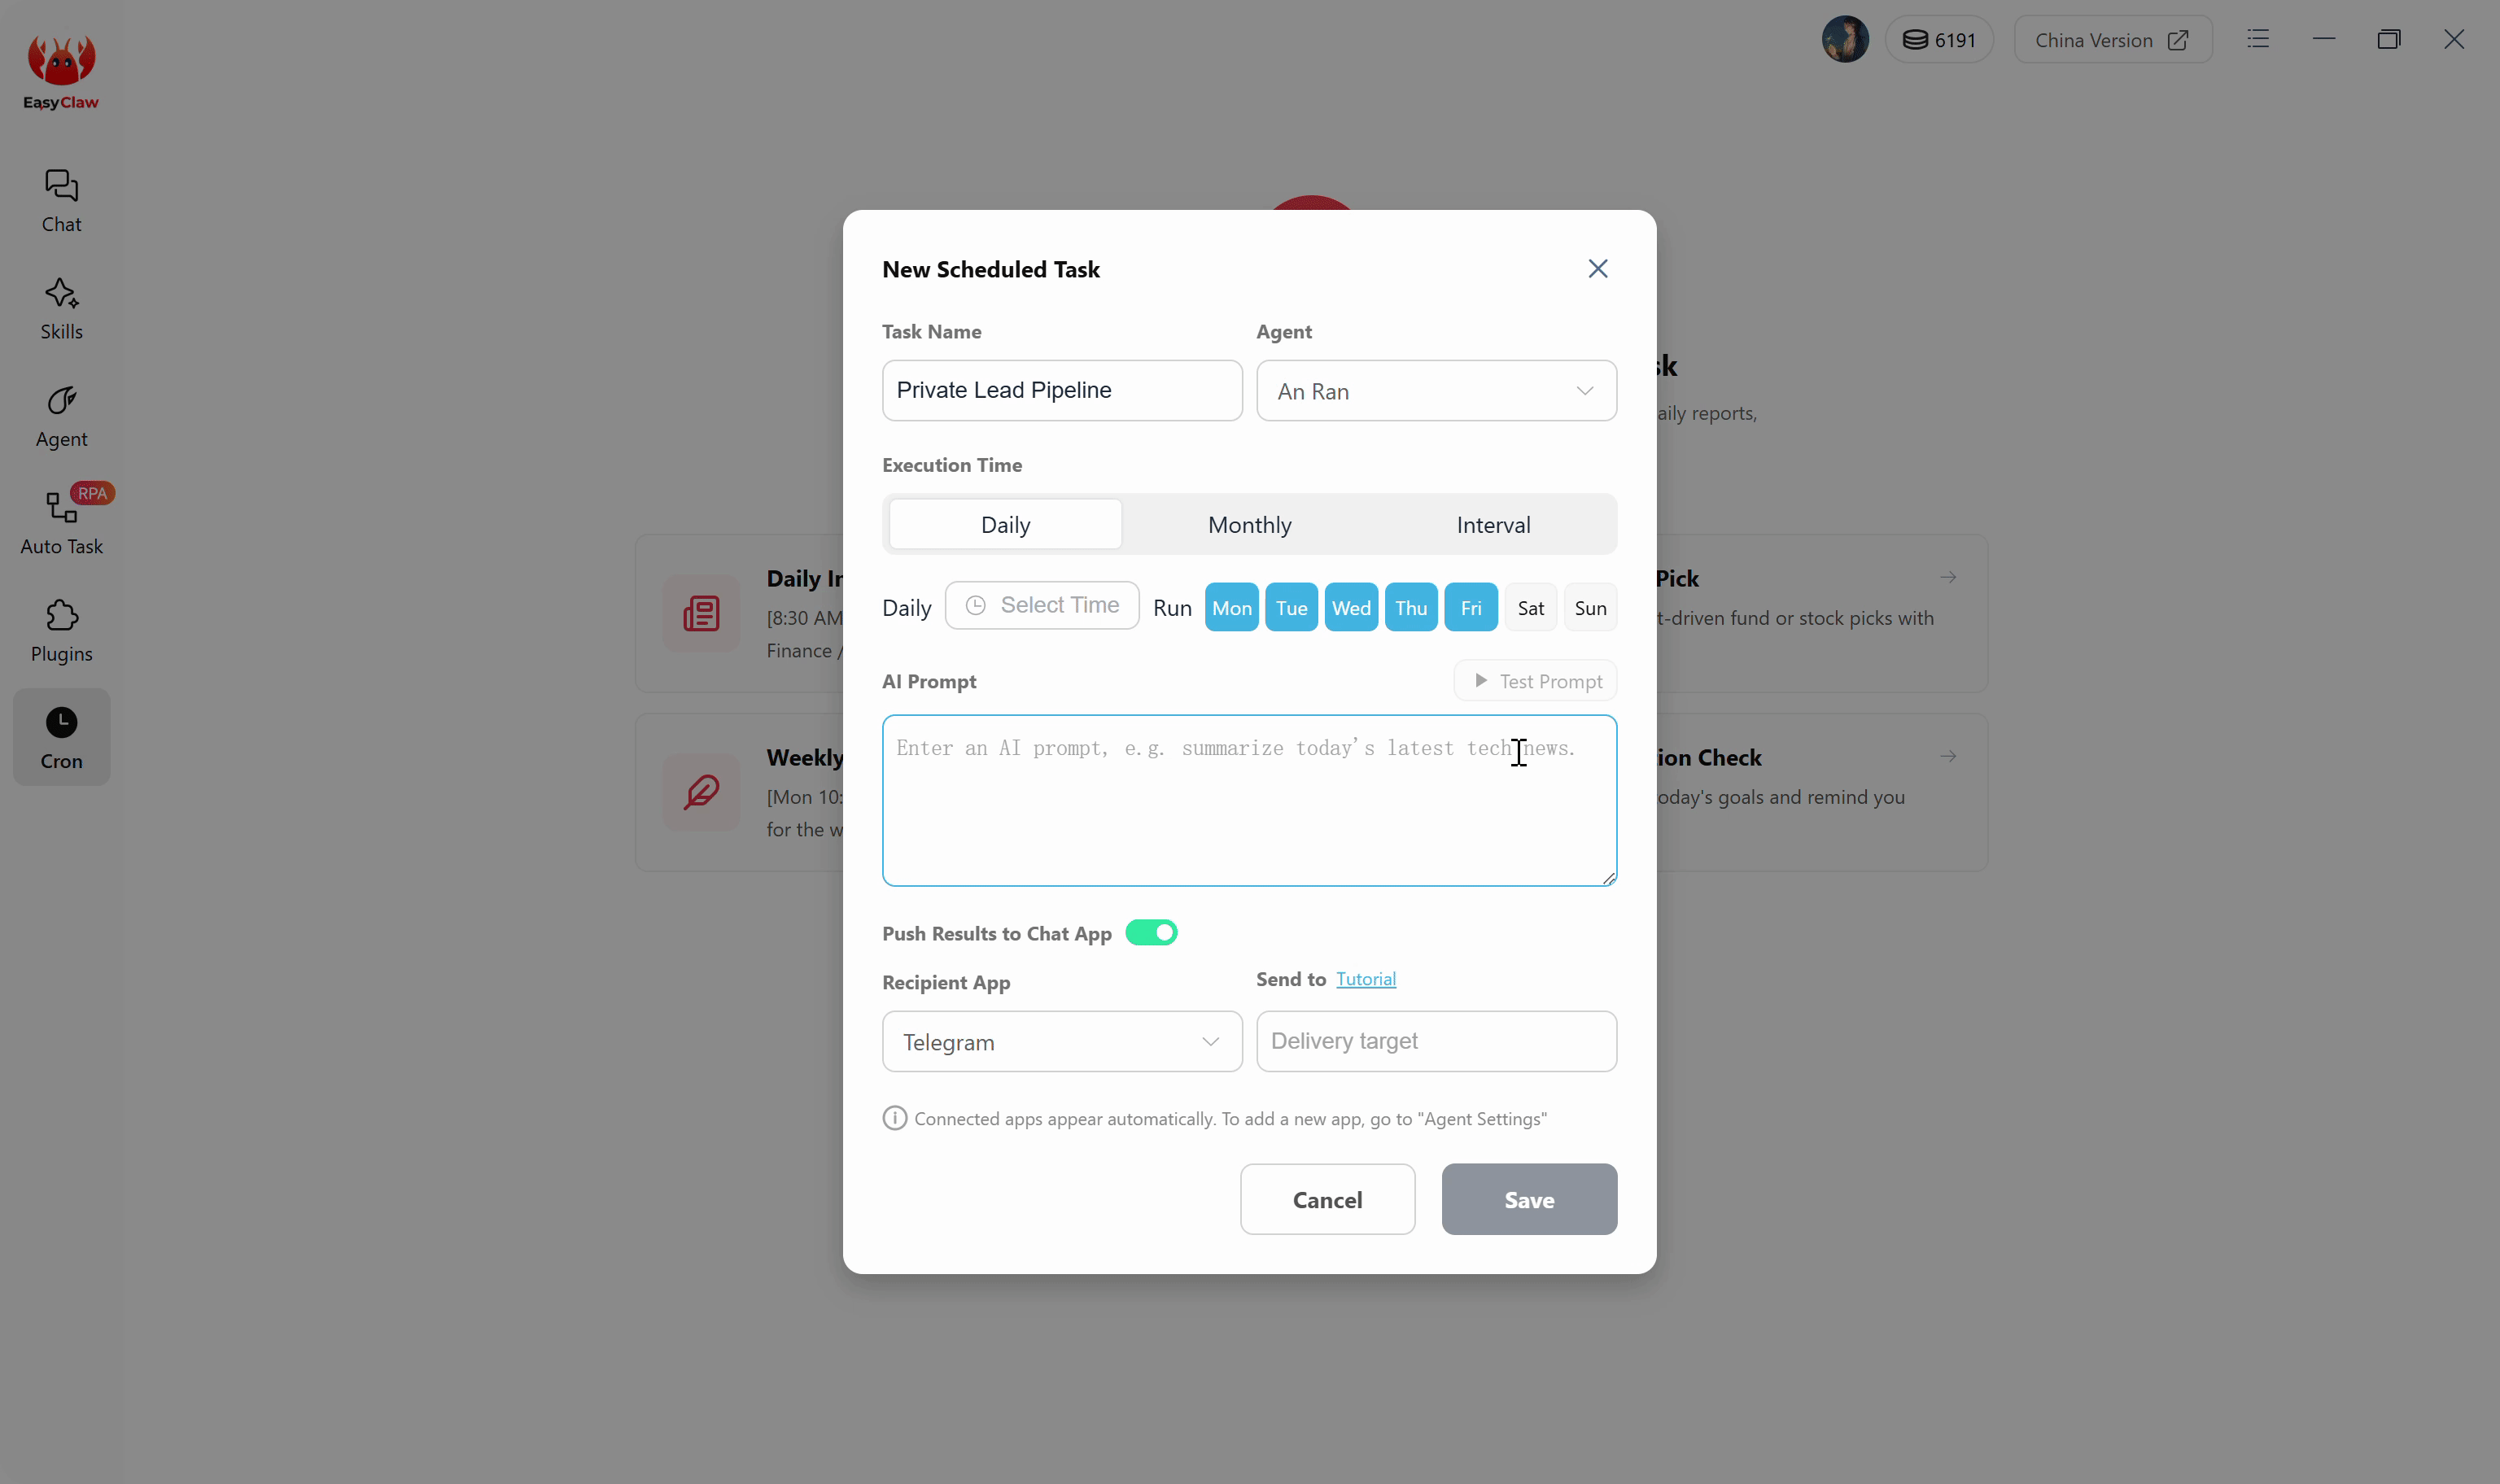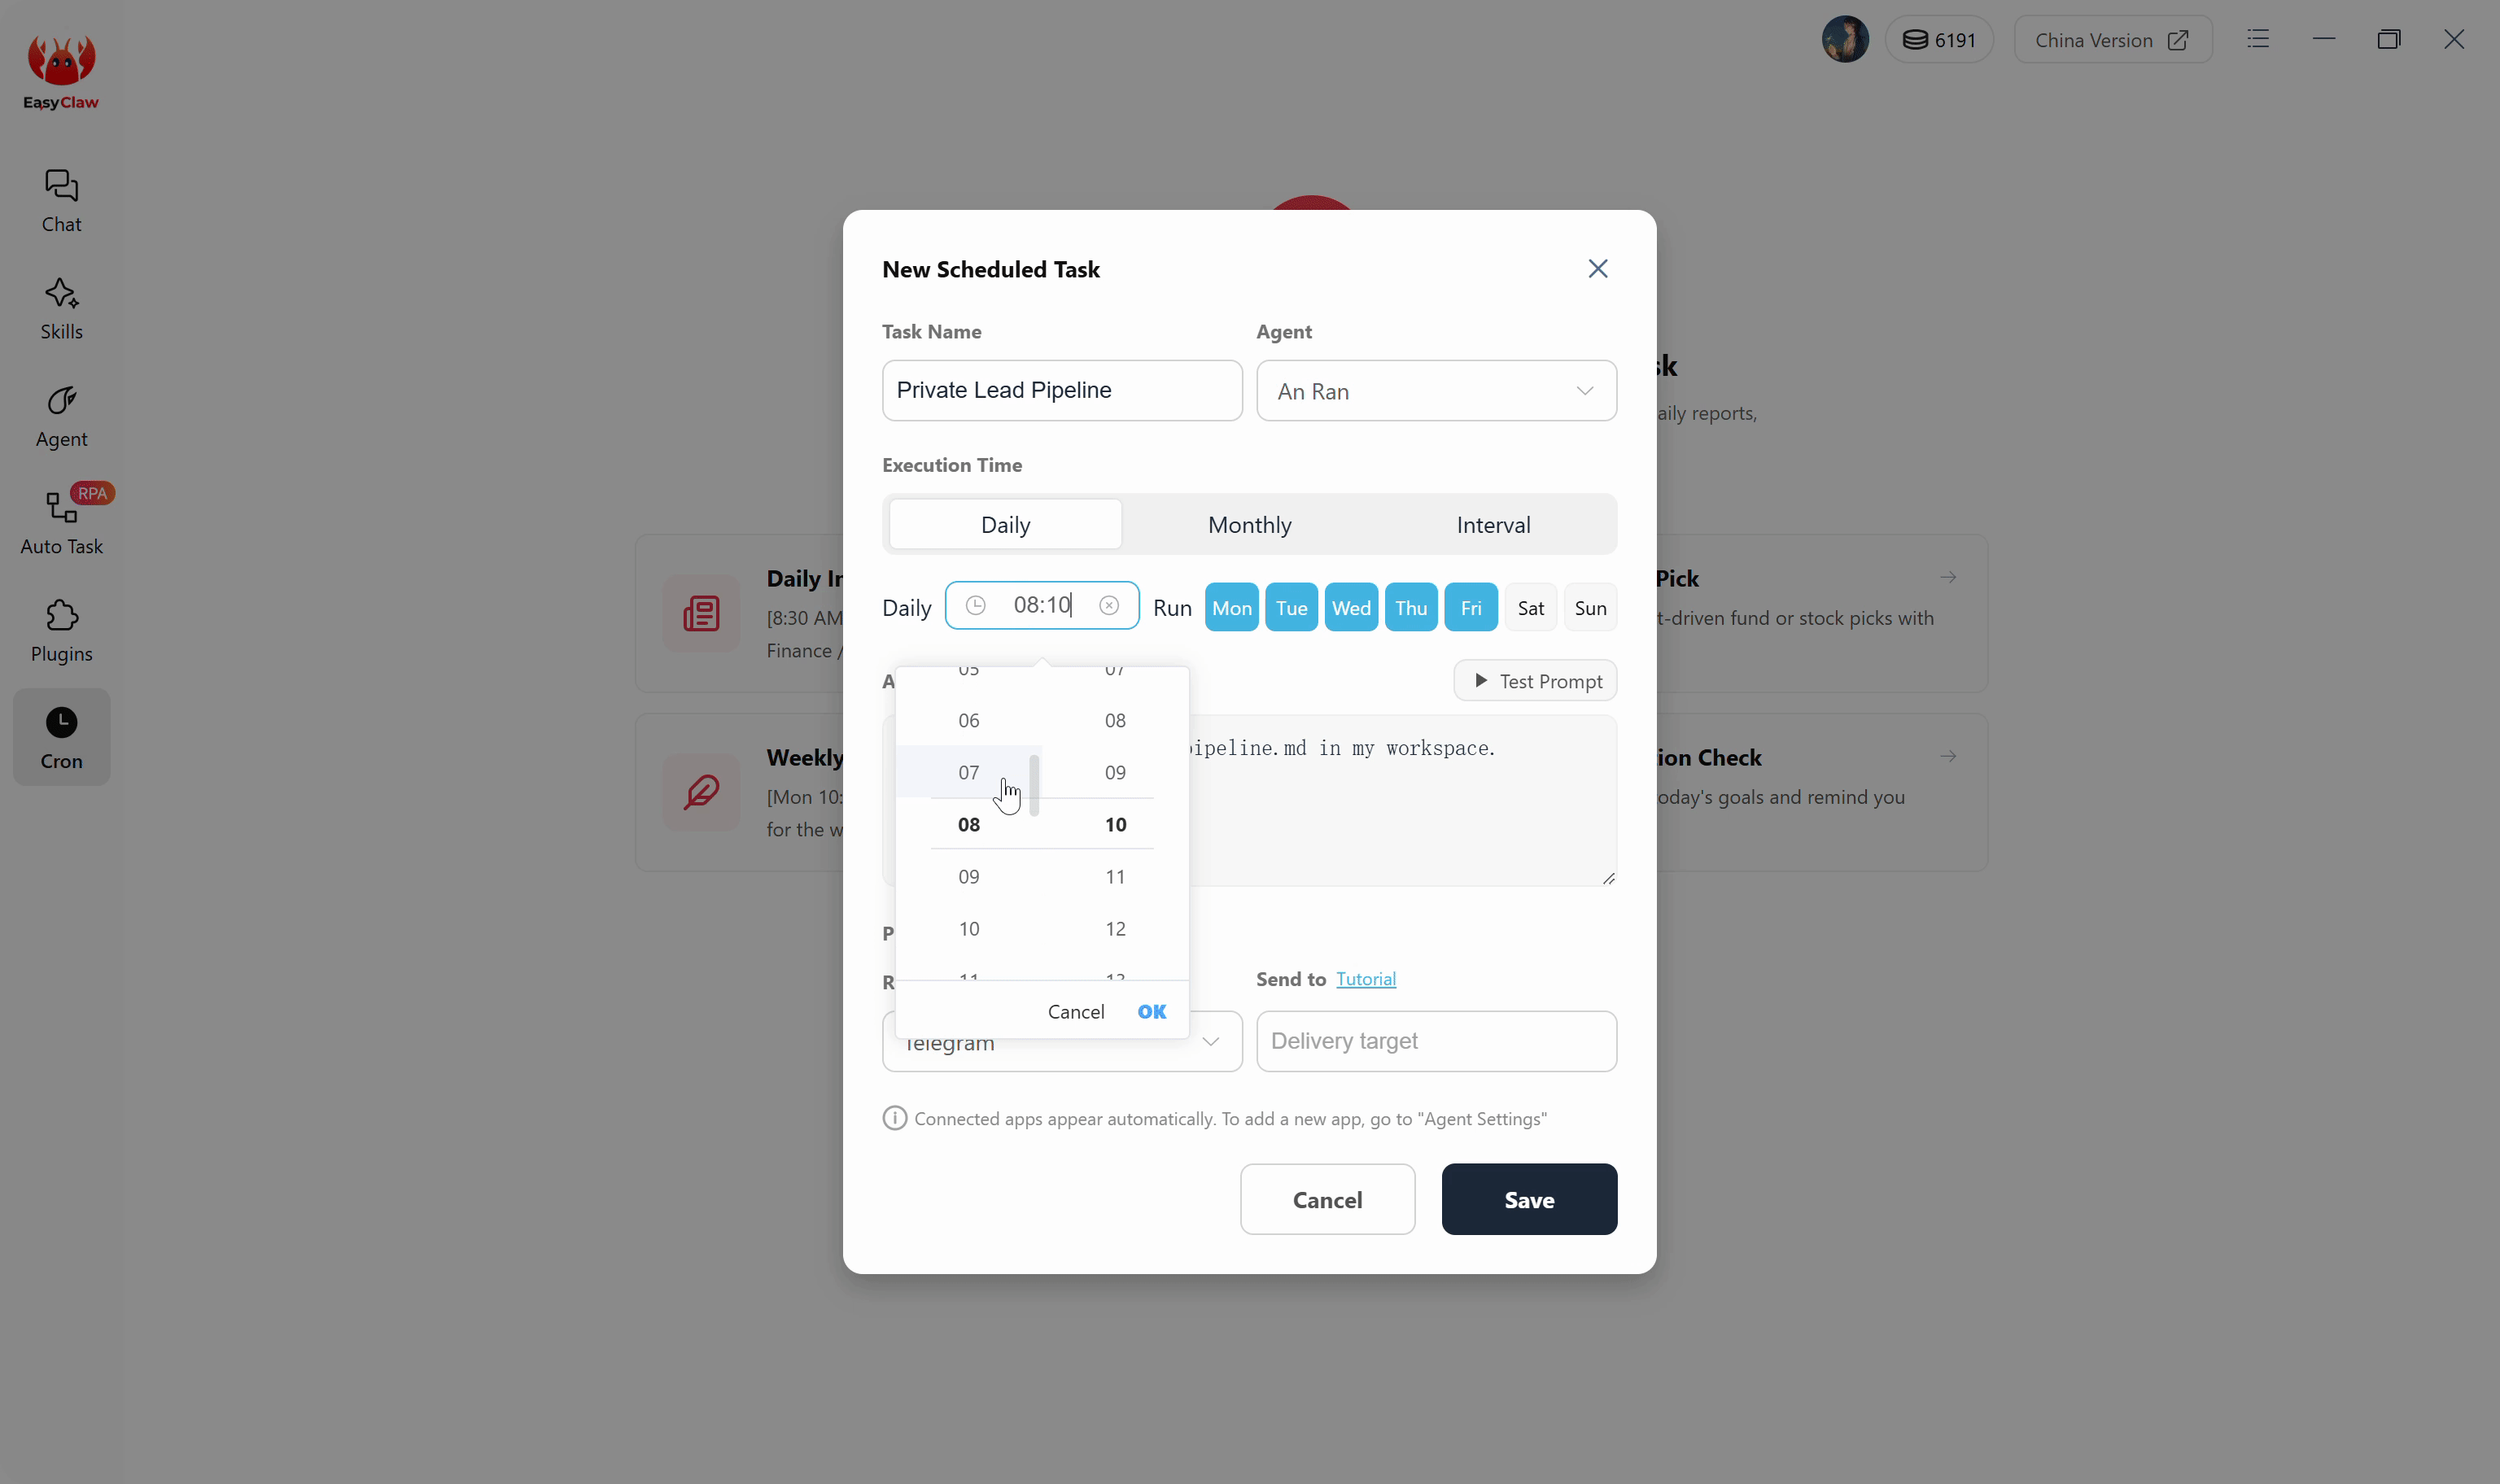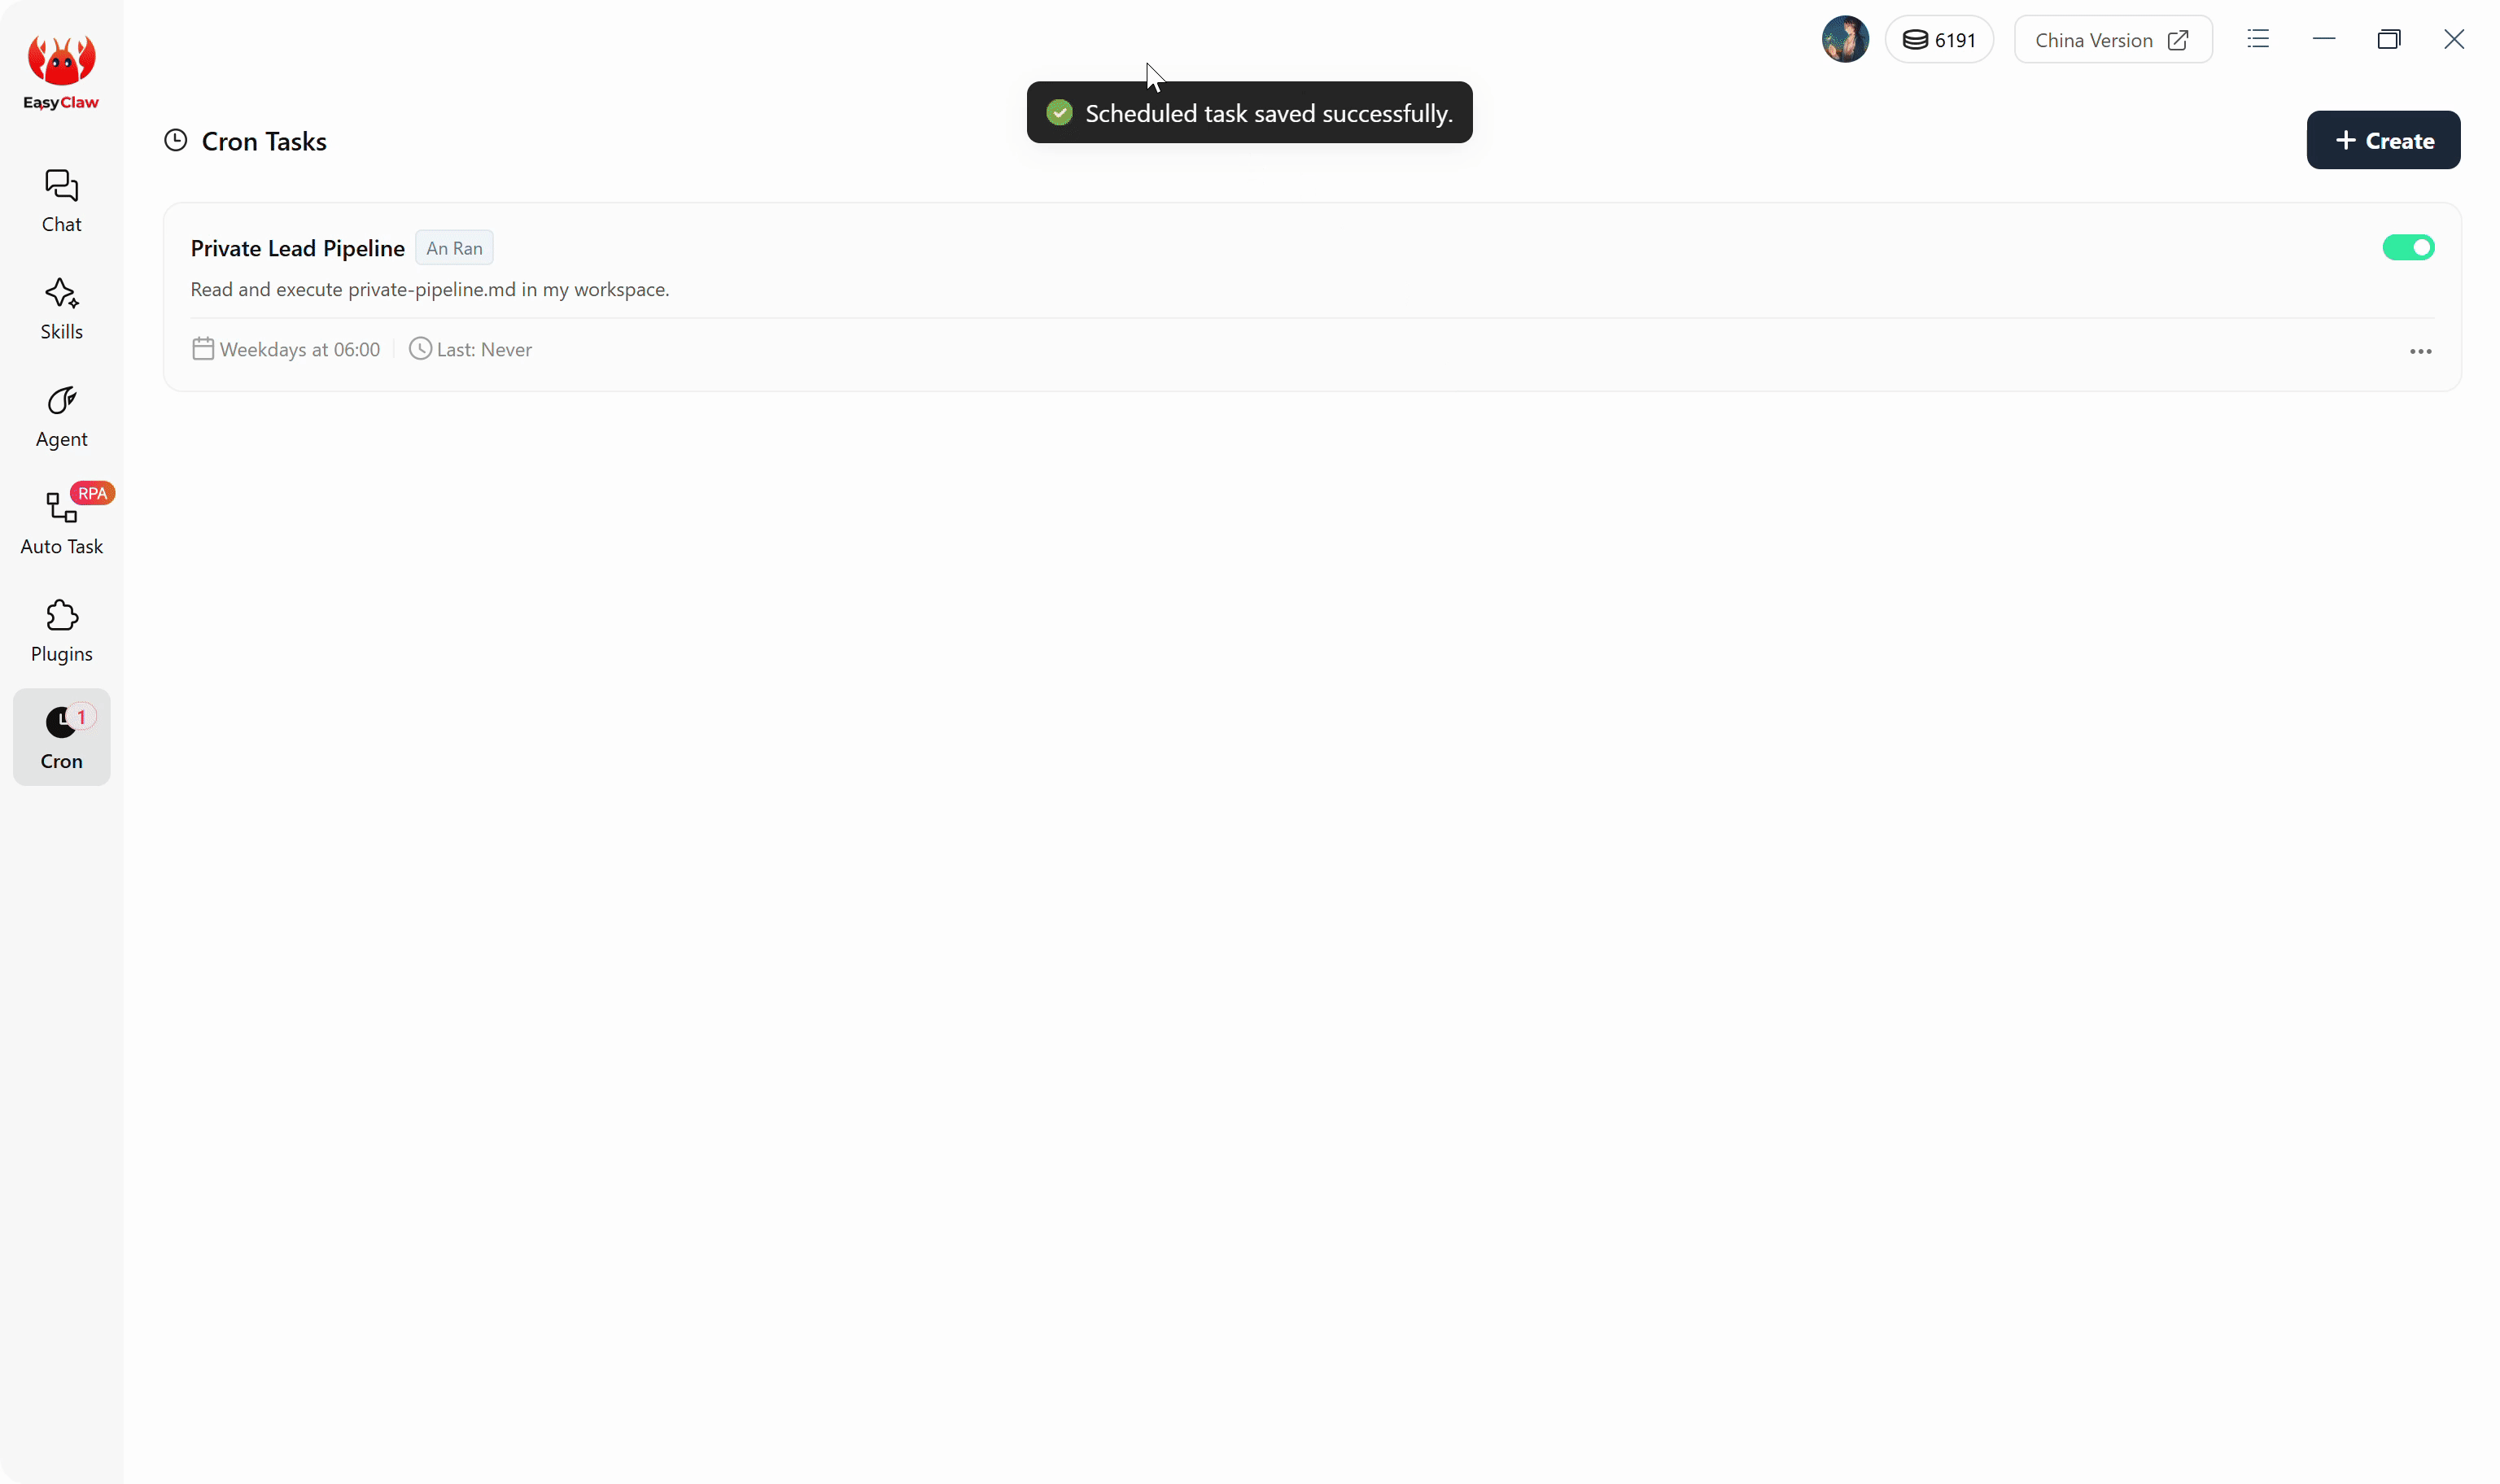
プライベート パイプラインが完全にローカルで実行されるのを監視します。エージェントはブラウザーを駆動して、コンピューターから 1 バイトも残すことなく、見込み客を検出、強化、スコア付けします。
コンプライアンス特典: どこでもローカル = 法的セーフハーバーなのか
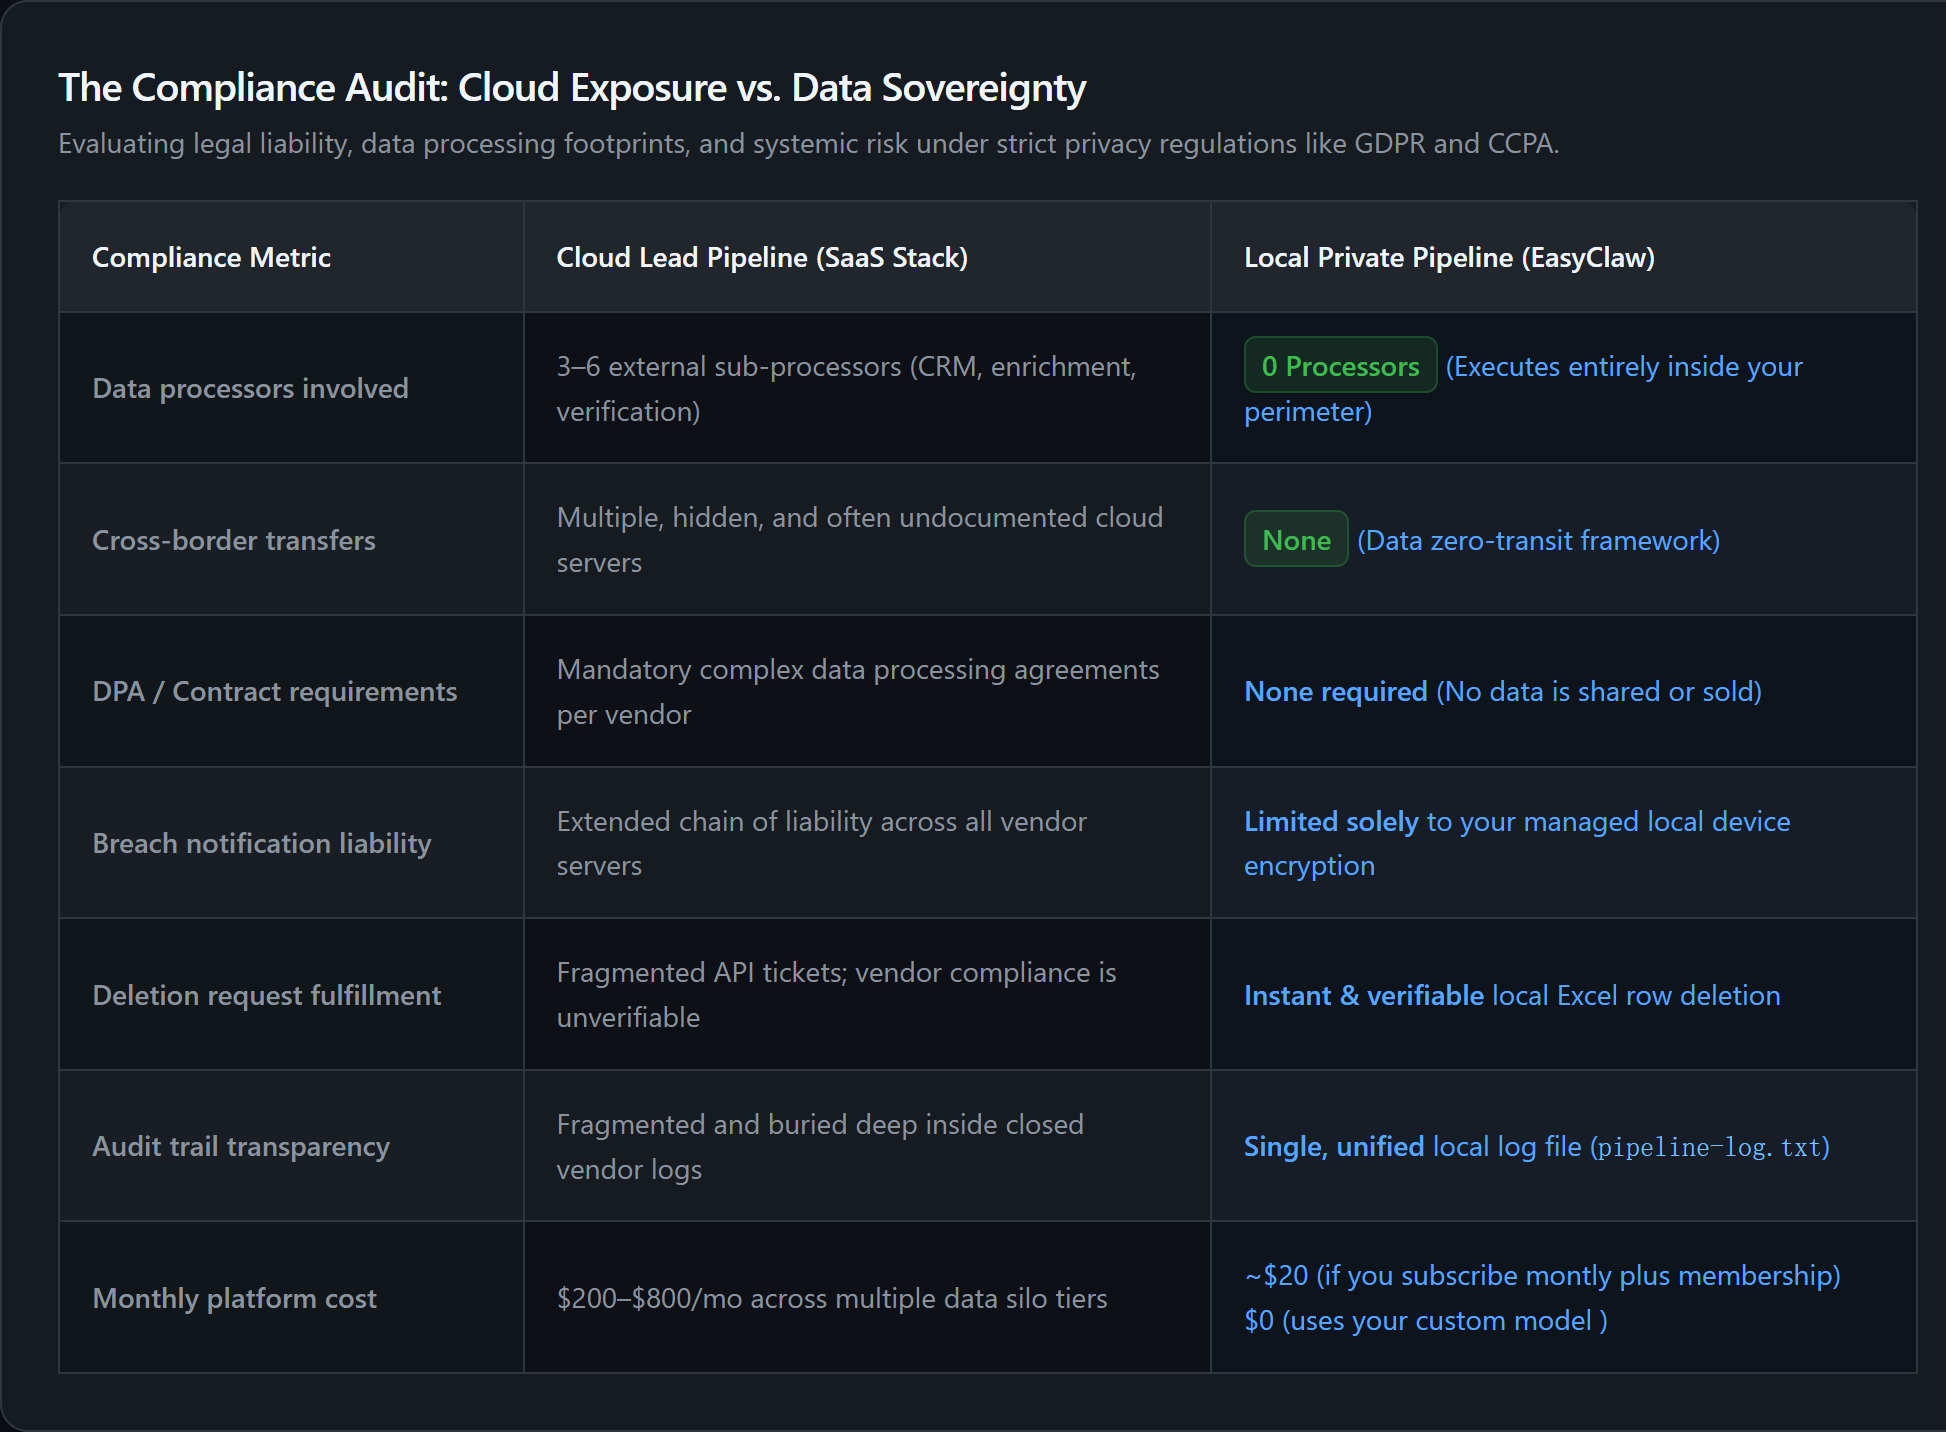
クラウドリードスタックにより、管轄エリアを越えて文書化されていないデータ転送が作成されます。 EasyClaw のローカル専用パイプラインは、すべてのデータをハードドライブ上に保持することで、GDPR/CCPA の責任を排除します。
GDPR は、公的情報ソースからビジネス連絡先情報を収集することを禁止しています。それが規制するのは、収集する際に行われます。 クラウド サービスにアップロードされるとデータ転送が開始されます。
ローカル パイプラインは転送が発生しないため、あらゆる義務を回避します。契約できるプロセッサーがありません。文書の国境を越えた転送はできません。報告すべき第三者による侵入はありません。確実に客がアクセス権を設定するときは、ローカルの Excel ファイルを開きます。削除を実行すると、行を削除すると、その行は消えてしまいます。コンプライアンスのライフサイクル全体は、ローカルこれは、直接の物理的制御を離れる個人データが関与しないため、GDPRによって規制されません。
| コンプライアンス要素 | クラウドベースのパイプライン | EasyClaw ローカル パイプライン |
|---|---|---|
| データプロセッサ | 3~5 社の外部ベンダー | Zero — ハードウェア上で実行 |
| DPA が必要です | ベンダーごとに 1 つ | なし |
| 国境を越えた送金 | 複数 — 文書化されていないことが多い | ゼロ |
| 侵害通知チェーン | 複雑 — ベンダーによって異なります | なし — 第三者による侵入の可能性はありません |
| 削除リクエストの処理 | ベンダーへのチケット、不確実なパージ | ローカル行を削除します — 瞬間に完了 |
| GDPR の罰金暴露 | 全世界収益の最大 4% | 無視できる — 規制された転送なし |
EasyClawがGDPRに準拠した唯一のリード生成アーキテクチャである理由
クラウドベースのリードツールは、公開データを一元的に集約することが唯一のスケーラブルな方法であるということと、コンプライアンスは管理可能なオーバーヘッドであるという 2 つの前提に基づいてビジネス モデルを構築しました。 どちらの仮定も崩れました。 EasyClaw は、公的ソースからリードを発見し、ブラウザを通じて強化し、マシン上でスコアを付け、ローカル ファイルに保存します。つまり、データ プロセッサー、国境を越えた転送、違反通知チェーンはゼロです。
エンリッチメント ベンダー、検証 API、クラウド ストレージはありません。データ管理者の責任はハードドライブで終わります。
国境を越えた転送はありません。設定する DPA はありません。監査するプロセッサはありません。GDPR が配置される領域向けに設計されています。
データ本体の削除リクエスト = ローカル Excel ファイル内の行を削除します。販売チケットはありません。削除されるコピーされたクラウド ストレージはありません。
データがマシンから流出しない場合、サードパーティのサーバーに侵入することはできません。セキュリティ境界はあなた自身のデバイスです。
長所
- GDPR、CCPA、および世界的なプライバシー法に設計上準拠
- 管理するゼロベンダーDPA
- 見込み客データが外部インフラストラクチャに触れることはありません
- パイプラインはインターネットなしで実行されます (ローカルフェーズの場合)
- 無料利用枠あり
制限事項
- ブラウザベースのエンリッチメントにはインターネットが必要です
- 100 万レコードのデータベースには適していません
プライベートリードジェネレーションパイプラインに関するよくある質問
たった今構築したもの
ベースクラウドの優先顧客獲得ツールは、もはや真実ではない 2 つの前提に基づいてビジネスモデルを構築しました。 1 つ目: 公開データを集中データベースに確保することが、研究者の介入を必要とせずにリードを見つけるための拡張可能な唯一の方法でした。
どちらの仮定も崩れました。 デスクトップ AI エージェントは、一元化されたインフラストラクチャを使用せずに、有料データベースと同じソースからの公開データをスケジュールに従って待機できます。また、世界収益の 4% から罰金が課される場合、コンプライアンスは管理可能なオーバーヘッドではありません。責任を負うデータ転送を排除することで、継続リスクが軽減されます。
プライベートパイプラインは、パブリックソースからリードを検出し、ブラウザ強化し、マシン上でスコアを付けて、ローカルファイルに保存します。管理組織、世界中のプライバシーを重視する企業にとって、このアーキテクチャはクラウドの代替手段よりも安価であるだけでなく、構造的に安全です。