


A bomba-relógio de conformidade em sua pilha de leads na nuvem
Cada vez que sua equipe de marketing carrega um CSV de dois mil clientes potenciais para uma ferramenta de enriquecimento de nuvem — Apollo, ZoomInfo, um raspador de nuvem, middleware de CRM — sua empresa cria um evento legalmente significativo no qual a maioria dos líderes de receita nunca pensa até que um regulador solicite registros de processamento de dados. Essa planilha contém nomes de pessoas reais, cargos, e-mails e afiliações de empresas. No momento em que essas linhas chegam a um servidor de terceiros, sua empresa se torna um controlador de dados que compartilhou informações pessoais com um processador que você provavelmente não verificou, sob um DPA que você provavelmente não assinou, em uma jurisdição que você provavelmente não consegue nomear.
Para empresas que operam sob GDPR na Europa, CCPA na Califórnia ou qualquer uma das regulamentações de privacidade em rápida expansão em todo o mundo, isso não é um risco teórico. É uma violação de conformidade à espera de ser descoberta, com multas a partir de 4% da receita global anual. A equipe de vendas carregou uma lista. O fornecedor de enriquecimento armazenou-o na AWS, na Virgínia. A ferramenta de verificação de e-mail armazenou-o em cache em um servidor em Frankfurt. None dessas transferências foram documentadas. None dos titulares dos dados consentiu. E sua empresa é legalmente responsável por tudo isso.
O projeto de uma arquitetura soberana de geração de leads locais
A maioria das equipes de vendas não percebe quantos servidores em nuvem seus dados de leads tocam em um dia normal. Um lead entra por meio de um formulário de site que é postado em um CRM hospedado em um provedor. Um fluxo de trabalho de enriquecimento em Zapier extrai o registro e consulta um banco de dados externo. Uma ferramenta de verificação separada faz ping em um servidor SMTP de outro data center. Quando o lead estiver pronto para divulgação, quatro provedores de nuvem diferentes processaram dados pessoais pertencente a um indivíduo que nunca consentiu.
Um pipeline local construído em EasyClaw elimina cada um desses pontos de contato externos, reunindo tudo em uma única máquina. O agendador cron aciona uma sessão do agente. O agente lê um script de pipeline – um arquivo Markdown simples que define cada fase. A execução usa ferramentas instaladas localmente: Browser Tool para navegar em sites, XLSX para escrever saída estruturada e o LLM integrado para pontuação. Em nenhum momento os dados do cliente potencial atravessam uma conexão de rede para um servidor que não é de sua propriedade.
Passo a passo: lançando seu pipeline privado
Etapa 1: Habilite as habilidades básicas
Abra o painel Habilidades e ative Browser Tool e XLSX. Browser Tool controla seu Chrome real com cookies reais, sessões de login e impressão digital TLS – não uma instância headless. XLSX cria e formata pastas de trabalho do Excel localmente. Nenhum dado passa por nenhuma habilidade para um servidor externo. Ambos operam inteiramente em seu ambiente de desktop.
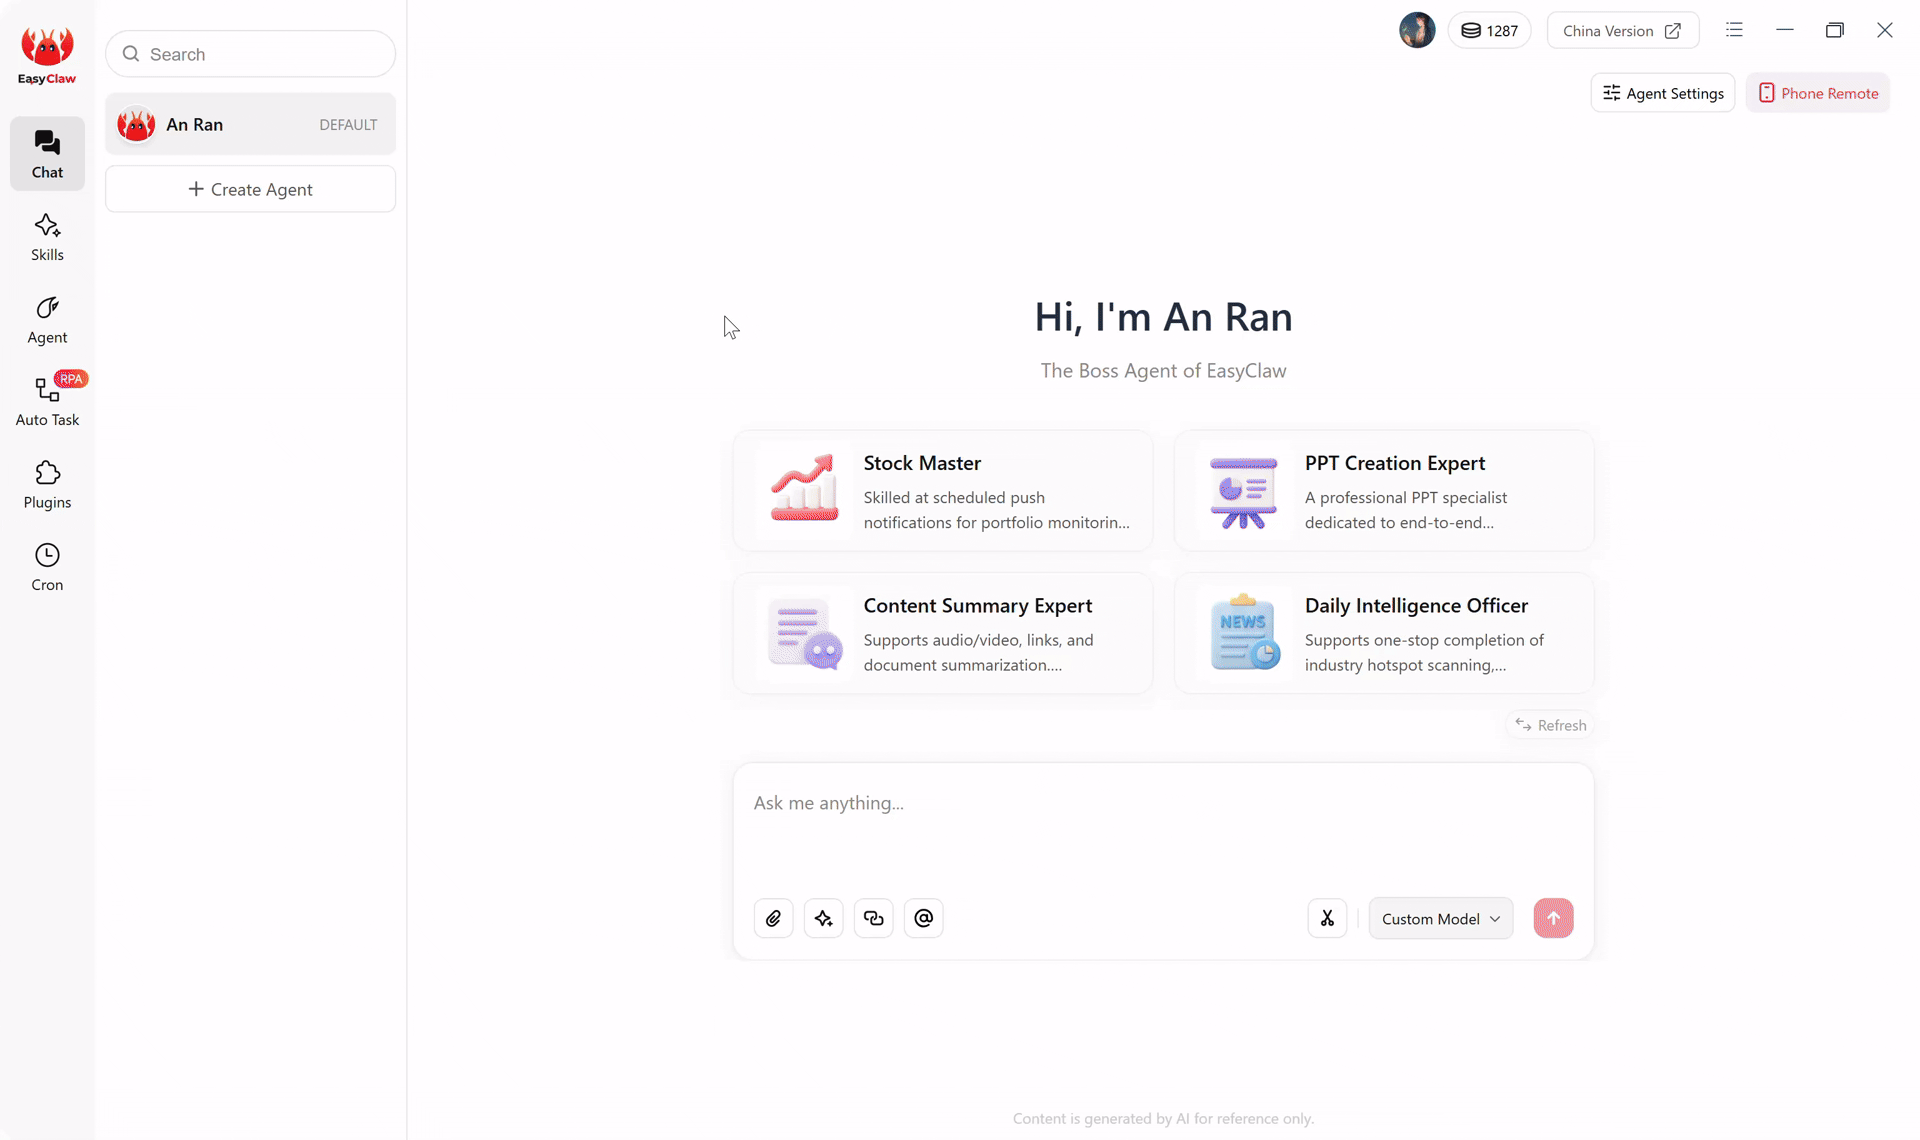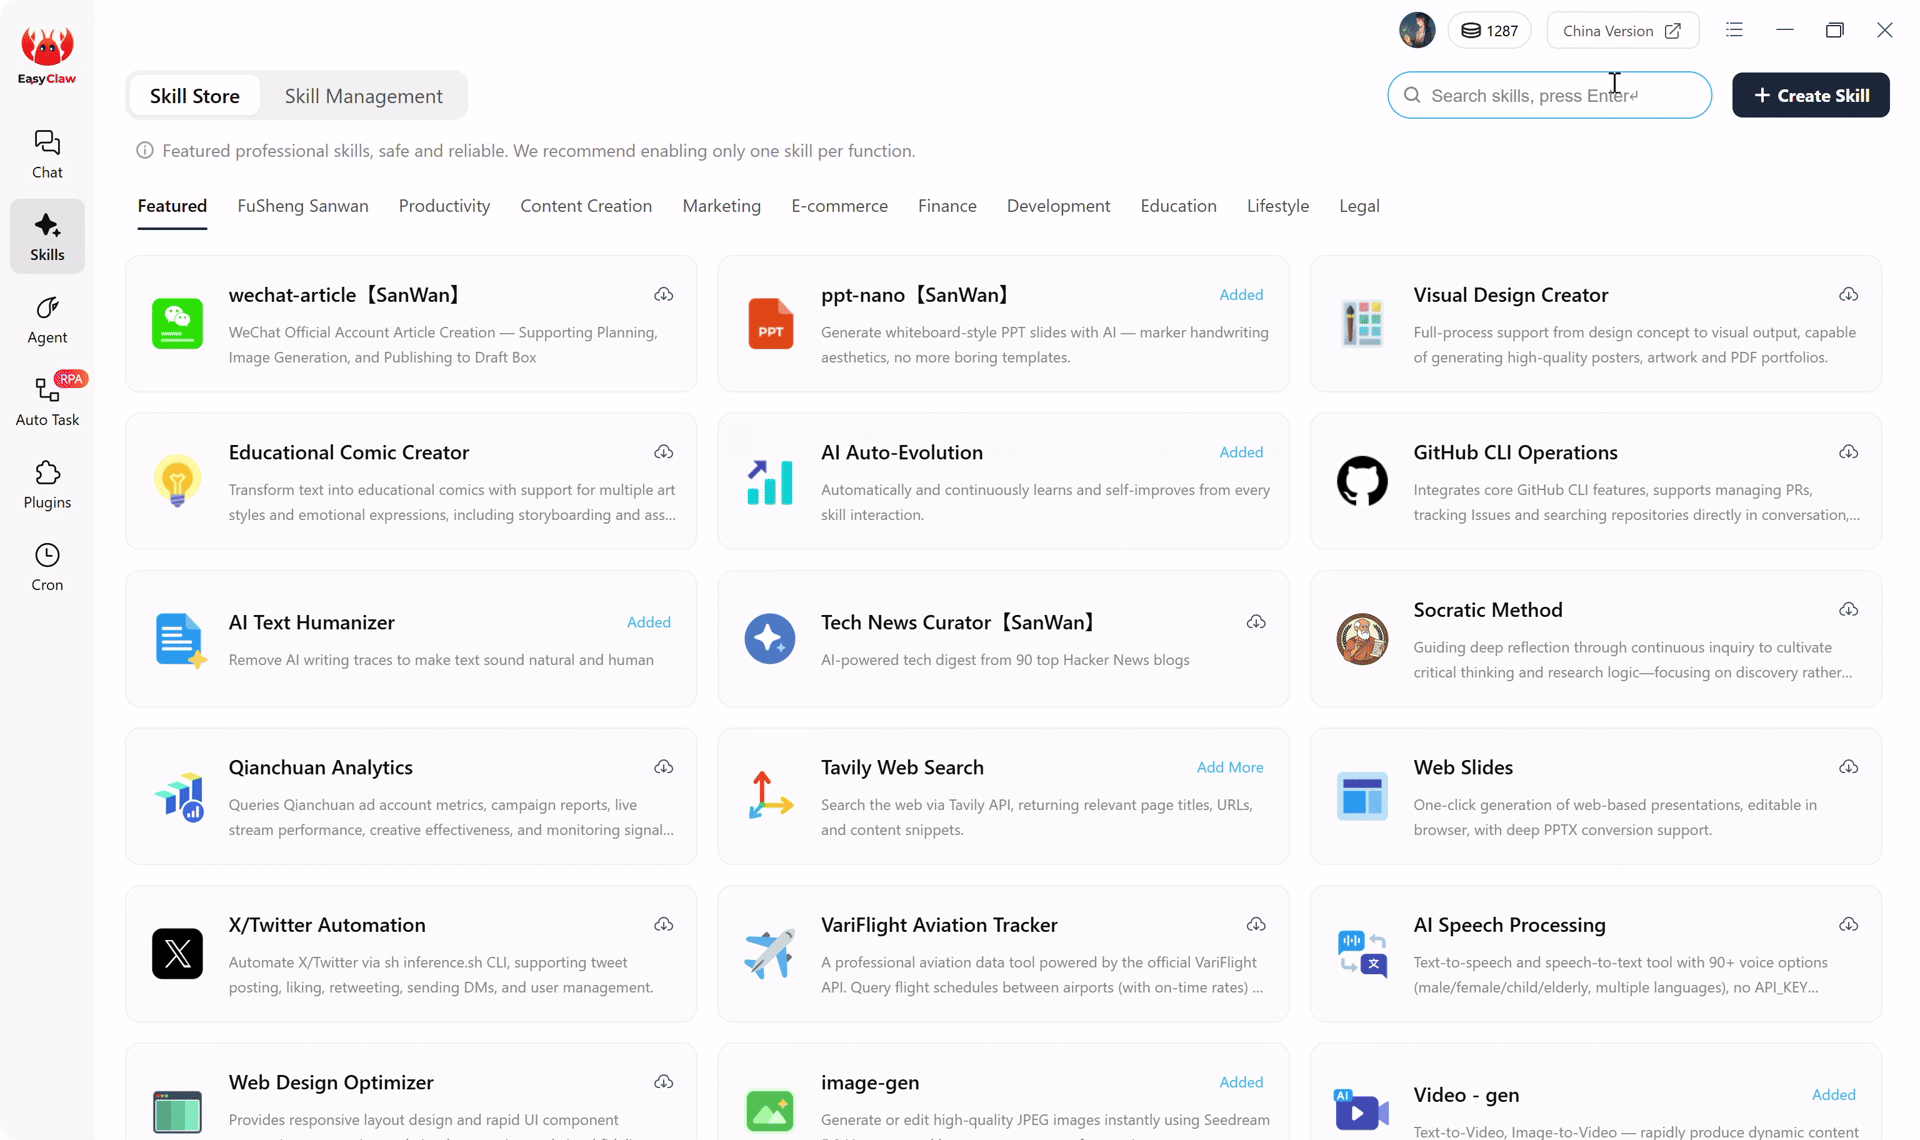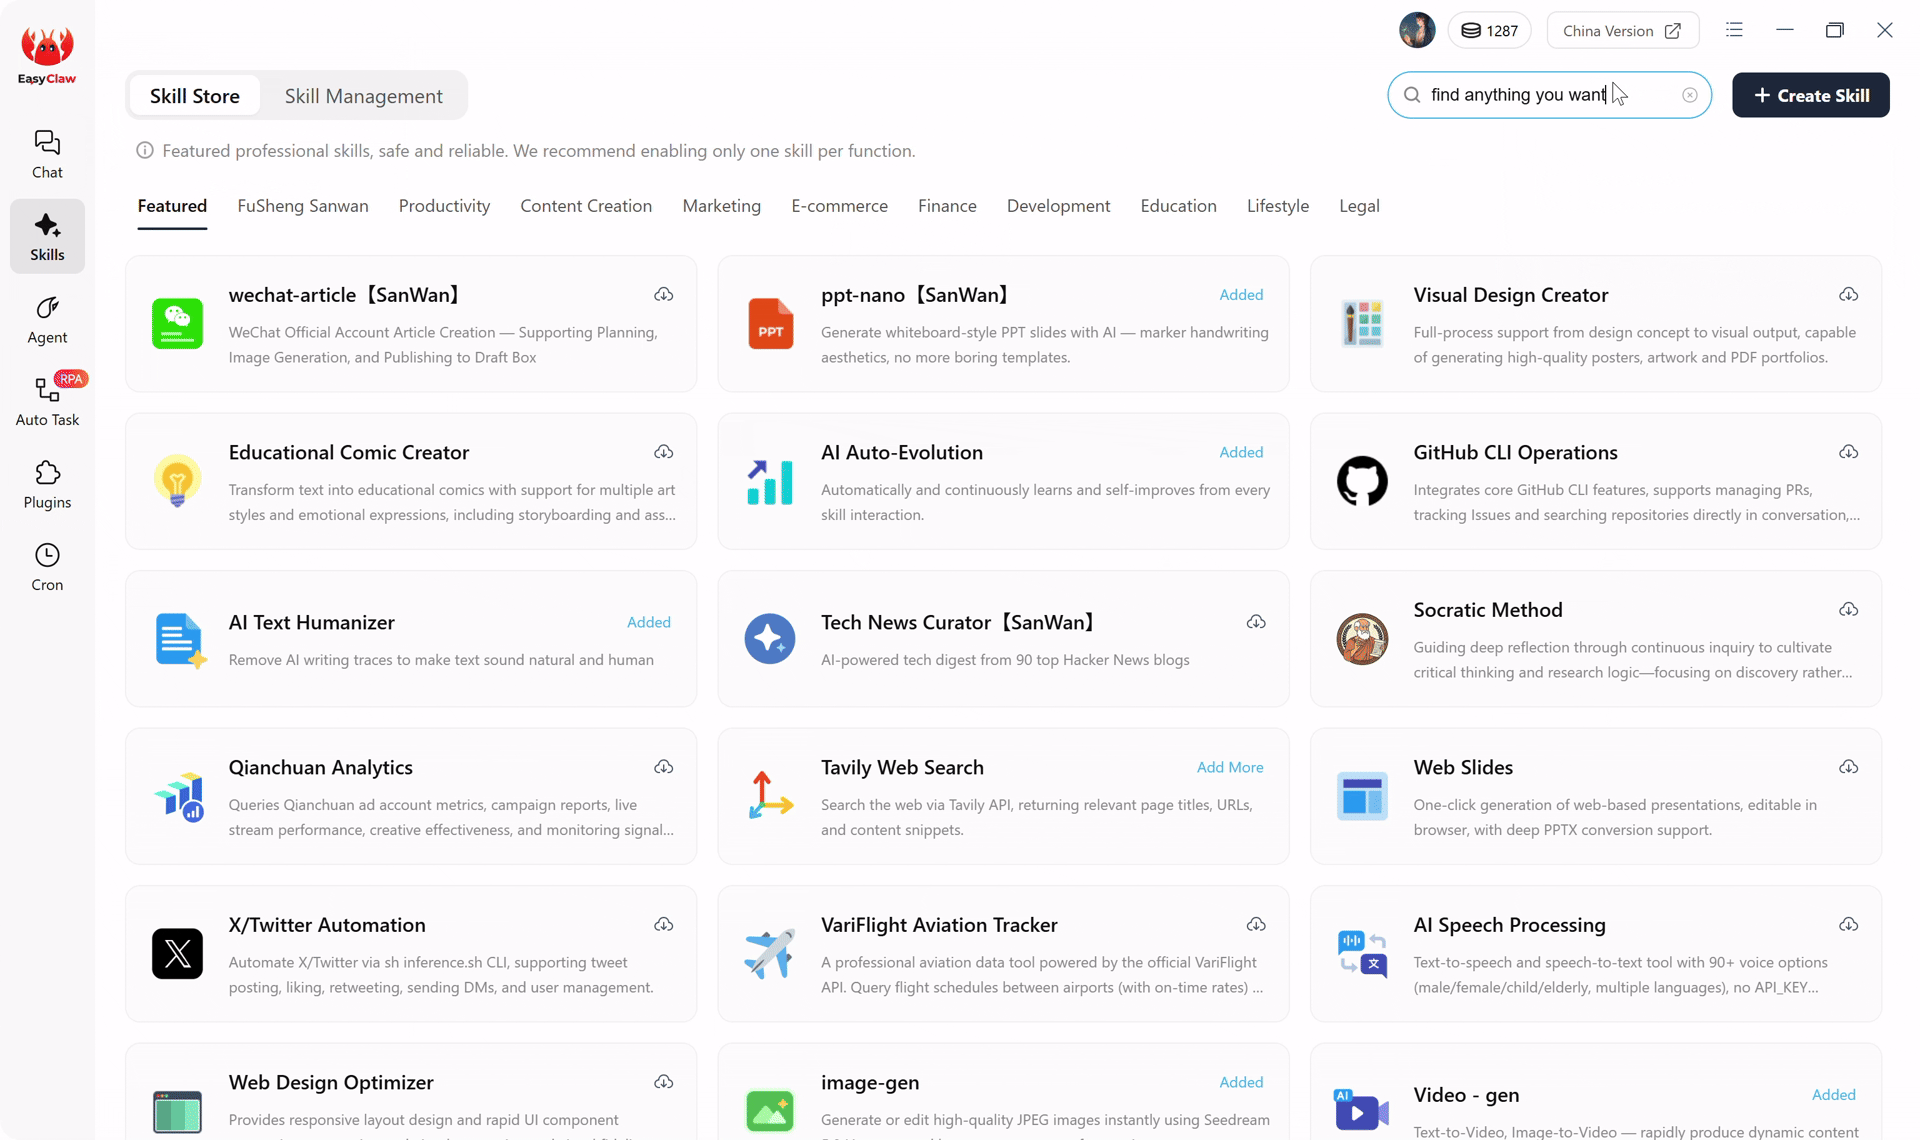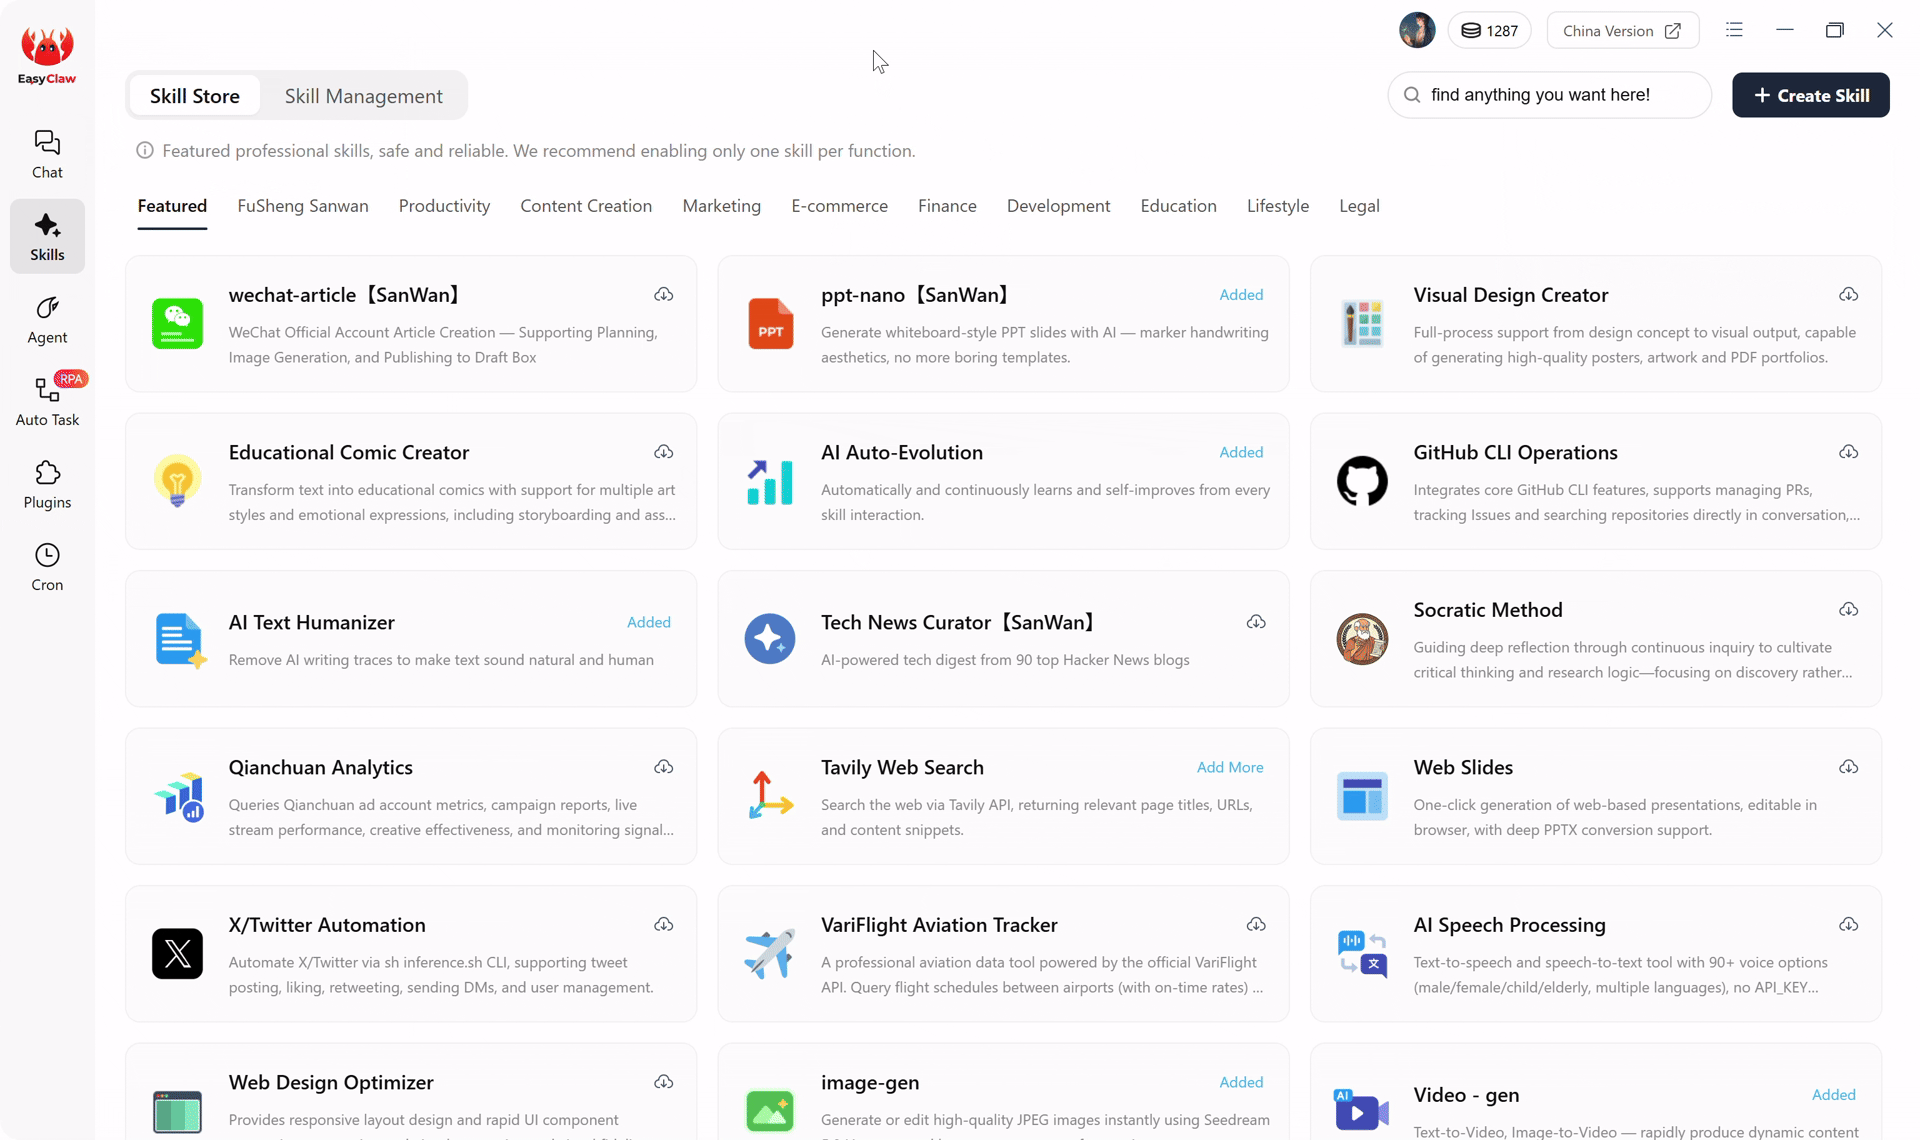
Habilite Browser Tool e XLSX — ambos operam 100% localmente. Nenhum dado passa por nenhuma habilidade para qualquer servidor externo.
Etapa 2: Deixe a IA gerar seu script de pipeline privado
Abra o chat EasyClaw e descreva suas fontes de descoberta de leads, regras de enriquecimento, critérios de pontuação e preferências de saída. A instrução crítica: “Este pipeline nunca deve enviar dados para qualquer API externa, serviço de nuvem ou servidor de terceiros. Toda extração, enriquecimento, pontuação e armazenamento devem acontecer localmente nesta máquina.” A IA gera um script que respeita a restrição apenas local em todas as fases – descoberta através do seu navegador, enriquecimento através do seu navegador, pontuação na sua máquina, armazenamento no seu disco rígido.
Etapa 3: Agende o pipeline privado
Crie um Cron job chamado "Pipeline de leads privados" de acordo com sua programação preferida. Incitar: "Leia e execute private-pipeline.md em meu espaço de trabalho." Antes de agendar, verifique manualmente o comportamento somente local do pipeline verificando o arquivo de log. Confirme se cada ação é uma operação de arquivo local ou uma navegação do navegador para um URL listado. Se você encontrar alguma conexão com um domínio não reconhecido, audite e restrinja as restrições.
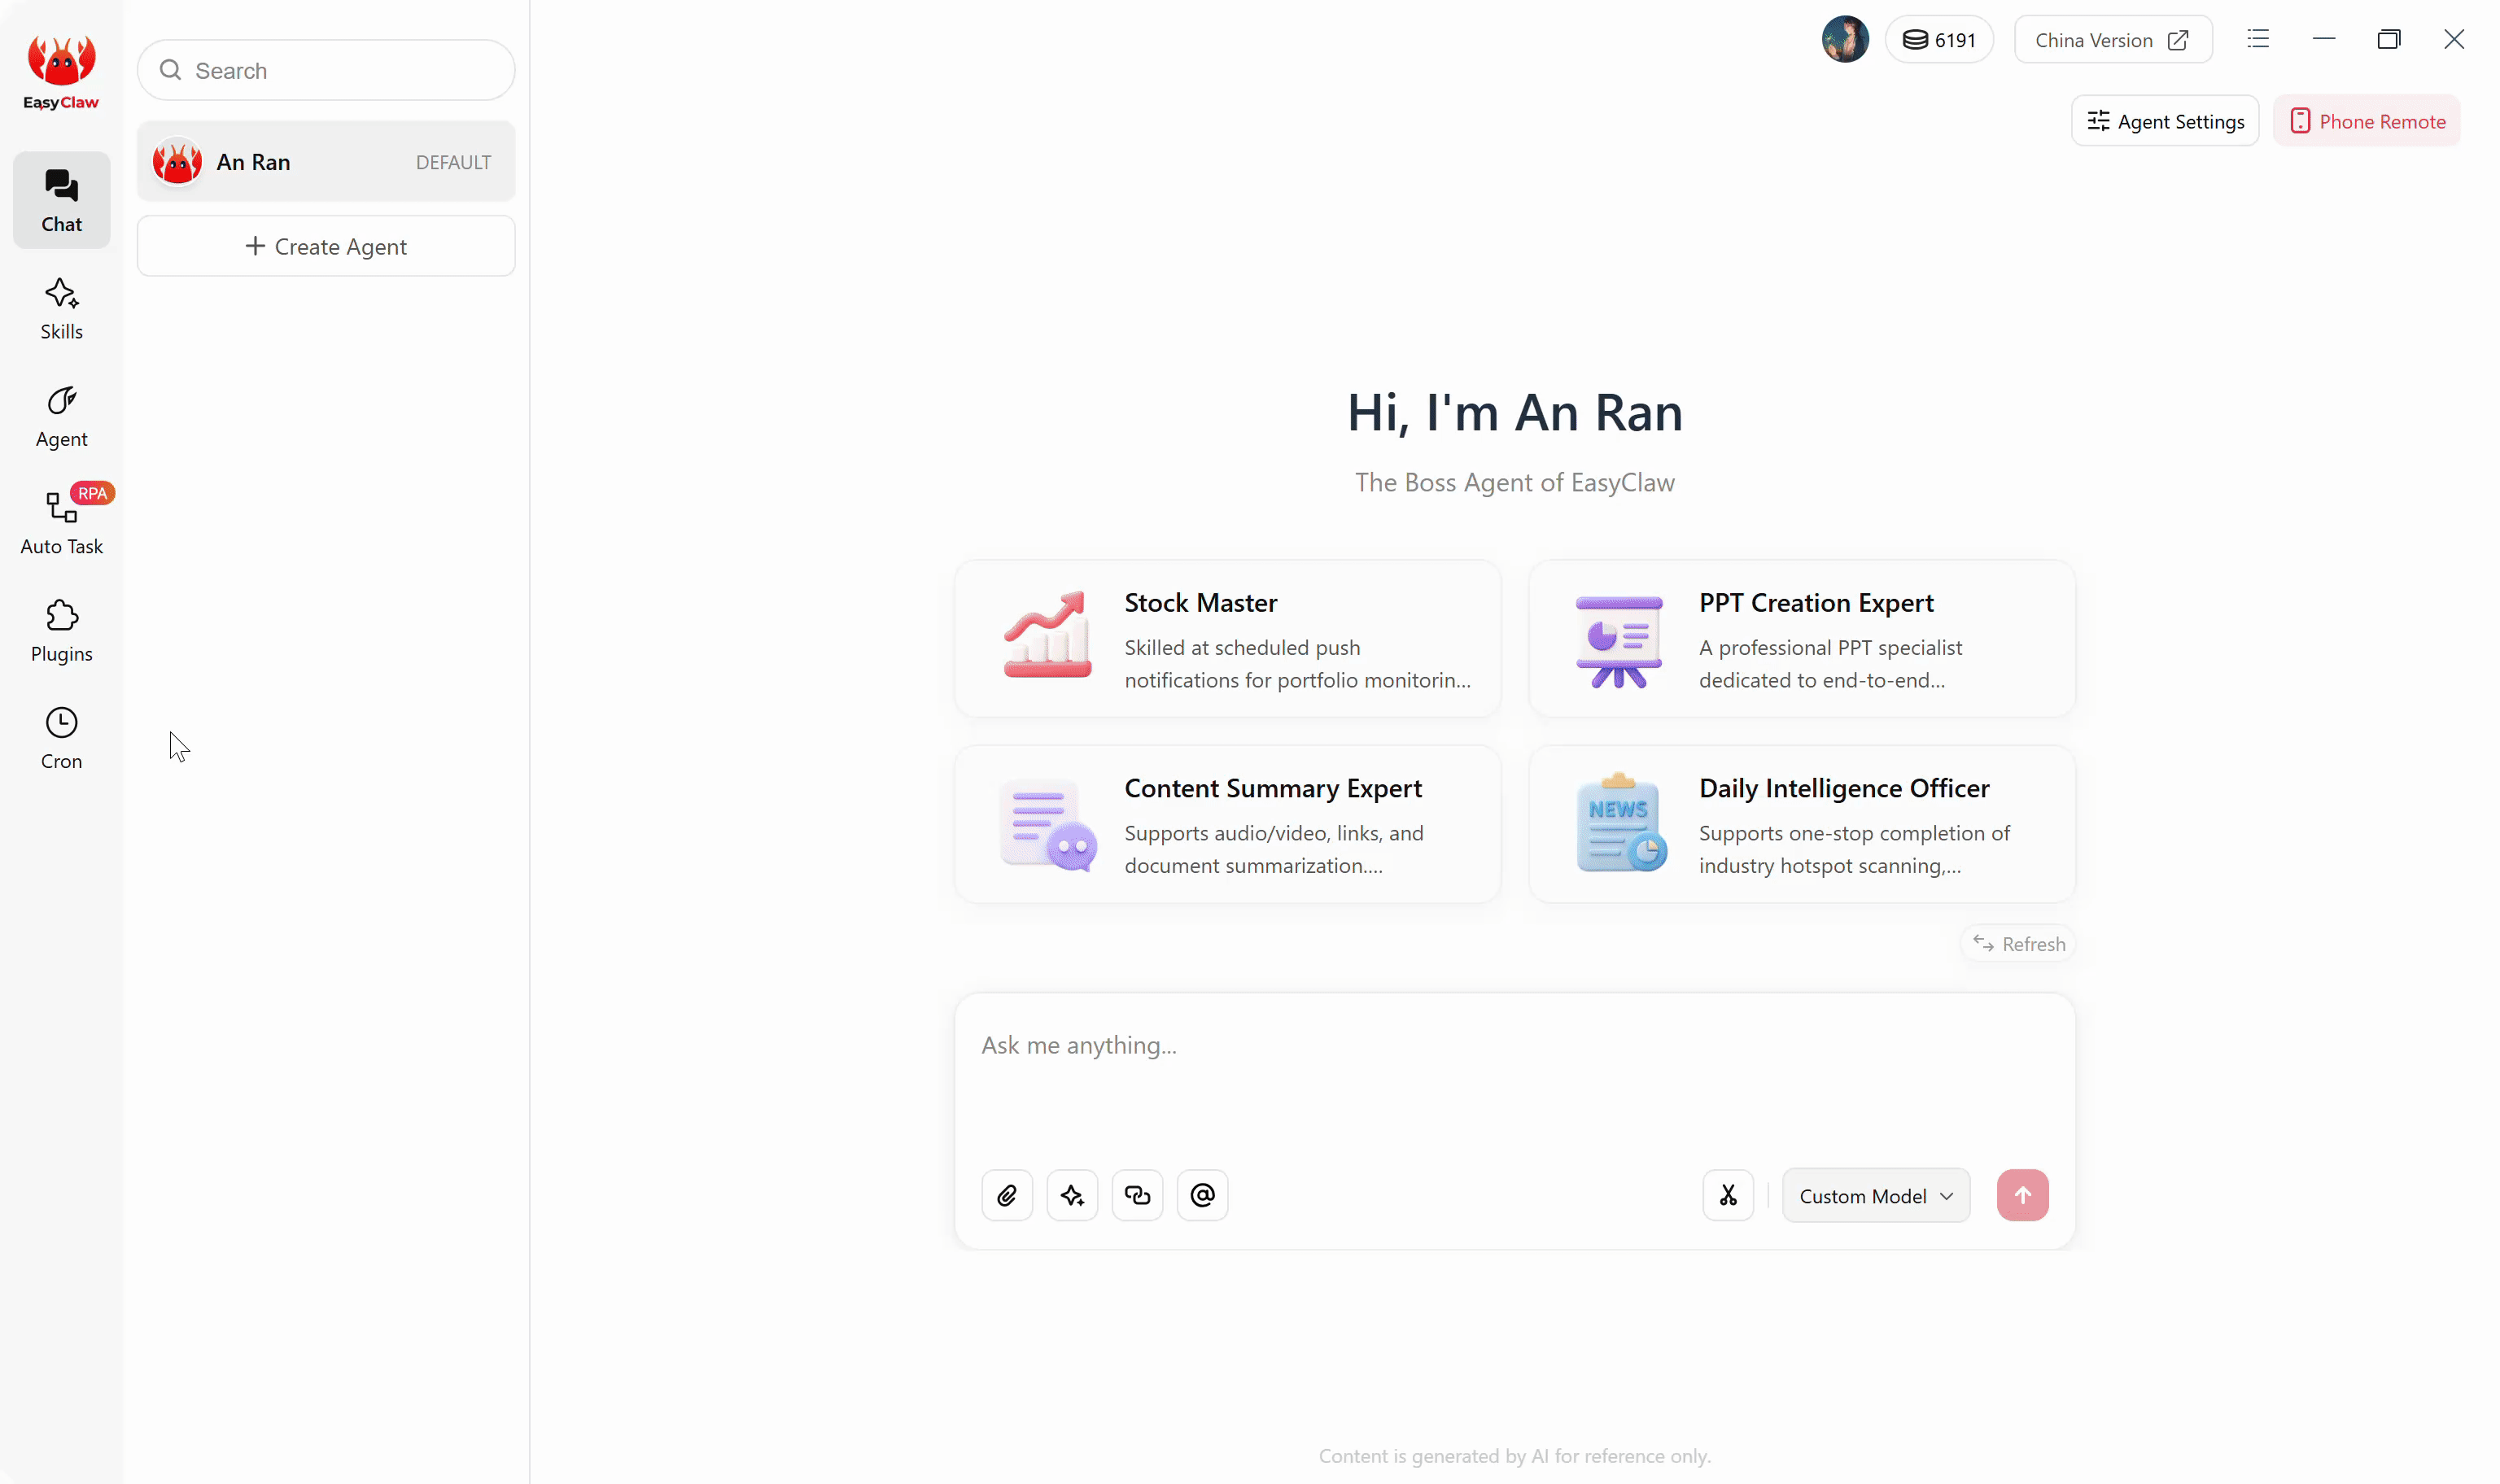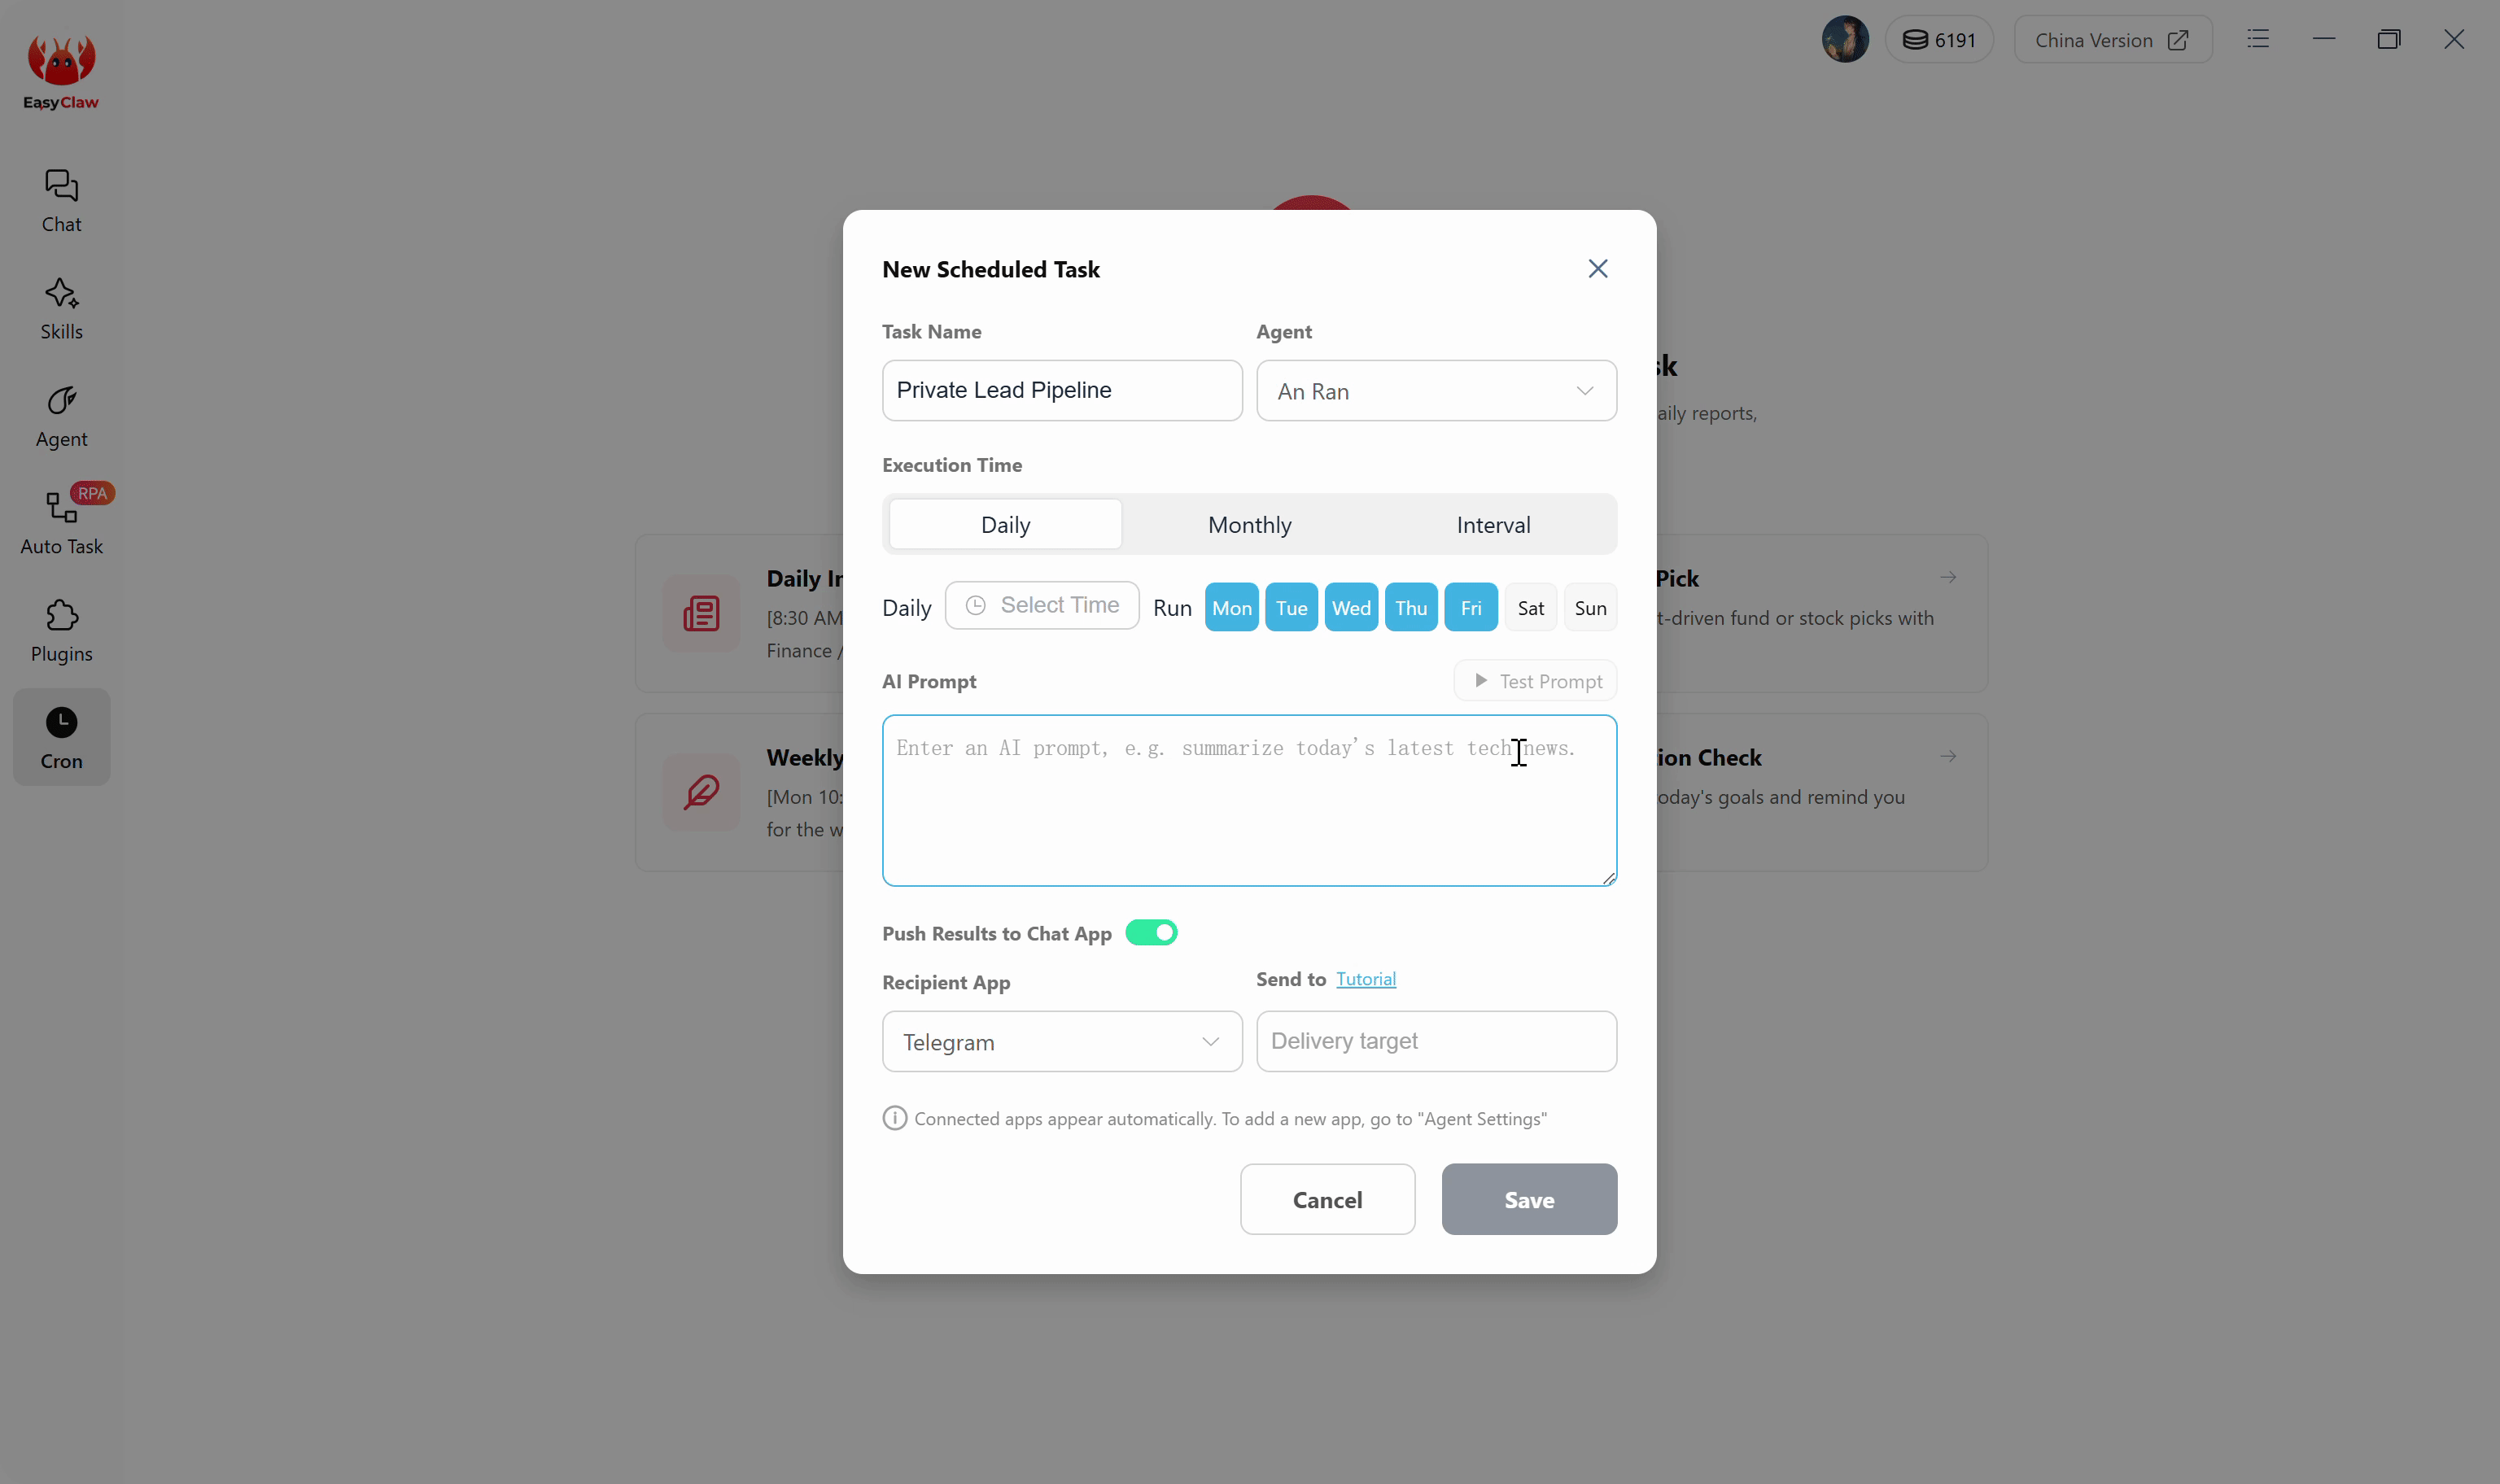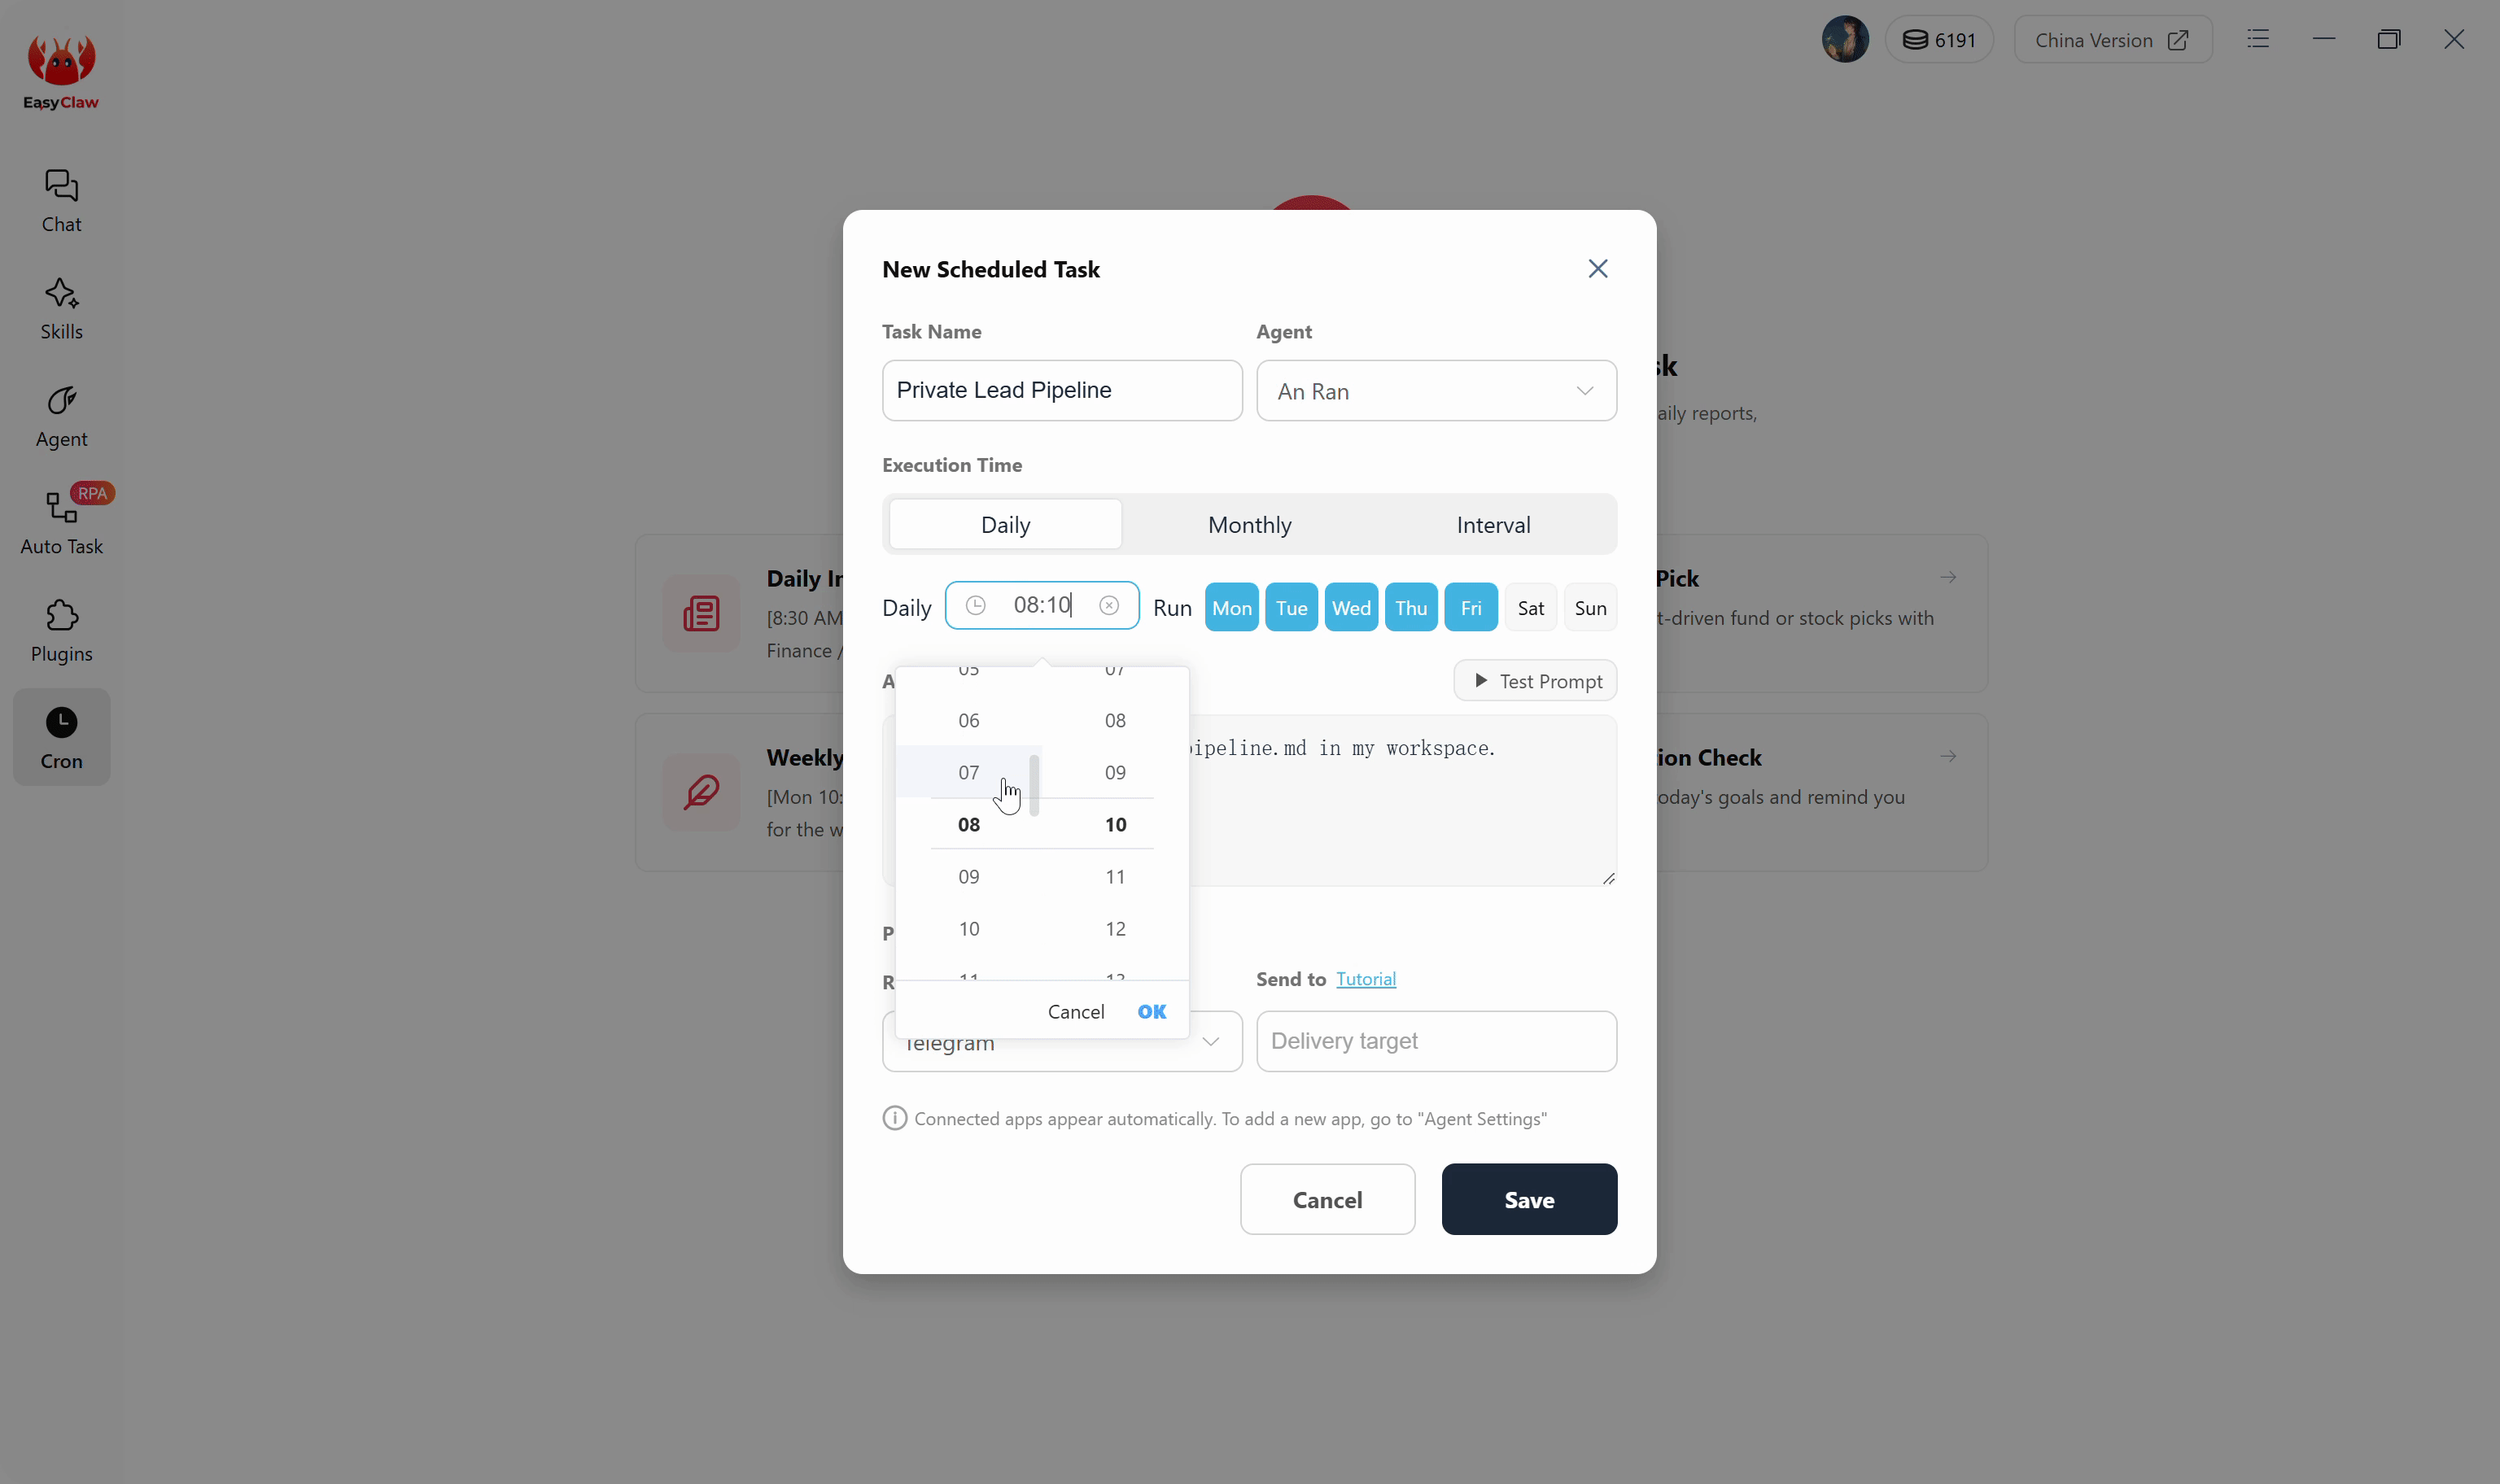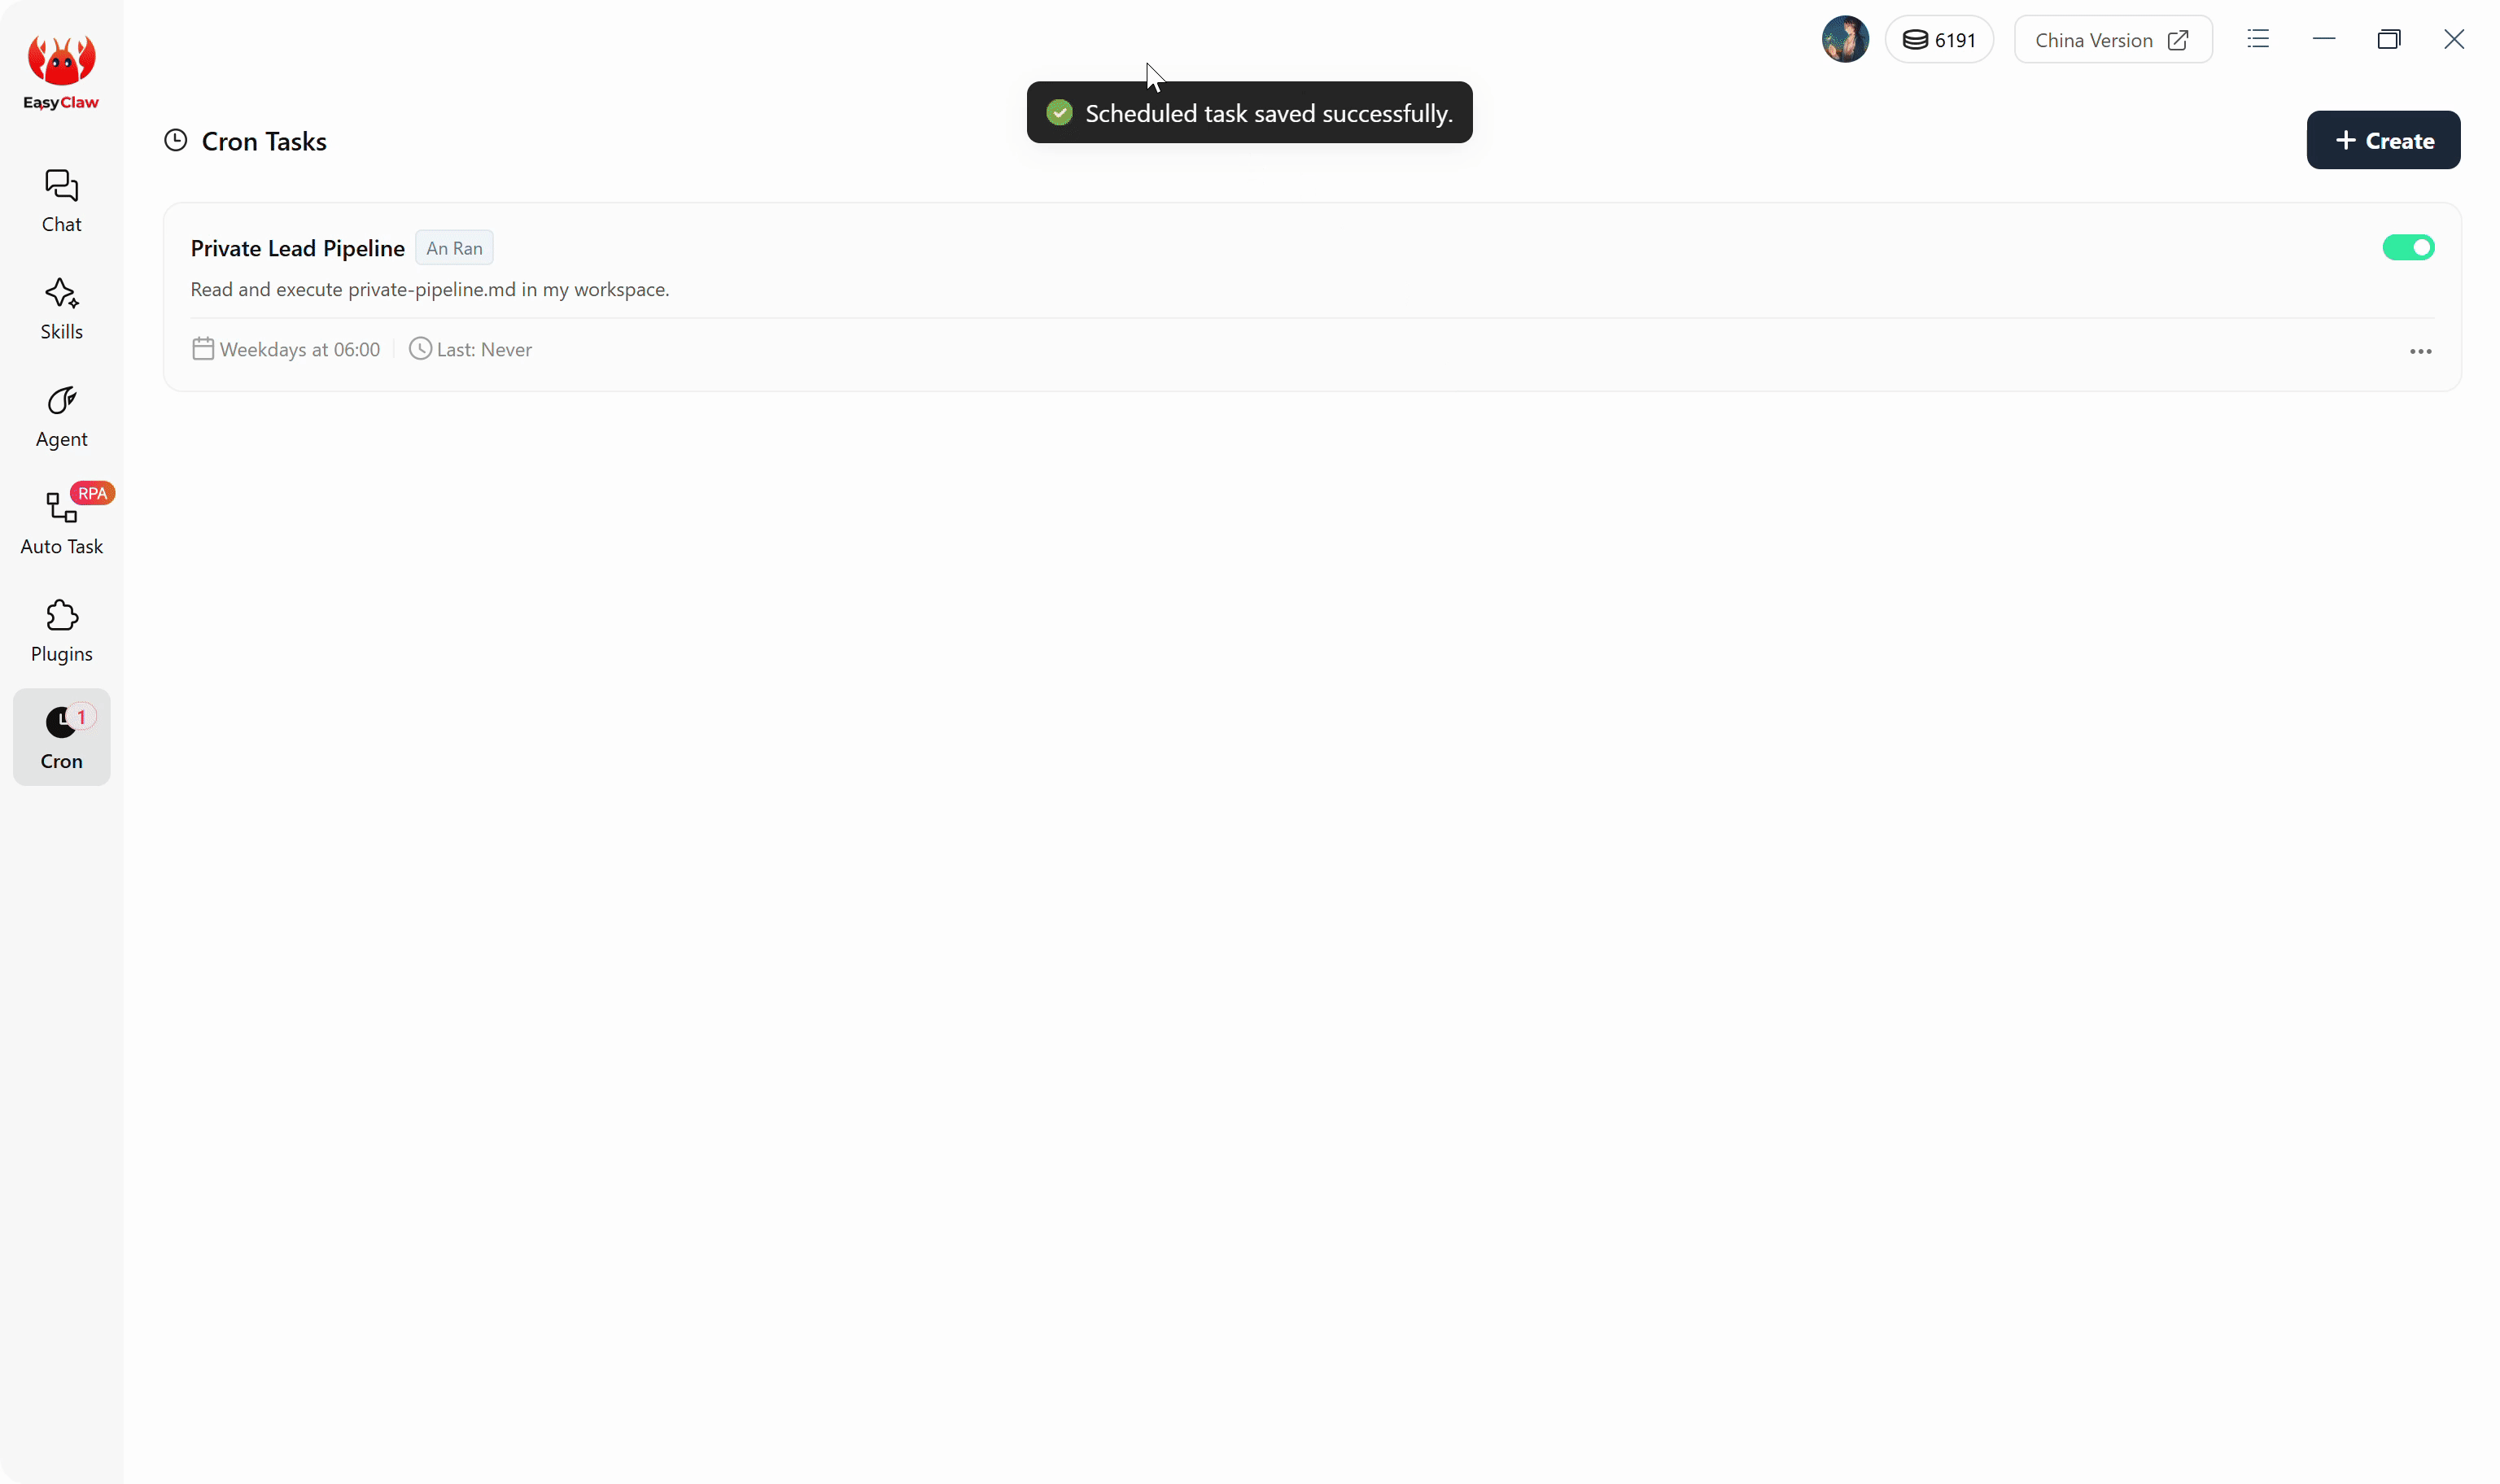
Observe seu pipeline privado ser executado inteiramente localmente — o agente conduz seu navegador para descobrir, enriquecer e pontuar leads sem que um único byte saia de sua máquina.
Compliance Perks: Por que local = porto seguro legal
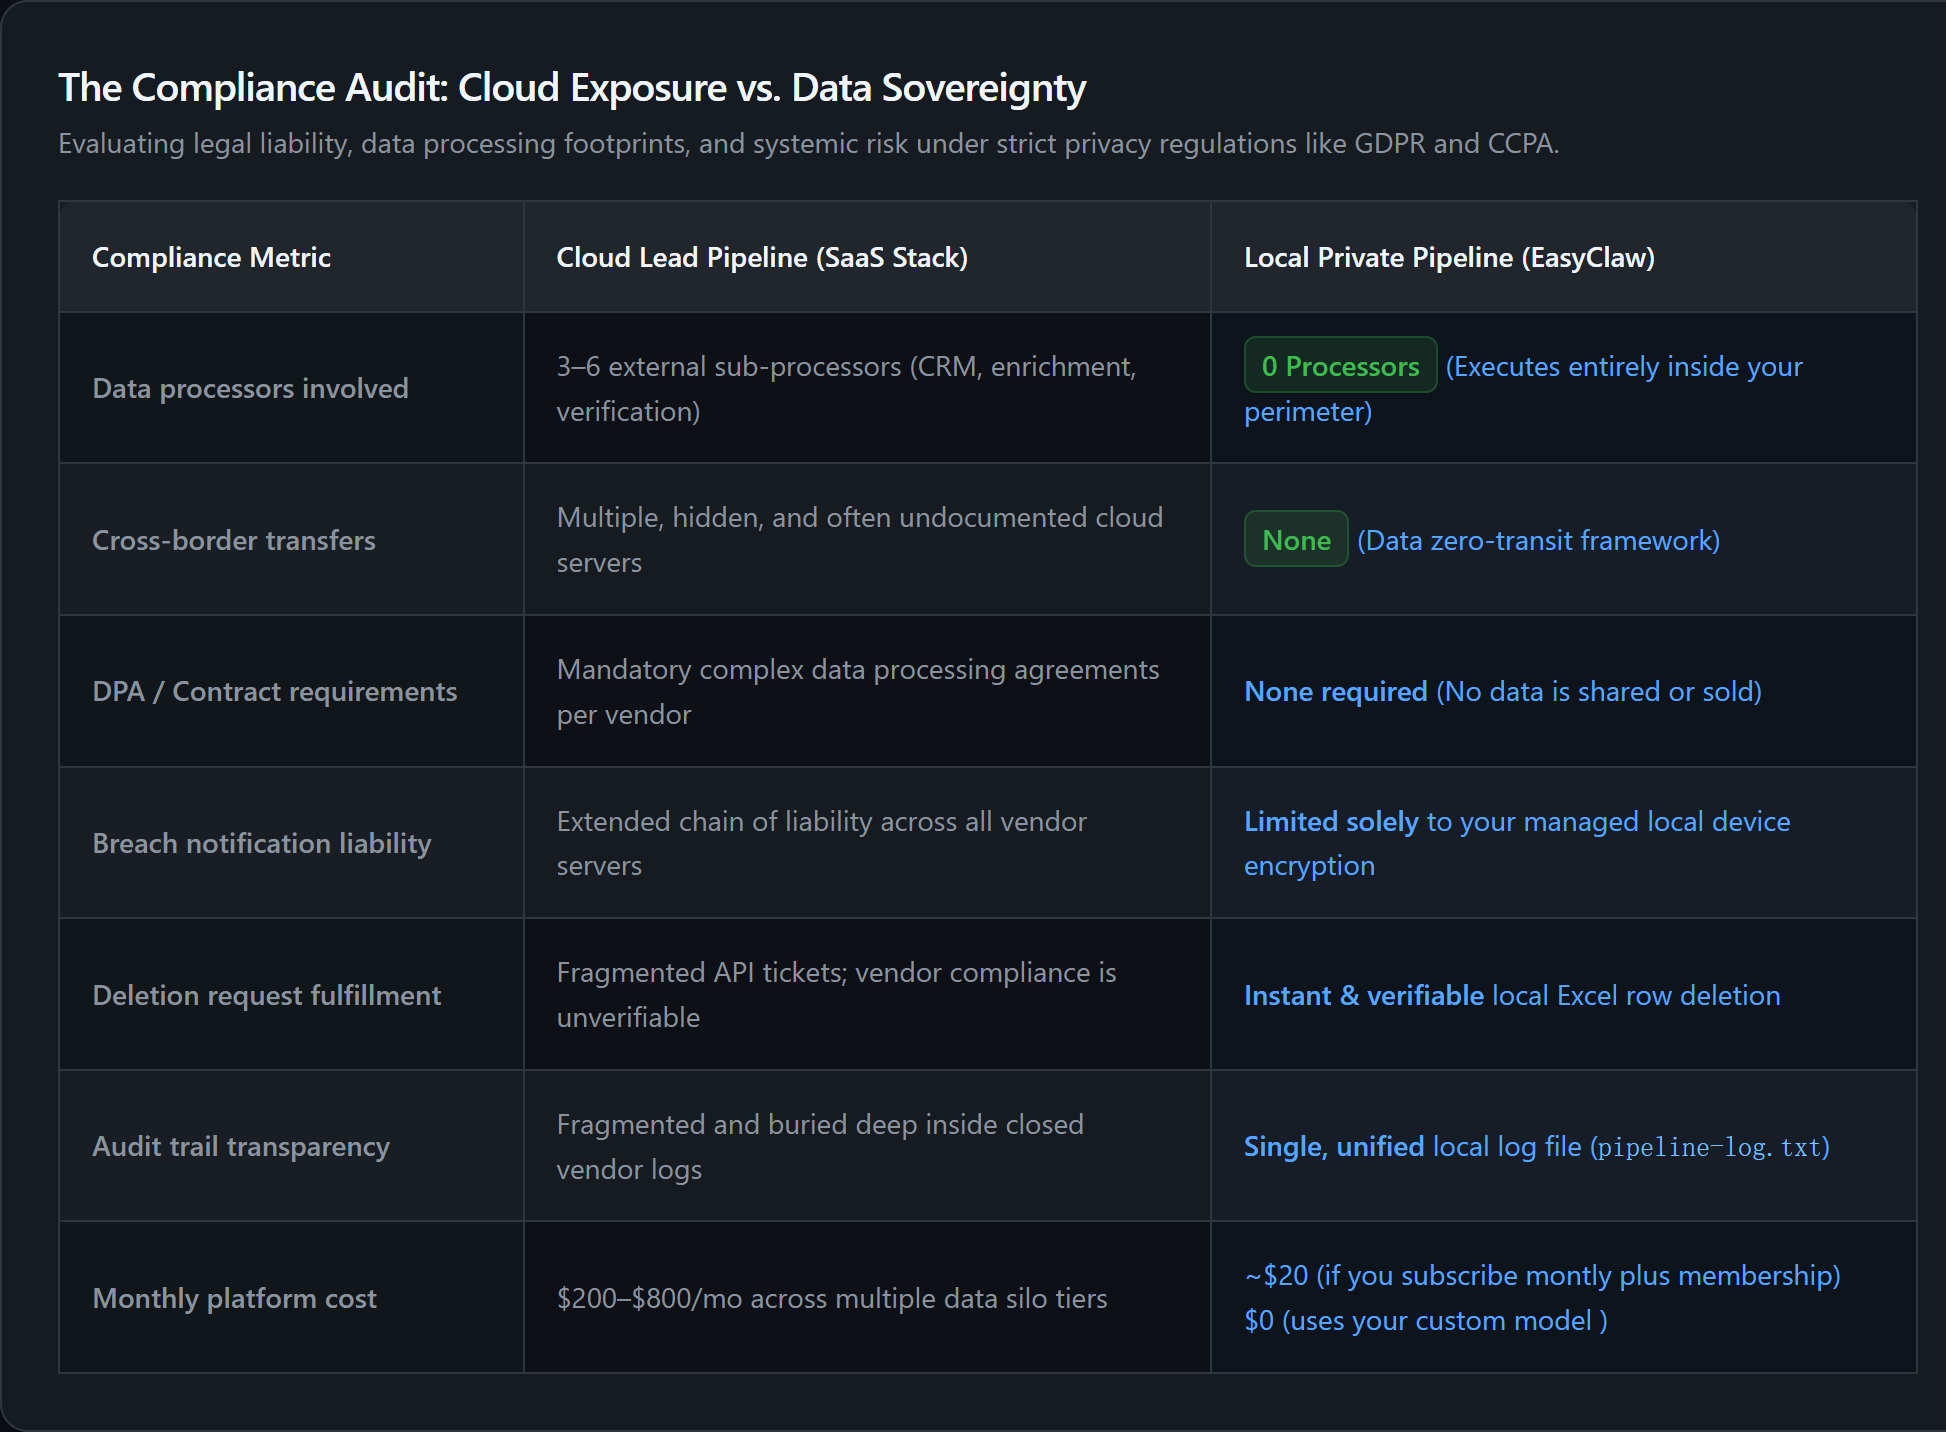
As pilhas de leads da nuvem criam transferências de dados não documentadas entre jurisdições; O pipeline somente local do EasyClaw elimina a responsabilidade do GDPR/CCPA, mantendo todos os dados em seu disco rígido.
O GDPR não proíbe a coleta de informações de contato comercial de fontes públicas. O que regula é o que acontece após a coleta. O upload para um serviço em nuvem inicia uma transferência de dados – você precisa de uma base legal, um DPA, documentação em seus registros de atividades de processamento e verificação da participação do processador na estrutura de transferência de dados. Se o processador sofrer uma violação, deverá notificar os titulares dos dados e a autoridade de controlo no prazo de 72 horas.
Um gasoduto local evita todas as obrigações porque não ocorre nenhuma transferência. Não há processador para contratar. Nenhuma transferência transfronteiriça para documento. Nenhuma violação de terceiros a ser relatada. Quando um cliente potencial exerce seu direito de acesso, você abre um arquivo Excel local. Quando eles exercem a exclusão, você exclui uma linha e ela desaparece. Todo o ciclo de vida de conformidade se reduz a operações de arquivos locais, que não são regulamentadas pelo GDPR porque não envolvem dados pessoais que saiam do seu controle físico direto.
| Fator de Conformidade | Pipeline baseado em nuvem | Pipeline local EasyClaw |
|---|---|---|
| Data Processors | 3-5 fornecedores externos | Zero — roda em seu hardware |
| DPAs obrigatórios | One per vendor | Nenhum |
| Cross-Border Transfers | Multiple — muitas vezes não documentado | Zero |
| Cadeia de notificação de violação | Complex — depende do fornecedor | Nenhuma — nenhuma violação de terceiros é possível |
| Deletion Request Handling | Ticket to vendor, uncertain purge | Delete local row — instantâneo e completo |
| GDPR Fine Exposure | Up to 4% of global revenue | Negligible — sem transferências regulamentadas |
Por que EasyClaw é a única arquitetura de geração de leads segura para GDPR
As ferramentas líderes baseadas na nuvem construíram um modelo de negócios com base em duas suposições: que a agregação centralizada de dados públicos era a única maneira escalável e que a conformidade era uma sobrecarga gerenciável. Both assumptions have collapsed. EasyClaw descobre leads de fontes públicas, enriquece por meio de seu navegador, pontua em sua máquina e armazena em um arquivo local – zero processadores de dados, zero transferências internacionais, zero cadeias de notificação de violação.
Sem fornecedores de enriquecimento, sem APIs de verificação, sem armazenamento em nuvem. Suas responsabilidades de controlador de dados terminam no seu disco rígido.
Sem transferências transfronteiriças. Não há DPAs para assinar. Não há processadores para auditar. Projetado para o espaço que o GDPR deixa em paz.
Solicitação de exclusão do titular dos dados = excluir uma linha em um arquivo Excel local. Sem ingressos de fornecedor. Nenhum armazenamento em nuvem replicado para limpar.
Quando os dados nunca saem da sua máquina, não há servidor de terceiros para violar. Seu perímetro de segurança é seu próprio dispositivo.
Prós
- GDPR, CCPA e leis de privacidade globais em conformidade desde o projeto
- DPAs do fornecedor Zero para gerenciar
- Os dados do cliente potencial nunca tocam a infraestrutura externa
- Pipeline funciona sem internet (para fases locais)
- Nível gratuito disponível
Limitações
- O enriquecimento baseado em navegador requer internet
- Não é adequado para bancos de dados com milhões de registros
Perguntas frequentes sobre pipelines privados de geração de leads
O que você acabou de construir
As ferramentas de geração de leads baseadas na nuvem construíram um modelo de negócios com base em duas suposições que não são mais verdadeiras. A primeira: agregar dados públicos numa base de dados centralizada era a única forma escalável de encontrar pistas sem um exército de investigadores. A segunda: a conformidade com os regulamentos de privacidade de dados era uma sobrecarga gerenciável – uma caixa de seleção para marcar, um DPA para assinar, um risco para aceitar.
Os agentes Both assumptions have collapsed. Desktop AI podem agregar dados públicos das mesmas fontes que bancos de dados pagos, de acordo com um cronograma, sem infraestrutura centralizada. E a conformidade não é uma sobrecarga gerenciável quando as multas começam em 4% da receita global — é um risco existencial mitigado pela eliminação das transferências de dados que criam responsabilidade.
Seu pipeline privado descobre leads de fontes públicas, enriquece por meio de seu navegador, pontua em sua máquina e armazena em um arquivo local. Processadores de dados Zero. Transferências transfronteiriças Zero. Cadeias de notificação de violação Zero. Para equipes de conformidade, departamentos jurídicos e líderes de receitas em mercados regulamentados pelo GDPR em toda a Europa, organizações governadas pela CCPA na Califórnia e empresas preocupadas com a privacidade em todo o mundo, esta arquitetura não é apenas mais barata do que a alternativa de nuvem – é estruturalmente mais segura. E num ambiente onde a responsabilidade pela privacidade dos dados é medida em percentagens de receitas, a segurança estrutural é o único tipo que conta.